F1
Wie kann ich überprüfen, ob 6GK5622-2GS00-2AC2 in die bestehende Sicherheitszone passt?
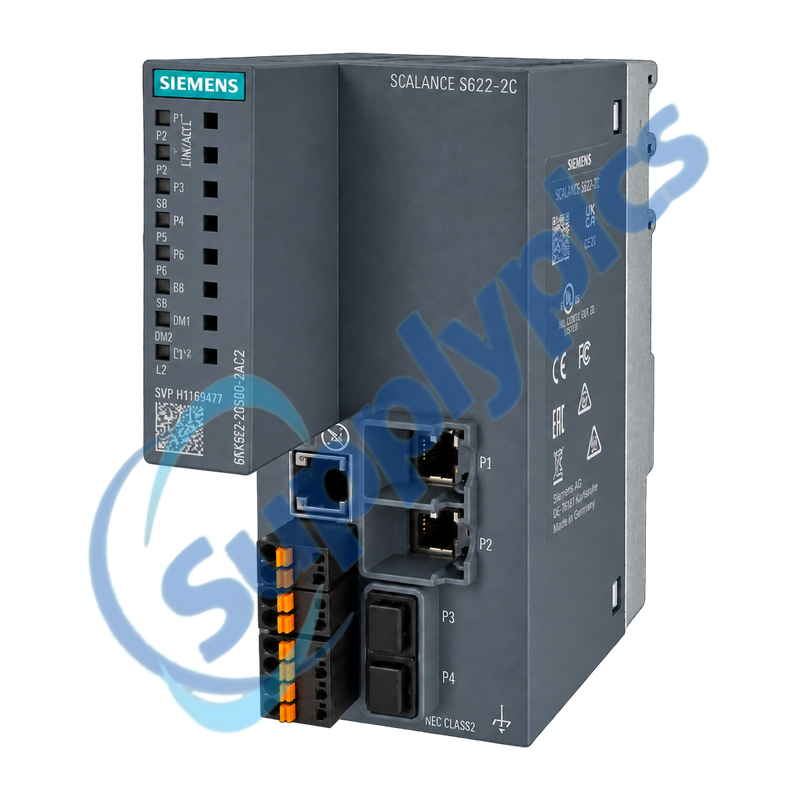
Stimmen Sie die vollständige Bestellnummer, die beiden Medienoptionen für die Kombobuchse, die Strom- und I/O-Verkabelung, den IP- und VLAN-Plan sowie die erforderlichen Firewall-, Routing- und NAT-Funktionen ab. Bestätigen Sie die Anforderungen an SINEMA RC und C-PLUG, bevor Sie bestellen.
F2
Was muss vor dem Austausch von 6GK5622-2GS00-2AC2 gesichert werden?
Exportieren Sie die genehmigte Konfiguration und bewahren Sie Firewall- und NAT-Regeln, Routen, VLANs, Benutzer, Zertifikate, RADIUS-Einstellungen, Profile für Remote-Verbindungen sowie Ereignisprotokolle auf. Lagern Sie Sicherheitsmaterial gemäß dem Zugriffssteuerungsverfahren des Standorts.
Q3
Warum kann eine optische Verbindung nach der Installation von 6GK5622-2GS00-2AC2 weiterhin ausgefallen sein?
Stellen Sie sicher, dass die Kombobuchse für den SFP-Pfad konfiguriert ist, prüfen Sie die Kompatibilität des Transceivers, den Fasertyp, die Tx/Rx-Ausrichtung und den entfernten Port. Reinigen und inspizieren Sie die Steckverbinder, bevor Sie die Sicherheitskonfiguration ändern.
Q4
Wie ist 6GK5622-2GS00-2AC2 in Betrieb zu nehmen, ohne das Werksnetz offenzulegen?
Ein isoliertes Wartungsnetz verwenden, die genehmigte Konfiguration wiederherstellen und bei Bedarf die Zugangsdaten ändern. Vor dem Wiederverbinden jeder Produktionszone den Managementzugriff, zulässige Datenströme, blockierte Datenströme, NAT und den Fernzugriff testen.
Q5
Was ist zu prüfen, wenn der 6GK5622-2GS00-2AC2 teilweise Datenverkehr weiterleitet, aber eine Anwendung blockiert?
Die Paketfilter- und Audit-Protokolle, die Verbindungsrichtung, die Dienstports, das zustandsbehaftete Sitzungsverhalten, die NAT-Zuordnung und die Routing-Einstellungen überprüfen. Den beobachteten Datenstrom mit dem genehmigten Regelwerk vergleichen, anstatt eine breit gefächerte temporäre Zulassungsregel zu erstellen.
Q6
Wie sind Firmware-Änderungen am 6GK5622-2GS00-2AC2 vorzunehmen?
Den Support-Status und die Release-Hinweise von Siemens prüfen, die Konfiguration sowie die Zertifikate exportieren und die Ziel-Firmware-Version in einem kontrollierten Zeitfenster testen. Nach dem Update die Sicherheitsregeln, die VPN- oder SINEMA-RC-Konnektivität, die Protokolle sowie den Rollback-Zugriff erneut validieren.


 EN