無料お見積もりを取得

担当者よりすぐにご連絡いたします。
メールアドレス
氏名
携帯電話
会社名
お問い合わせ内容
0/1000

シーメンス

ホーム>製品>シーメンス

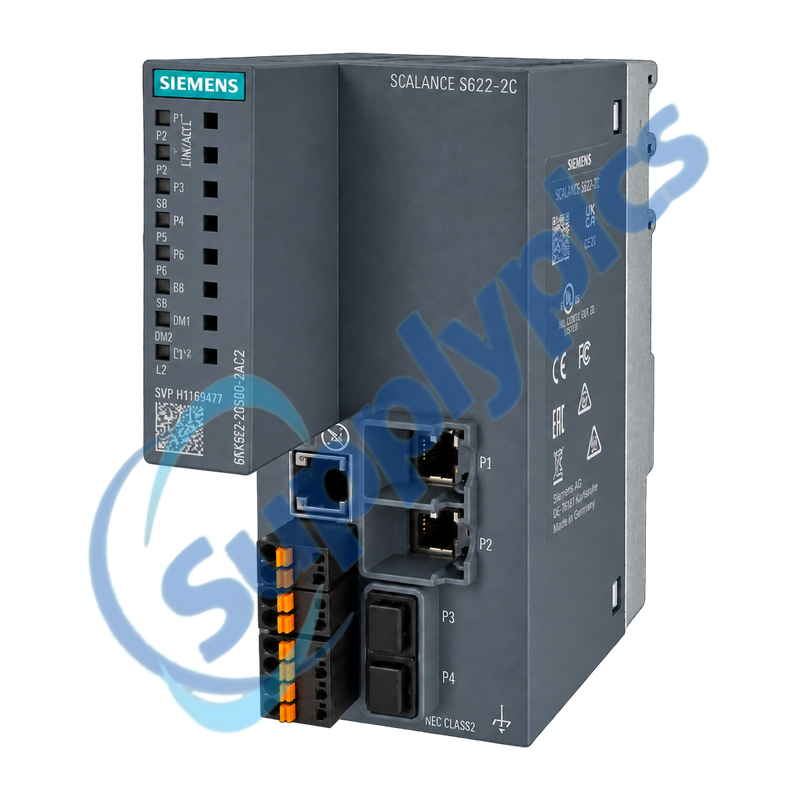
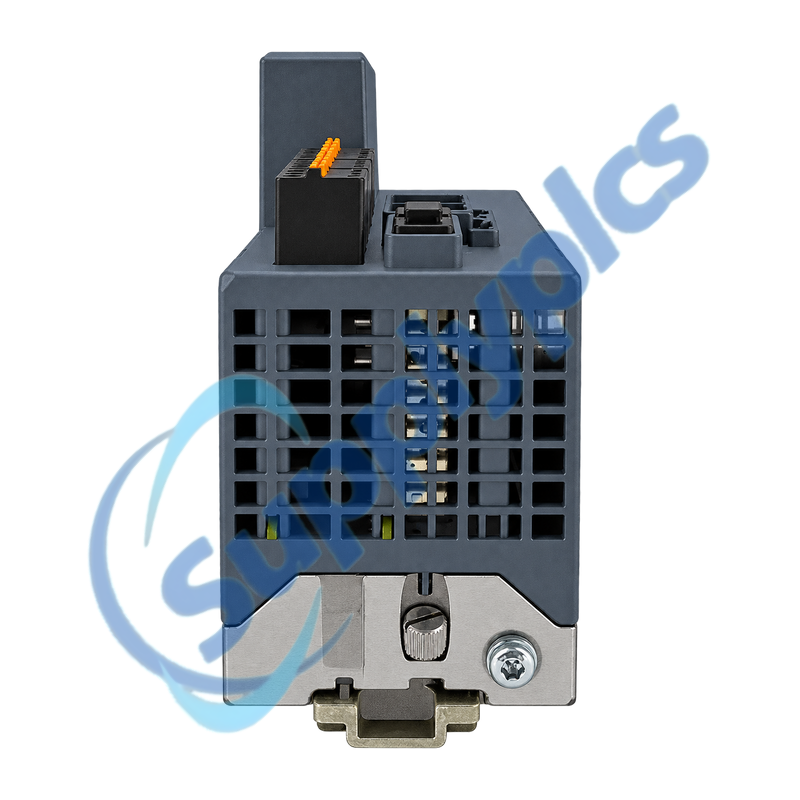
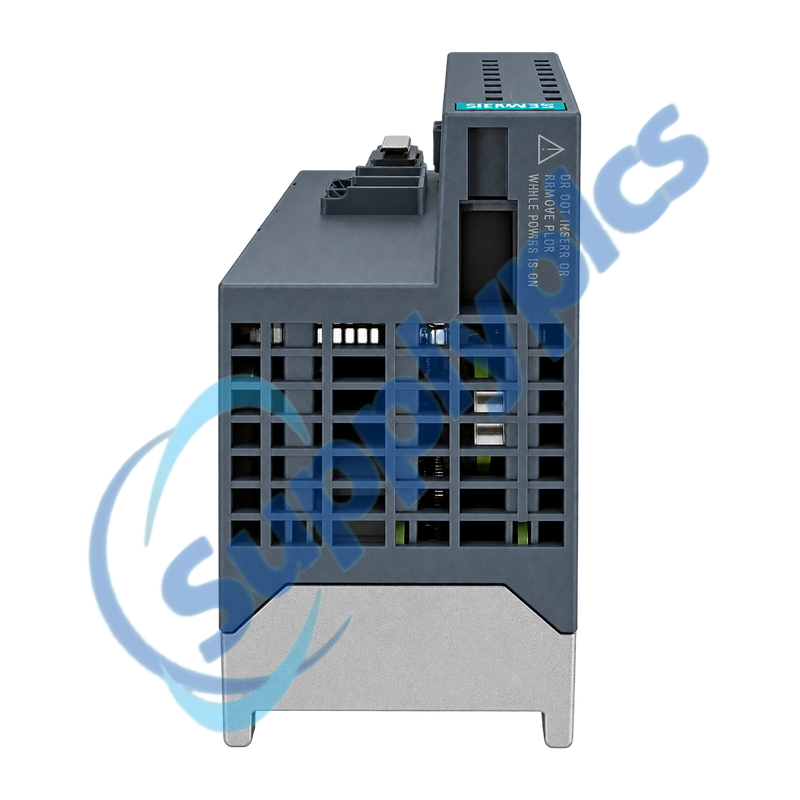
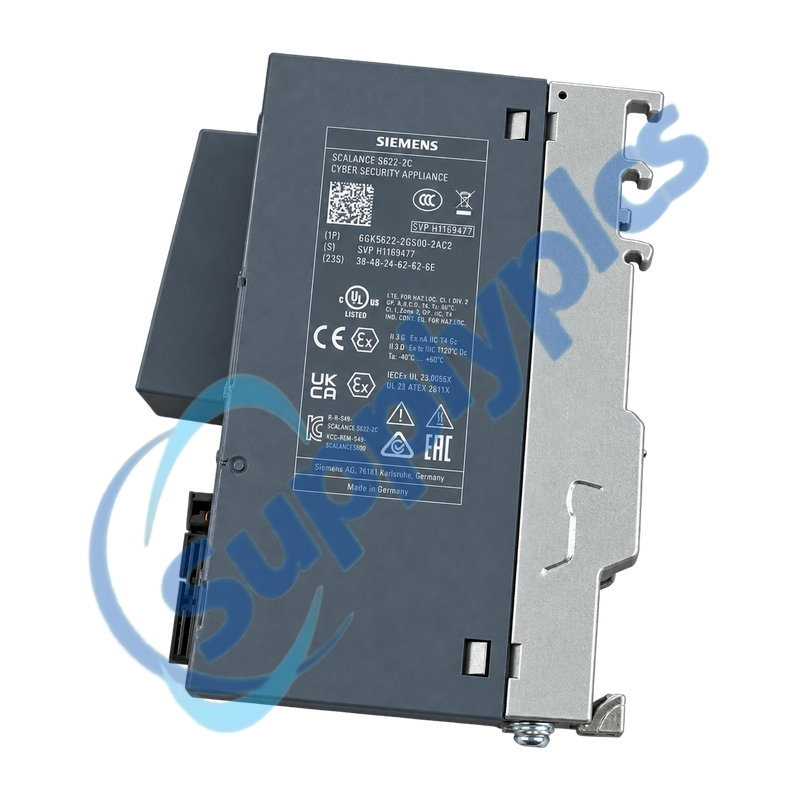
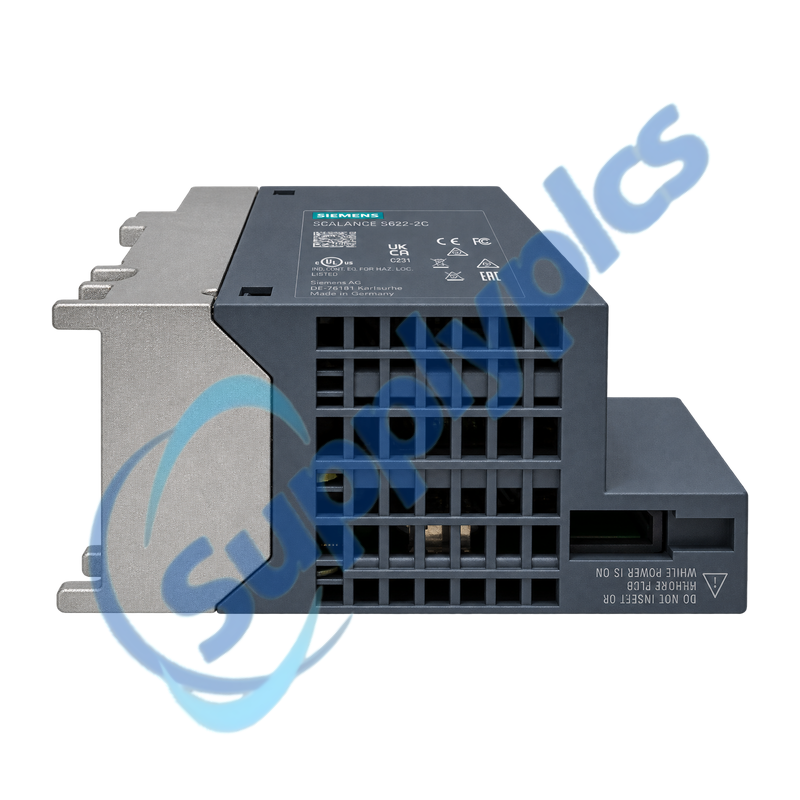
シーメンス 6GK5622-2GS00-2AC2 SCALANCE SC622-2C セキュリティアプライアンス

商品名: SCALANCE SC622-2C 工業用セキュリティアプライアンス
ブランド名: シーメンス
モデル番号: 6GK5622-2GS00-2AC2
原産地: ドイツ
保証: 12ヶ月
WhatsApp: +86 18020776782
メール: [email protected]
Appurtenance:
  • 概要
  • セキュリティ統合
  • 説明
  • 仕様
  • ネットワーク診断
  • 商用用語
  • お問い合わせ情報
  • よくある質問
  • その他の製品
  • おすすめ商品
産業用ファイアウォールおよびルーティングアプライアンス。安全なセル分離を実現するため、銅線または光ファイバー対応のコンボポートを2基搭載。
SC622-2Cは、ステートフルインスペクション方式のファイアウォール機能、NAT/NAPT、スタティックルーティング、SINEMA Remote ConnectへのVPN接続、および産業用システム向けネットワーク分離機能を提供します。2基のコンボポートは、ギガビットRJ45またはSFPインターフェースに対応しており、実装されるメディアとセキュリティ設定を一体で記録する必要があります。
セキュリティポリシーおよびメディア確認: 交換前に、正確なSC622-2Cの発注番号、各コンボポートでの銅線/SFPの使用状況、IPおよびVLAN構成計画、ファイアウォールおよびNATルール、SINEMA RCプロファイル、C-PLUGの状態、冗長電源およびデジタルI/Oの有無を確認してください。

セキュリティ統合

交換作業では、承認済みのポリシー、識別情報および物理メディアをそのまま再現し、意図しない通信経路を開かないようにしなければなりません。
ポリシーのエクスポート
リセットを実行する前に、ファイアウォール、NAT、ルーティング、VLAN、ユーザー、証明書、リモート接続設定をバックアップしてください。
メディア構成計画
各コンボポートでRJ45またはSFPのいずれが使用されているか、装着済みトランシーバーの種類、および相手側リンクの状態を記録します。
信頼材料
サイトのセキュリティ手順に基づき、セキュアな証明書・鍵・RADIUS設定およびSINEMA RC登録情報を管理します。

説明

6GK5622-2GS00-2AC2は、自動化機器およびネットワークを保護するためのSCALANCE SC622-2C産業用セキュリティアプライアンスです。ギガビット銅線または光ファイバリンク、ステートフルファイアウォール機能、NAT/NAPT、ルーティング、および安全なリモート接続統合をサポートします。
サービス実施前に、承認済み設定をエクスポートし、すべてのインターフェース、サブネット、VLAN、ルート、ファイアウォールルール、NATマッピング、証明書、およびリモートアクセス依存関係を文書化します。デバイスを分離されたメンテナンス環境に復元し、本番ネットワークへの再接続前に、許可されるトラフィックとブロックされるトラフィックの両方を検証します。

仕様

製品タイプ名称 SCALANCE SC622-2C
注文番号 6GK5622-2GS00-2AC2
主要な役割 産業用ファイアウォール、ルーティング、ネットワーク分離
ネットワークポート 10/100/1000 Mbit/s RJ45または1000 Mbit/s SFP対応のコンボポート×2
セキュリティ機能 ステートフルファイアウォール、NAT/NAPT、SSH、RADIUS、IEEE 802.1X
リモートアクセス SINEMA Remote Connect向けOpenVPNクライアント
管理 HTTPSによるWebブラウザ管理(WBM)、CLI、SNMP、SFTP、DCP、LLDP
設定用メディア C-PLUG対応
電源 冗長な24 V DC入力、9.6~31.2 V DC
保護/温度 IP20;動作温度範囲:-40~+70℃
サイズ/重量 60 × 145 × 125 mm;0.58 kg
サイバーセキュリティに関する参考情報 シーメンス社によるIEC 62443-4-2:2019対応の明記

ネットワーク診断

本番環境への再接続前に、隔離されたテスト経路で管理アクセスおよび制御済みトラフィックを検証してください。
リンク状態
コンボ・ポートの選択、SFPモジュールの互換性、通信速度、ケーブルまたは光ファイバー経路、およびポート診断を確認してください。
トラフィック試験
必要なフロー、NATマッピング、およびルーティングが正しく機能することを確認した後、禁止されているトラフィックが引き続き遮断されていることを検証してください。
イベントの証拠
ルールの変更や機器の交換を行う前に、レビュー体制、監査、パケットフィルタ、セキュリティログを確認してください。

商用用語

見積
現在の価格および在庫状況
支払条件
T/Tまたは合意済みの支払条件
納期
見積書による確認済み
配送
DHL、FedEx、UPS、または合意済みの運送方法
保証
12ヶ月

お問い合わせ情報

お問い合わせ
ジム・ペイ

よくある質問

Q1
6GK5622-2GS00-2AC2が既存のセキュリティゾーンに適合することをどう確認すればよいですか?
注文する前に、完全な発注番号、2種類のコンボポートメディア選択肢、電源およびI/O配線、IPおよびVLAN構成計画、および必要なファイアウォール・ルーティング・NAT機能をすべて照合してください。また、SINEMA RCおよびC-PLUGの要件も確認してください。
Q2
6GK5622-2GS00-2AC2を交換する前に、何をバックアップする必要がありますか?
承認済みの設定をエクスポートし、ファイアウォールおよびNATルール、ルート、VLAN、ユーザー、証明書、RADIUS設定、リモート接続プロファイル、イベントログを保存してください。セキュリティ関連資料は、現場のアクセス制御手順に従って保管してください。
Q3
6GK5622-2GS00-2AC2の設置後に光リンクがダウンしたままになるのはなぜですか?
コンボポートがSFPパス用に設定されていることを確認し、トランシーバの互換性、ファイバの種類、Tx/Rxの向き、および相手側のポート状態を検証してください。セキュリティ設定を変更する前に、コネクタを清掃・点検してください。
Q4
6GK5622-2GS00-2AC2をプラントネットワークに影響を与えない形で起動するには、どうすればよいですか?
分離された保守用ネットワークを使用し、承認済みの設定を復元して、必要に応じて資格情報(ログイン情報)を変更します。各生産ゾーンを再接続する前に、管理アクセス、許可された通信フロー、ブロックされた通信フロー、NAT、およびリモートアクセスをテストします。
Q5
6GK5622-2GS00-2AC2が一部のトラフィックは通過させるものの、特定のアプリケーションをブロックする場合、何を確認すべきですか?
パケットフィルタおよび監査ログ、接続方向、サービスポート、ステートフルセッションの動作、NATマッピング、および経路を確認します。一時的に広範な許可ルールを作成するのではなく、観測された通信フローを、承認済みのルールセットと照合してください。
Q6
6GK5622-2GS00-2AC2におけるファームウェア更新は、どのように対応すべきですか?
Siemens社のサポート対象状況およびリリースノートを確認し、設定および証明書をエクスポートしたうえで、制御された期間内にターゲットバージョンをテストします。更新後に、セキュリティルール、VPNまたはSINEMA RC接続、ログ、およびロールバック機能を再検証します。

その他の製品

3900-02-10 PT100 MIS-PE 752-138 HMIS85 HMIS5T
F/E000000000005ER1301111 07CT42-A3.3 H4L2GR1V
HDCJP0000V2 XEV01D-5N0B0-001 HDCJP0AES
VNC21 ITC-100 DSX-PLA004
VPM35 3BA73012ABAB03 BAC-5051E 3AA00927600
W0PSA1701 ES0W2PSA0150 F0.95
T11012820 ACCAA-708-INT 616-661
MTL4546C 33729-03 295452-PR
IR125Y-2 B91023013 PGM7200 OMS300US
AFMT-042-300 TDS2012B KFD2-VR4-EX1.26

無料お見積もりを取得

担当者よりすぐにご連絡いたします。
メールアドレス
氏名
携帯電話
会社名
お問い合わせ内容
0/1000

無料お見積もりを取得

担当者よりすぐにご連絡いたします。
メールアドレス
氏名
携帯電話
会社名
お問い合わせ内容
0/1000