Kostenloses Angebot anfordern

Unser Vertreter wird Sie in Kürze kontaktieren.
E-Mail
Name
Mobil
Unternehmensname
Nachricht
0/1000

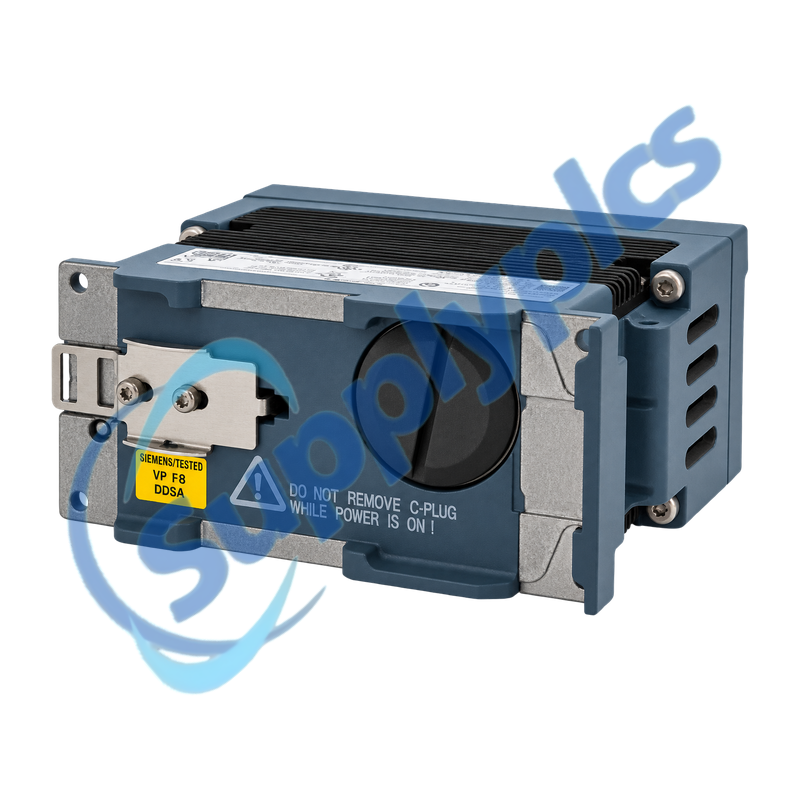
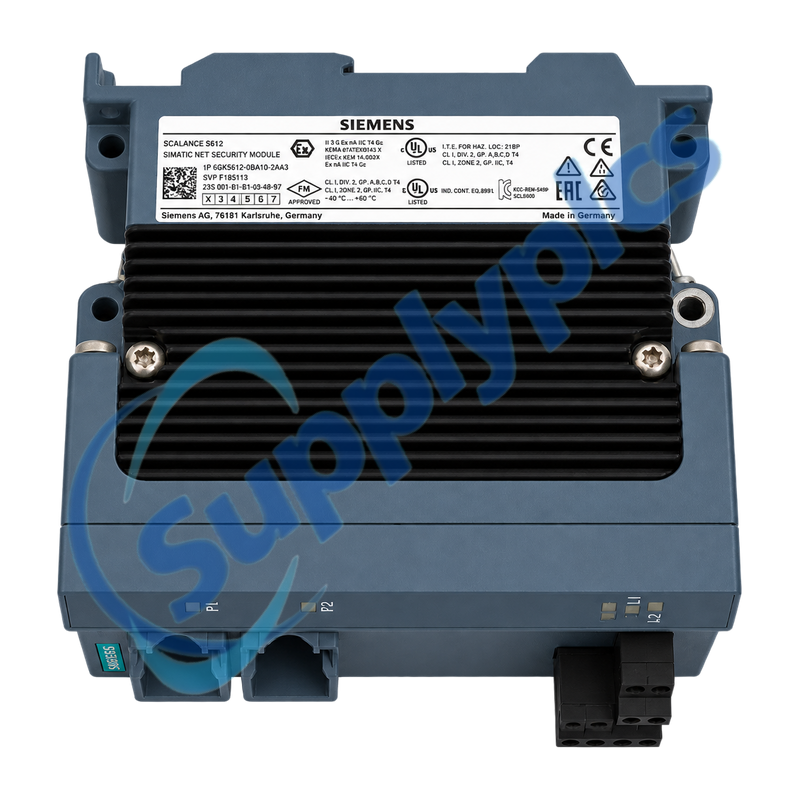
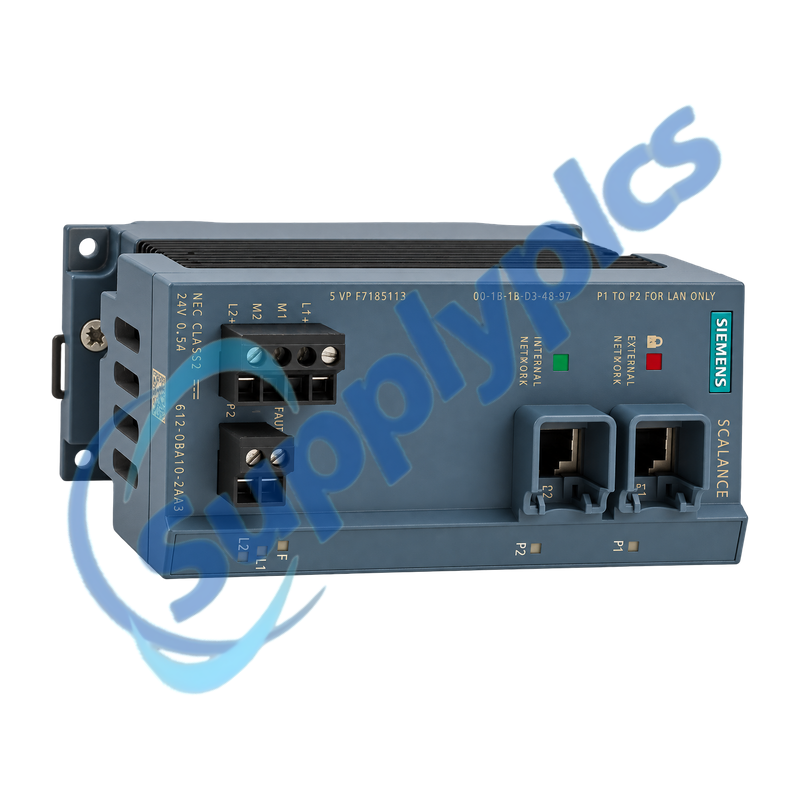
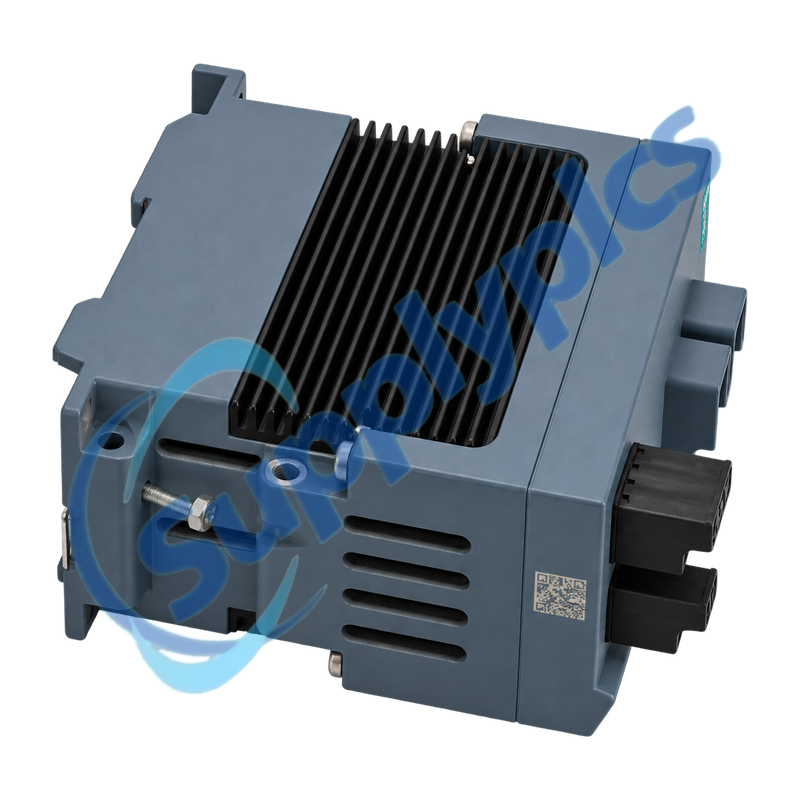
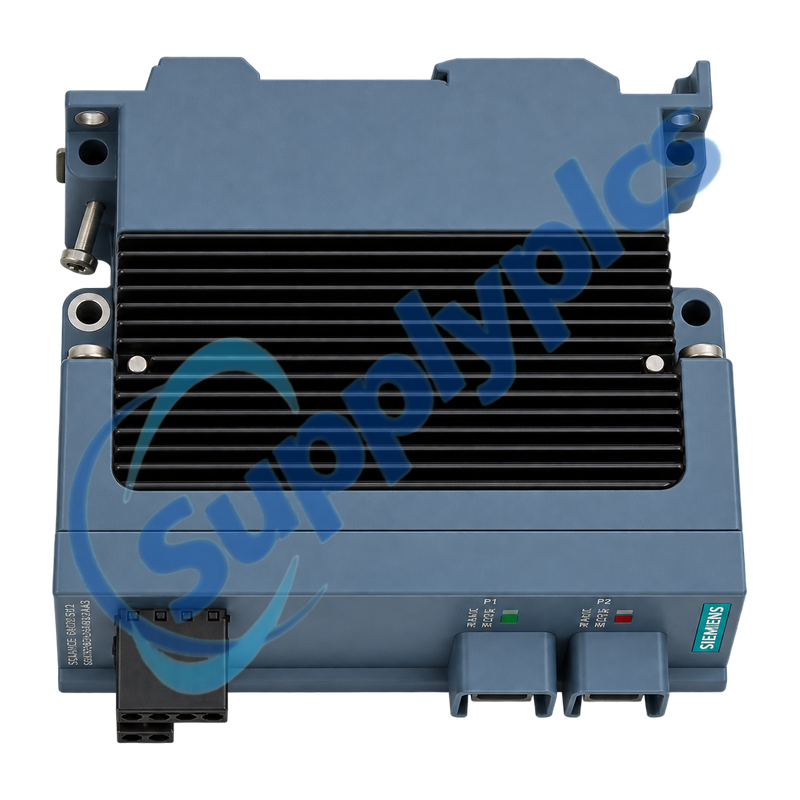
Siemens 6GK5612-0BA10-2AA3 SCALANCE S612 Sicherheitsmodul

Produktname: SCALANCE S612 industrielles Sicherheitsmodul
Markenname: Siemens
Modellnummer: 6GK5612-0BA10-2AA3
Herkunftsort: Deutschland
Garantie: 12 Monate
WhatsApp: +86 18020776782
Appurtenance:
  • Übersicht
  • Beschreibung
  • Sicherheitsrichtlinie
  • VPN-Diagnose
  • Technische Daten
  • Kontaktinformationen
  • Geschäftliche Bedingung
  • FAQ
  • Andere Produkte
  • Empfohlene Produkte
Industrielle Firewall und IPsec-VPN-Modul zur Trennung und Absicherung von Automatisierungsnetzwerken
Der SCALANCE S612 schützt eine interne Automatisierungszelle mittels zustandsbehafteter Firewall, IPsec-VPN, NAT/NAPT, statischem Routing, DHCP sowie detaillierter Sicherheitsprotokolle. Für den Austausch sind sowohl eine physische Portzuordnung als auch eine kontrollierte Kopie der genehmigten Sicherheitsrichtlinie, der Identitäten und der Zeitangaben erforderlich.
Sicherheitsrichtlinie und Identitätsprüfung Vor dem Austausch die Zuordnung interner und externer Anschlüsse, den IP- und Routingplan, die Firewall- und NAT-Regeln, die VPN-Peers, den PSK oder die Zertifikate, die Gerätezeit, die Benutzer, die DHCP-Einstellungen, den C-PLUG, die redundante Stromversorgung und den Signalisierungskontakt bestätigen. Niemals das Modul durch eine vorübergehende offene Verbindung umgehen.

Beschreibung

6GK5612-0BA10-2AA3 ist das SCALANCE S612-Sicherheitsmodul für industrielle Netzwerksegmentierung und geschützte Fernverbindungen. Es bietet separate interne und externe Gigabit-fähige Ethernet-Anschlüsse, zustandsbehaftete Firewall-Funktionen, IPsec-VPN, NAT/NAPT, DHCP, Routing und Audit, Paketfilter sowie Systemprotokolle.
Vor der Wartung exportieren Sie das Projekt des Security Configuration Tools und bewahren Zertifikate, Schlüssel und den genehmigten Regelkatalog gemäß dem Standort-Zugriffskontrollverfahren auf. Stellen Sie das Ersatzgerät über einen isolierten Wartungspfad in Betrieb und validieren Sie anschließend die erforderlichen Datenströme, blockierten Datenströme, das VPN-Verhalten und die Alarmberichterstattung, bevor Sie die Verbindung zum Produktionsbetrieb wiederherstellen.

Sicherheitsrichtlinie

Die Firewall ist nur ein Bestandteil der kontrollierten Konfiguration, die während des Austauschs unbedingt beibehalten werden muss.
Regelkatalog
Exportieren Sie Firewall-, NAT-, Routing-, DHCP-, Benutzer- und Verwaltungseinstellungen aus dem genehmigten SCT-Projekt.
Vertrauensmaterial
Sichern Sie PSKs, X.509-Zertifikate, private Schlüssel und Geräteanmeldeinformationen gemäß dem Standort-Sicherheitsverfahren.
Port-Identität
Beschriften Sie die internen und externen Netzwerke und notieren Sie IP-Adresse, Gateway, DNS- oder DynDNS-Einstellungen sowie PPPoE-Abhängigkeiten.

VPN-Diagnose

Diagnostizieren Sie den Pfad von der Verbindung und Zeit-Synchronisation über Authentifizierung, Aushandlung bis hin zum gerouteten Anwendungsverkehr.
Stiftung
Überprüfen Sie vor dem Ändern der Kryptografie Stromversorgung, Verbindung, Schnittstellenadressierung, Routen, Gerätezeit und Erreichbarkeit des Peers.
Verhandlungen
Vergleichen Sie die Peer-Identitäten, PSK oder Zertifikate, Verschlüsselung, Authentifizierung und Tunnel-Selektoren an beiden Enden.
Verkehrsnachweis
Überprüfen Sie Paketfilter-, Audit- und Systemprotokolle und testen Sie anschließend genehmigte sowie blockierte Datenströme über den wiederhergestellten Tunnel.

Technische Daten

Produkttypenbezeichnung
SCALANCE S612
Bestellnummer
6GK5612-0BA10-2AA3
Netzwerkschnittstellen
1 interner und 1 externer RJ45-Anschluss
Übertragungsquoten
10, 100 und 1000 Mbit/s
Firewall
Zustandsbehaftete Inspektion mit Paketfilter-Protokollierung
Vpn
IPsec; PSK- oder X.509v3-Authentifizierung
Routing-Dienste
Statische Routing-Konfiguration, NAT/NAPT und interner DHCP-Server
Konfiguration
Sicherheits-Konfigurations-Tool; C-PLUG unterstützt
Versorgung
24 V DC, 19,2 bis 28,8 V; maximal 0,5 A
Betriebstemperaturbereich
–40 bis +60 Grad C; IP20
Montage
DIN-Schiene, S7-300-Schiene oder Wandmontage
Abmessungen / Gewicht
60 × 125 × 124 mm; 0,8 kg

Kontaktinformationen

Geschäftliche Bedingung

Angebot
Aktueller Preis und Verfügbarkeit
Zahlungsbedingungen
Überweisung oder vereinbarte Zahlungsbedingungen
Lieferzeit
Bestätigt mit dem Angebot
Versand
DHL, FedEx, UPS oder vereinbarter Frachtversand
Garantie
12 Monate

FAQ

F1
Wie kann ich überprüfen, ob 6GK5612-0BA10-2AA3 mit der installierten Sicherheits-Grenze übereinstimmt?
Vergleichen Sie die exakte S612-Bestellnummer, die interne und externe RJ45-Zuordnung, die Strom- und Signalverdrahtung sowie die C-PLUG-Nutzung. Vergleichen Sie vor der Bestellung das SCT-Projekt, Firewall- und NAT-Funktionen, VPN-Peers und Routing-Anforderungen.
F2
Was muss vor dem Austausch von 6GK5612-0BA10-2AA3 gesichert werden?
Exportieren Sie das genehmigte Security Configuration Tool-Projekt und sichern Sie Firewall- und NAT-Regeln, Routen, DHCP-Einstellungen, Benutzer, Zeit-Einstellungen, VPN-Peers, PSKs oder Zertifikate sowie relevante Audit- und Paketfilter-Protokolle.
Q3
Warum bleibt ein IPsec-Tunnel auf 6GK5612-0BA10-2AA3 nach dem Hardware-Austausch möglicherweise weiterhin down?
Überprüfen Sie zunächst die Gerätezeit, die Schnittstellenadressen, die Routen und die Erreichbarkeit des Peers. Vergleichen Sie anschließend die Peer-Identität, die Gültigkeit des PSK oder des Zertifikats, die Verschlüsselungs- und Authentifizierungseinstellungen sowie die Tunnel-Selektoren unter Verwendung der System- und Audit-Logs, um die fehlgeschlagene Phase zu lokalisieren.
Q4
Was ist zu prüfen, wenn der 6GK5612-0BA10-2AA3 Datenverkehr nur in einer Richtung zulässt?
Überprüfen Sie beide Firewall-Richtungen, die NAT-Übersetzung, die Rückroutung sowie die Tunnel-Selektoren des Peers. Stellen Sie anstelle einer breiten, vorübergehenden Freigaberegel die Paketfilter-Logs auf abgelehnte Quelle, Ziel und Dienst ein.
Q5
Wie ist der 6GK5612-0BA10-2AA3 in Betrieb zu nehmen, ohne das Automatisierungsnetzwerk offenzulegen?
Verwenden Sie ein isoliertes Wartungsnetz, stellen Sie die überprüfte Konfiguration wieder her und verifizieren Sie Anmeldedaten sowie Zeit. Testen Sie jeden erforderlichen Datenfluss und jeden VPN-Pfad, bestätigen Sie, dass verbotener Datenverkehr weiterhin blockiert bleibt, und schließen Sie die internen und externen Zonen erst nach Genehmigung wieder an.
Q6
Warum kann der 6GK5612-0BA10-2AA3 zwar normal arbeiten, aktiviert aber dennoch seinen Signalisierungskontakt?
Überprüfen Sie beide redundanten 24-V-Stromversorgungen, die konfigurierten Alarmbedingungen, die erwarteten Schnittstellenverbindungen und das Systemprotokoll. Ein überwachter Stromversorgungs- oder Anschlussfehler kann den Kontakt auch dann auslösen, wenn der zulässige Datenverkehr über den verbleibenden Pfad weiterhin durchläuft.

Andere Produkte

DX3 406295 031-02476-001 1492-IFM40F-FS24A-4
AP7920 RMA42 2400B1040
GT-1575QBUSL 46779C-4 PR50 SBD2D-06
83MM350 0160-2720 -144400-0004 HDX8000 HD 2215-27952-002
C79451-A3364-B127 330180-51-05 SS-MPPT-15L
CRM-4 CN-40P CV-131A
RE-3D-18KW 50080121-001 IC200CHS022L
BNC-2121 166906C-01 LIP-ME201C CC-TAIX01 51308363-175
MIX-M500MAP GE IC200CHS022L BNC-2121/166906C-01
0-073-0285-0 490NAC0100 MODICON M580 HSBY RG45 QSWS2-5BRLIRN-WH

Kostenloses Angebot anfordern

Unser Vertreter wird Sie in Kürze kontaktieren.
E-Mail
Name
Mobil
Unternehmensname
Nachricht
0/1000

Kostenloses Angebot anfordern

Unser Vertreter wird Sie in Kürze kontaktieren.
E-Mail
Name
Mobil
Unternehmensname
Nachricht
0/1000