Obtenga un presupuesto gratuito

Nuestro representante se pondrá en contacto con usted pronto.
Email
Nombre y apellidos
Móvil
Nombre de la empresa
Mensaje
0/1000

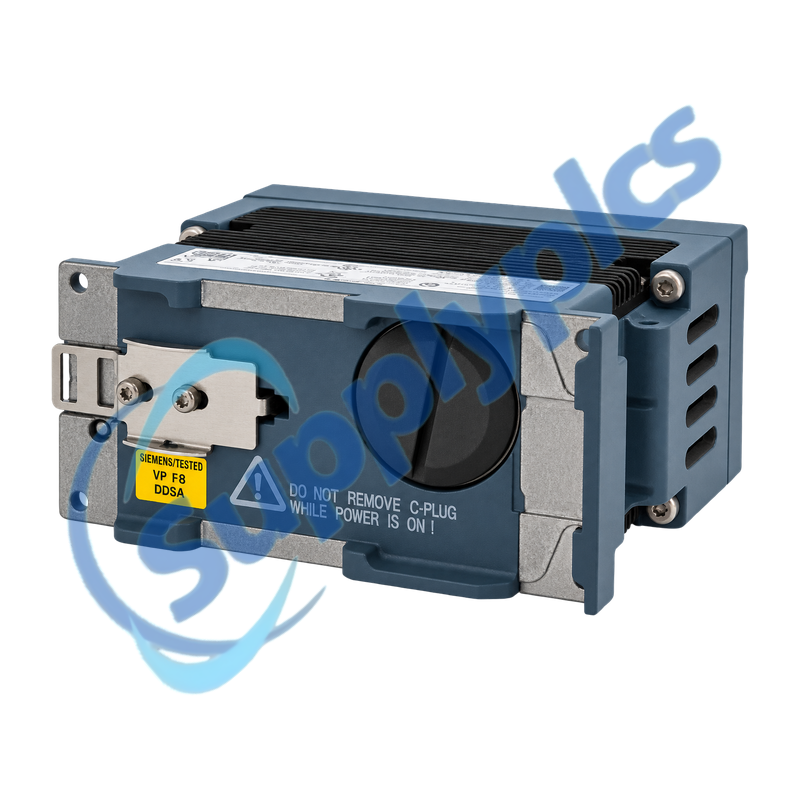
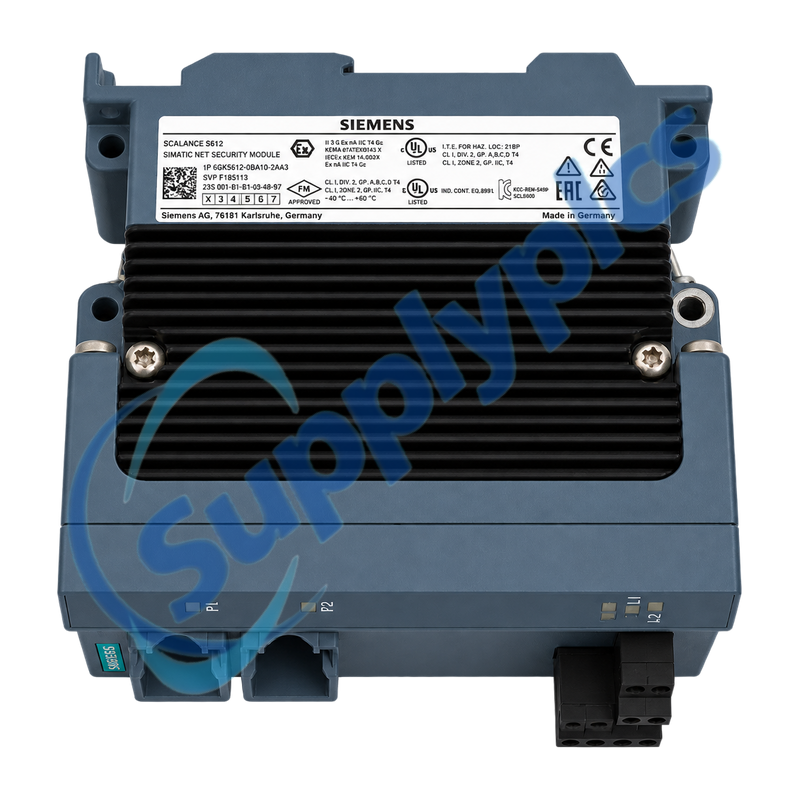
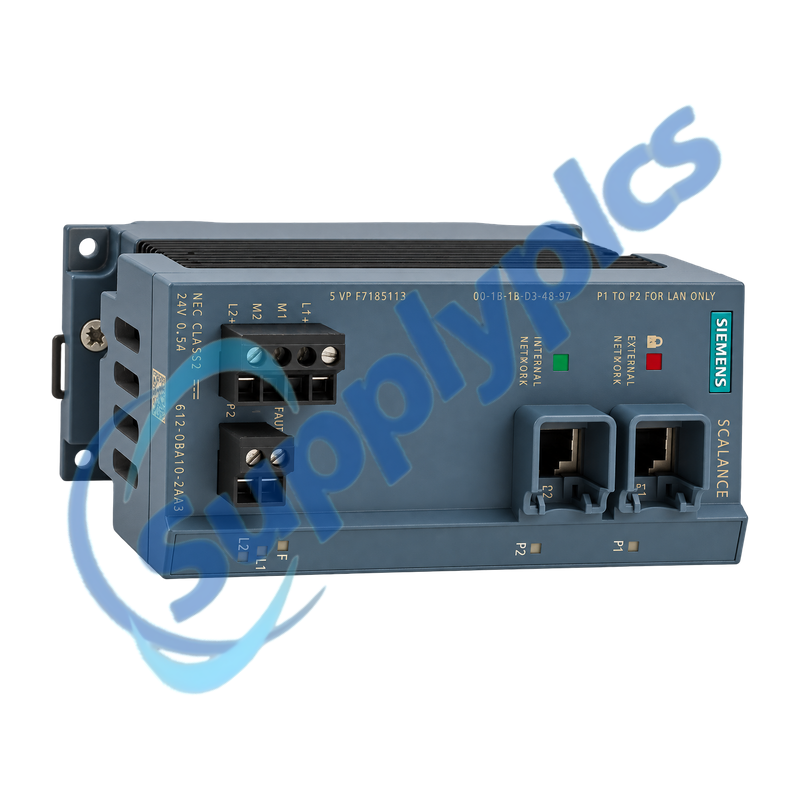
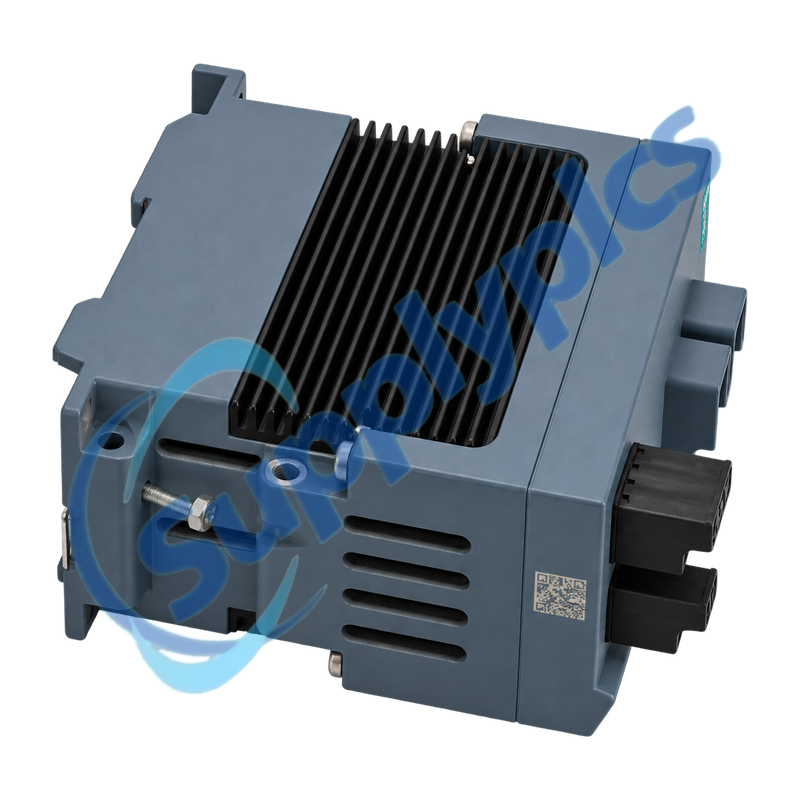
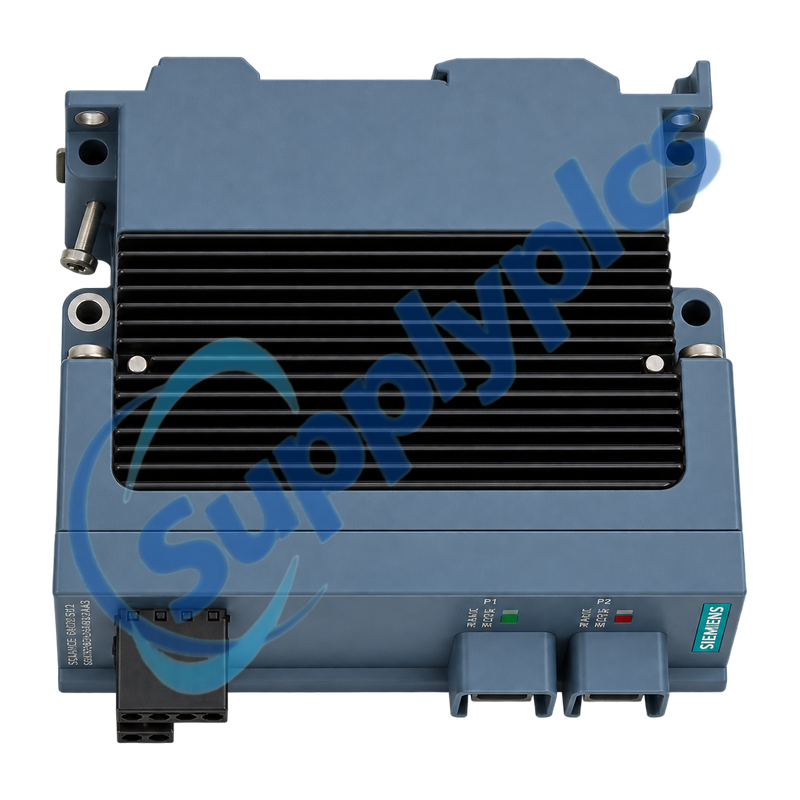
Módulo de seguridad Siemens 6GK5612-0BA10-2AA3 SCALANCE S612

Nombre del producto: Módulo industrial de seguridad SCALANCE S612
Nombre de la marca: Siemens
Número de modelo: 6GK5612-0BA10-2AA3
Lugar de origen: Alemania
Garantía: 12 meses
WhatsApp: +86 18020776782
Correo electrónico: [email protected]
Appurtenance:
  • Resumen
  • DESCRIPCIÓN
  • Política de seguridad
  • Diagnóstico de VPN
  • Especificaciones
  • INFORMACIÓN_DE_CONTACTO
  • Término comercial
  • Preguntas frecuentes
  • Otros productos
  • Productos recomendados
Módulo de cortafuegos industrial y VPN IPsec para separar y proteger redes de automatización
SCALANCE S612 protege una celda interna de automatización mediante filtrado con cortafuegos con estado, VPN IPsec, NAT/NAPT, enrutamiento estático, DHCP y registros de seguridad detallados. La sustitución requiere tanto un mapa físico de puertos como una copia controlada de la política de seguridad aprobada, las identidades y la configuración horaria.
Comprobación de la política de seguridad y de las identidades Confirme las asignaciones de puertos internos y externos, el plan de direcciones IP y de enrutamiento, las reglas de cortafuegos y NAT, los pares de VPN, la clave previamente compartida (PSK) o los certificados, la hora del dispositivo, los usuarios, la configuración de DHCP, el C-PLUG, la alimentación redundante y el contacto de señalización antes de la sustitución. Nunca omita el módulo mediante una conexión abierta temporal.

DESCRIPCIÓN

El módulo de seguridad SCALANCE S612 6GK5612-0BA10-2AA3 está diseñado para la segmentación de redes industriales y conexiones remotas protegidas. Ofrece puertos Ethernet internos y externos independientes con capacidad Gigabit, firewall con estado, VPN IPsec, NAT/NAPT, DHCP, enrutamiento y auditoría, filtrado de paquetes y registros del sistema.
Antes del servicio, exporte el proyecto de la Herramienta de Configuración de Seguridad y conserve los certificados, las claves y el conjunto de reglas aprobado según el procedimiento local de control de acceso. Ponga en marcha el reemplazo mediante una ruta de mantenimiento aislada y, a continuación, valide los flujos requeridos, los flujos bloqueados, el comportamiento de la VPN y la generación de alarmas antes de restablecer la conexión en producción.

Política de seguridad

El firewall constituye únicamente una parte de la configuración controlada que debe conservarse durante el reemplazo.
Conjunto de reglas
Exporte la configuración del firewall, NAT, enrutamiento, DHCP, usuarios y gestión desde el proyecto aprobado de SCT.
Material de confianza
Proteja las claves PSK seguras, los certificados X.509, las claves privadas y las credenciales del dispositivo conforme al procedimiento de seguridad local.
Identidad del puerto
Etiquete las redes interna y externa y registre la dirección IP, la puerta de enlace, el DNS o el DynDNS y las dependencias de PPPoE.

Diagnóstico de VPN

Diagnostique la ruta desde la sincronización de enlace y tiempo hasta la autenticación, la negociación y el tráfico de aplicaciones enrutado.
Fundación
Verifique la alimentación eléctrica, el enlace, la configuración de direcciones de interfaz, las rutas, la hora del dispositivo y la accesibilidad del par antes de modificar la criptografía.
Negociación
Compare las identidades de los pares, las claves previamente compartidas (PSK) o los certificados, el cifrado, la autenticación y los selectores de túnel en ambos extremos.
Prueba de tráfico
Revise los registros de filtrado de paquetes, auditoría y sistema, luego pruebe los flujos aprobados y bloqueados a través del túnel restaurado.

Especificaciones

Denominación del tipo de producto
SCALANCE S612
Número de pedido
6GK5612-0BA10-2AA3
Puertos de red
1 puerto RJ45 interno y 1 puerto RJ45 externo
Las tasas de transferencia
10, 100 y 1000 Mbit/s
Cortafuegos
Inspección con estado con registro de filtrado de paquetes
Vpn
IPsec; autenticación mediante PSK o X.509v3
Servicios de enrutamiento
Enrutamiento estático, NAT/NAPT y servidor DHCP interno
Configuración
Herramienta de configuración de seguridad; compatible con C-PLUG
Suministro
24 V CC, 19,2 a 28,8 V; máximo 0,5 A
Rango de operación
-40 a +60 grados C; IP20
Montaje
Montaje en carril DIN, carril S7-300 o pared
Dimensiones / Peso
60 x 125 x 124 mm; 0,8 kg

INFORMACIÓN_DE_CONTACTO

Término comercial

Cotización
Precio actual y disponibilidad
Pago
Transferencia bancaria (T/T) o términos acordados
Plazo de entrega
Confirmado con cotización
Envío
DHL, FedEx, UPS o transporte acordado
Garantía
12 meses

Preguntas frecuentes

Q1
¿Cómo puedo verificar que el modelo 6GK5612-0BA10-2AA3 coincide con el límite de seguridad instalado?
Compare el número de pedido S612 exacto, las asignaciones de conectores RJ45 internos y externos, el cableado de alimentación y señalización, y el uso de C-PLUG. Compare también el proyecto de la herramienta SCT, las funciones de cortafuegos y NAT, los pares VPN y los requisitos de enrutamiento antes de realizar el pedido.
Segundo trimestre
¿Qué debe respaldarse antes de sustituir el modelo 6GK5612-0BA10-2AA3?
Exporte el proyecto aprobado de la herramienta de configuración de seguridad y conserve las reglas de cortafuegos y NAT, las rutas, la configuración DHCP, los usuarios, la configuración horaria, los pares VPN, las claves precompartidas (PSK) o certificados, y los registros pertinentes de auditoría y filtrado de paquetes.
Tercer trimestre
¿Por qué un túnel IPsec en el modelo 6GK5612-0BA10-2AA3 puede permanecer inactivo tras la sustitución del hardware?
Primero, verifique la hora del dispositivo, las direcciones de la interfaz, las rutas y la accesibilidad del par. Luego, compare la identidad del par, la validez de la clave previamente compartida (PSK) o del certificado, los ajustes de cifrado y autenticación, y los selectores de túnel, utilizando los registros del sistema y de auditoría para localizar la fase con error.
Cuarto trimestre
¿Qué debe verificarse cuando el 6GK5612-0BA10-2AA3 permite tráfico en una sola dirección?
Revise ambas direcciones del cortafuegos, la traducción NAT, el enrutamiento de retorno y los selectores de túnel del par. Consulte los registros de filtrado de paquetes para identificar la fuente, el destino y el servicio rechazados, en lugar de agregar una regla temporal permisiva amplia.
Q5
¿Cómo debe ponerse en servicio el 6GK5612-0BA10-2AA3 sin exponer la red de automatización?
Utilice una red de mantenimiento aislada, restaure la configuración revisada y verifique las credenciales y la hora. Pruebe todos los flujos y rutas VPN requeridos, confirme que el tráfico prohibido permanece bloqueado y vuelva a conectar las zonas interna y externa únicamente tras su aprobación.
Q6
¿Por qué el 6GK5612-0BA10-2AA3 puede operar normalmente pero aun así activar su contacto de señalización?
Compruebe ambas alimentaciones redundantes de 24 V, las condiciones de alarma configuradas, las expectativas de enlace de la interfaz y el registro del sistema. Una falla en una fuente o puerto supervisado puede activar el contacto incluso cuando el tráfico permitido continúa fluyendo a través de la ruta restante.

Otros productos

DX3 406295 031-02476-001 1492-IFM40F-FS24A-4
AP7920 RMA42 2400B1040
GT-1575QBUSL 46779C-4 PR50 SBD2D-06
83MM350 0160-2720 -144400-0004 HDX8000 HD 2215-27952-002
C79451-A3364-B127 330180-51-05 SS-MPPT-15L
CRM-4 CN-40P CV-131A
RE-3D-18KW 50080121-001 IC200CHS022L
BNC-2121 166906C-01 LIP-ME201C CC-TAIX01 51308363-175
MIX-M500MAP GE IC200CHS022L BNC-2121/166906C-01
0-073-0285-0 490NAC0100 MODICON M580 HSBY RG45 QSWS2-5BRLIRN-WH

Obtenga un presupuesto gratuito

Nuestro representante se pondrá en contacto con usted pronto.
Email
Nombre y apellidos
Móvil
Nombre de la empresa
Mensaje
0/1000

Obtenga un presupuesto gratuito

Nuestro representante se pondrá en contacto con usted pronto.
Email
Nombre y apellidos
Móvil
Nombre de la empresa
Mensaje
0/1000