Obtenez un devis gratuit

Notre représentant vous contactera sous peu.
Courriel
Nom et prénom
Mobile
Nom de l’entreprise
Message
0/1000

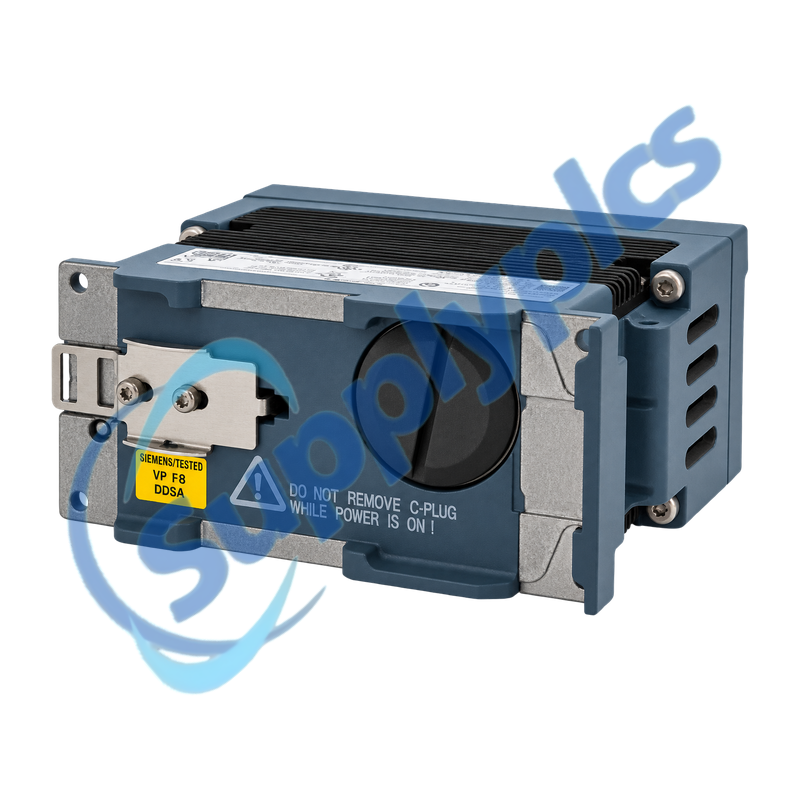
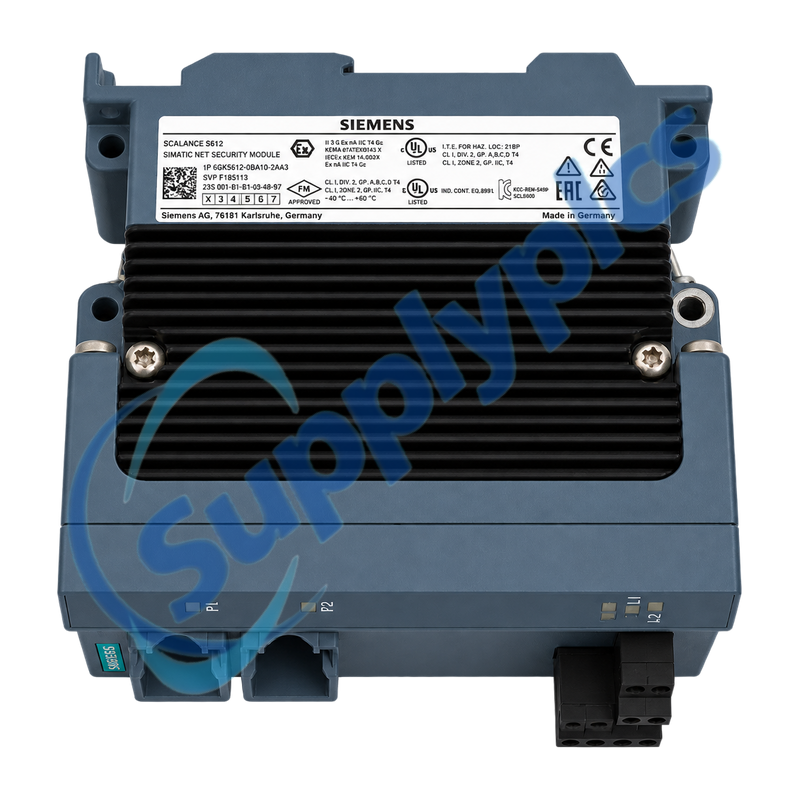
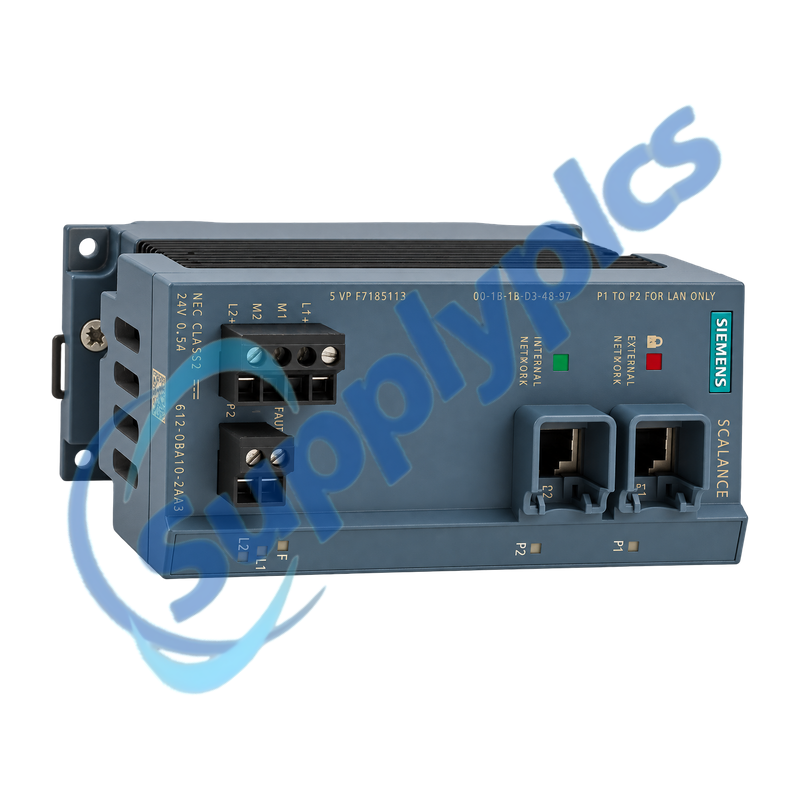
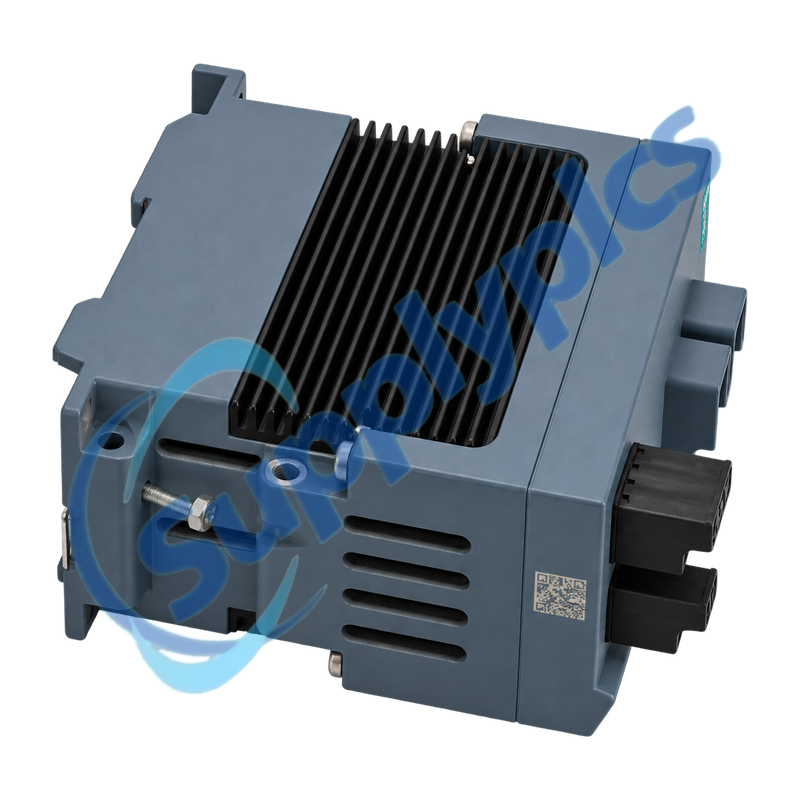
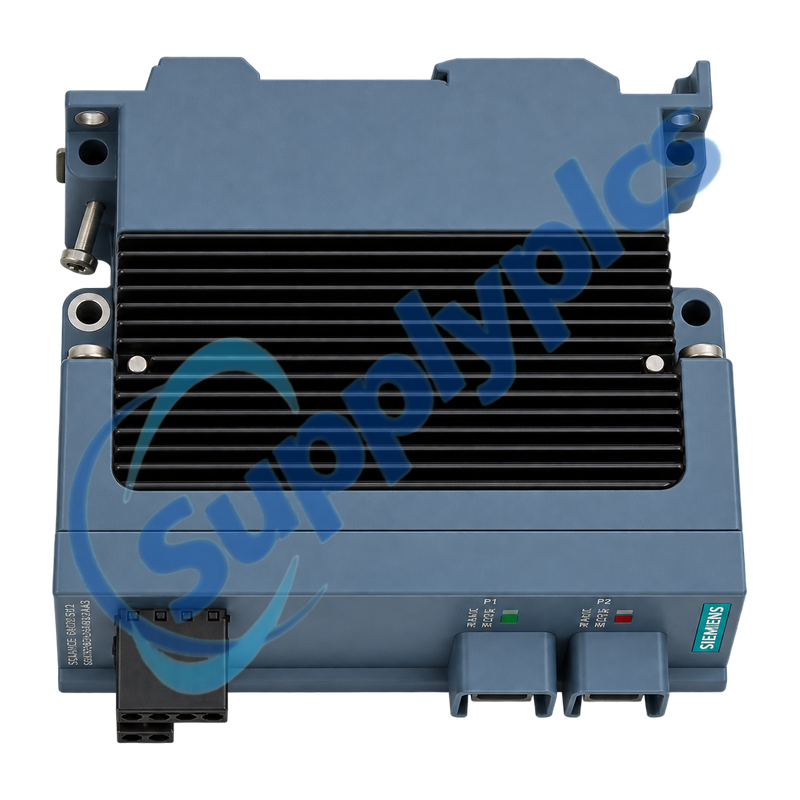
Module de sécurité Siemens 6GK5612-0BA10-2AA3 SCALANCE S612

Nom du produit : Module de sécurité industrielle SCALANCE S612
Nom de marque : Siemens
Numéro de modèle : 6GK5612-0BA10-2AA3
Lieu d'origine : Allemagne
Garantie : 12 mois
WhatsApp : +86 18020776782
Appurtenance:
  • Aperçu
  • DESCRIPTION
  • Politique de sécurité
  • Diagnostic VPN
  • Spécifications
  • COORDONNÉES
  • Terme commercial
  • FAQ
  • Autres Produits
  • Produits recommandés
Pare-feu industriel et module VPN IPsec pour la séparation et la protection des réseaux d’automatisation
Le SCALANCE S612 protège une cellule d’automatisation interne grâce à un pare-feu dynamique, à un VPN IPsec, à la traduction d’adresses réseau (NAT/NAPT), au routage statique, au protocole DHCP et à des journaux de sécurité détaillés. Le remplacement exige à la fois une correspondance physique des ports et une copie contrôlée de la politique de sécurité approuvée, des identités et des paramètres horaires.
Vérification de la politique de sécurité et des identités Confirmez les affectations des ports internes et externes, le plan d’adresses IP et de routage, les règles de pare-feu et de NAT, les homologues VPN, la clé pré-partagée (PSK) ou les certificats, l’heure de l’appareil, les utilisateurs, les paramètres DHCP, le C-PLUG, l’alimentation redondante et le contact de signalisation avant tout remplacement. Ne contournez jamais le module à l’aide d’une connexion temporairement ouverte.

DESCRIPTION

Le module de sécurité SCALANCE S612, référence 6GK5612-0BA10-2AA3, permet la segmentation des réseaux industriels et établit des connexions distantes protégées. Il dispose de ports Ethernet Gigabit séparés pour les réseaux interne et externe, d’un pare-feu à état, d’un VPN IPsec, de fonctions NAT/NAPT, de services DHCP, de routage et d’audit, ainsi que de journaux de filtrage de paquets et de système.
Avant toute intervention, exportez le projet de l’outil de configuration de sécurité (Security Configuration Tool) et conservez les certificats, les clés et l’ensemble de règles approuvé conformément à la procédure locale de contrôle d’accès au site. Mettez en service le remplacement sur un chemin de maintenance isolé, puis validez les flux requis, les flux bloqués, le comportement du VPN et la génération d’alarmes avant de reconnecter le système à la production.

Politique de sécurité

Le pare-feu ne constitue qu’une seule composante de la configuration contrôlée qui doit être préservée lors du remplacement.
Ensemble de règles
Exportez depuis le projet SCT approuvé les paramètres du pare-feu, de la traduction d’adresses réseau (NAT), du routage, du protocole DHCP, des utilisateurs et de la gestion.
Matériau de confiance
Conservez de façon sécurisée les clés pré-partagées (PSK), les certificats X.509, les clés privées et les identifiants d’appareil conformément à la procédure locale de sécurité.
Identité du port
Étiqueter les réseaux interne et externe, et enregistrer les adresses IP, la passerelle, les serveurs DNS ou DynDNS, ainsi que les dépendances PPPoE.

Diagnostic VPN

Diagnostiquer le parcours depuis la liaison et la synchronisation temporelle jusqu’à l’authentification, la négociation et le trafic d’applications acheminé.
Fondation
Vérifier l’alimentation électrique, la liaison, l’adressage des interfaces, les routes, l’heure du dispositif et l’accessibilité des homologues avant de modifier la cryptographie.
NÉGOCIATION
Comparer les identités des homologues, les clés pré-partagées (PSK) ou les certificats, le chiffrement, l’authentification et les sélecteurs de tunnel aux deux extrémités.
Preuve de trafic
Examiner les journaux de filtrage de paquets, d’audit et système, puis tester les flux autorisés et bloqués à travers le tunnel restauré.

Spécifications

Désignation du type de produit
SCALANCE S612
Numéro de commande
6GK5612-0BA10-2AA3
Ports réseau
1 port RJ45 interne et 1 port RJ45 externe
Débits de transfert
10, 100 et 1000 Mbit/s
Pare-feu
Inspection dynamique avec journalisation du filtrage de paquets
VPN
IPsec ; authentification par clé pré-partagée (PSK) ou certificat X.509v3
Services de routage
Routage statique, NAT/NAPT et serveur DHCP interne
Configuration
Outil de configuration de sécurité ; prise en charge de C-PLUG
Fourniture
24 V CC, 19,2 à 28,8 V ; maximum 0,5 A
Plage de fonctionnement
-40 à +60 degrés C ; IP20
Montage
Montage sur rail DIN, rail S7-300 ou mur
Dimensions / Poids
60 x 125 x 124 mm ; 0,8 kg

COORDONNÉES

Terme commercial

Devis
Prix actuel et disponibilité
Paiement
Virement bancaire ou conditions convenues
Délai de livraison
Confirmé avec le devis
Expédition
DHL, FedEx, UPS ou transport convenu
Garantie
12 mois

FAQ

Q1
Comment puis-je vérifier que le modèle 6GK5612-0BA10-2AA3 correspond à la frontière de sécurité installée ?
Vérifiez l’identité exacte du numéro de commande S612, les affectations RJ45 internes et externes, le câblage d’alimentation et de signalisation, ainsi que l’utilisation de C-PLUG. Comparez le projet SCT, les fonctions pare-feu et NAT, les homologues VPN et les exigences de routage avant de passer commande.
Q2
Que faut-il sauvegarder avant de remplacer le modèle 6GK5612-0BA10-2AA3 ?
Exportez le projet approuvé de l’Outil de configuration de sécurité et conservez les règles pare-feu et NAT, les routes, les paramètres DHCP, les utilisateurs, les réglages horaires, les homologues VPN, les clés pré-partagées (PSK) ou certificats, ainsi que les journaux d’audit et de filtrage de paquets pertinents.
Q3
Pourquoi un tunnel IPsec sur le modèle 6GK5612-0BA10-2AA3 peut-il rester inactif après remplacement matériel ?
Vérifiez d’abord l’heure de l’appareil, les adresses d’interface, les routes et la accessibilité des homologues. Ensuite, comparez l’identité des homologues, la validité de la clé pré-partagée (PSK) ou du certificat, les paramètres de chiffrement et d’authentification, ainsi que les sélecteurs de tunnel, en utilisant les journaux système et les journaux d’audit pour localiser la phase ayant échoué.
Q4
Que faut-il vérifier lorsque le 6GK5612-0BA10-2AA3 autorise le trafic dans une seule direction uniquement ?
Examinez les deux sens du pare-feu, la traduction NAT, le routage de retour et les sélecteurs de tunnel homologue. Consultez les journaux de filtrage de paquets pour identifier la source, la destination et le service rejetés, plutôt que d’ajouter une règle temporaire d’autorisation large.
Q5
Comment mettre en service le 6GK5612-0BA10-2AA3 sans exposer le réseau d’automatisation ?
Utilisez un réseau de maintenance isolé, restaurez la configuration examinée et vérifiez les identifiants et l’heure. Testez chaque flux requis ainsi que chaque chemin VPN, confirmez que le trafic interdit reste bloqué, et ne reconnectez les zones internes et externes qu’après approbation.
Q6
Pourquoi le 6GK5612-0BA10-2AA3 peut-il fonctionner normalement tout en activant toutefois son contact de signalisation ?
Vérifiez les deux alimentations redondantes de 24 V, les conditions d’alarme configurées, les attentes concernant les liaisons d’interface et le journal système. Une défaillance d’une alimentation ou d’un port surveillé peut déclencher le contact, même si le trafic autorisé continue de transiter par le chemin restant.

Autres Produits

DX3 406295 031-02476-001 1492-IFM40F-FS24A-4
AP7920 RMA42 2400B1040
GT-1575QBUSL 46779C-4 PR50 SBD2D-06
83MM350 0160-2720 -144400-0004 HDX8000 HD 2215-27952-002
C79451-A3364-B127 330180-51-05 SS-MPPT-15L
CRM-4 CN-40P CV-131A
RE-3D-18 KW 50080121-001 IC200CHS022L
BNC-2121 166906C-01 LIP-ME201C CC-TAIX01 51308363-175
MIX-M500MAP GE IC200CHS022L BNC-2121/166906C-01
0-073-0285-0 490NAC0100 MODICON M580 HSBY RG45 QSWS2-5BRLIRN-WH

Obtenez un devis gratuit

Notre représentant vous contactera sous peu.
Courriel
Nom et prénom
Mobile
Nom de l’entreprise
Message
0/1000

Obtenez un devis gratuit

Notre représentant vous contactera sous peu.
Courriel
Nom et prénom
Mobile
Nom de l’entreprise
Message
0/1000