Richiedi un preventivo gratuito

Il nostro rappresentante ti contatterà a breve.
Email
Nome
Cellulare
Nome azienda
Messaggio
0/1000

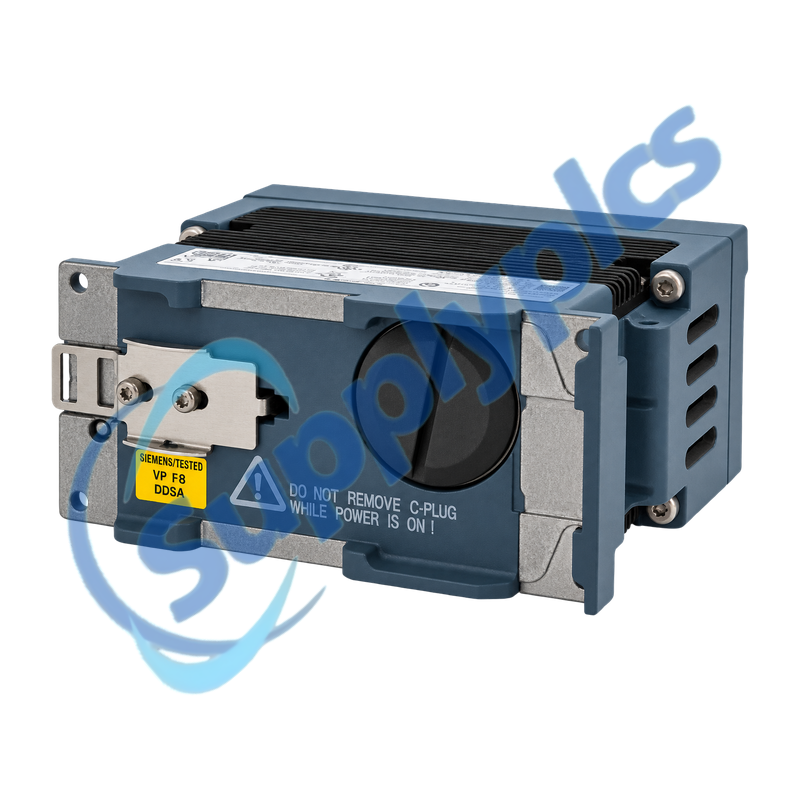
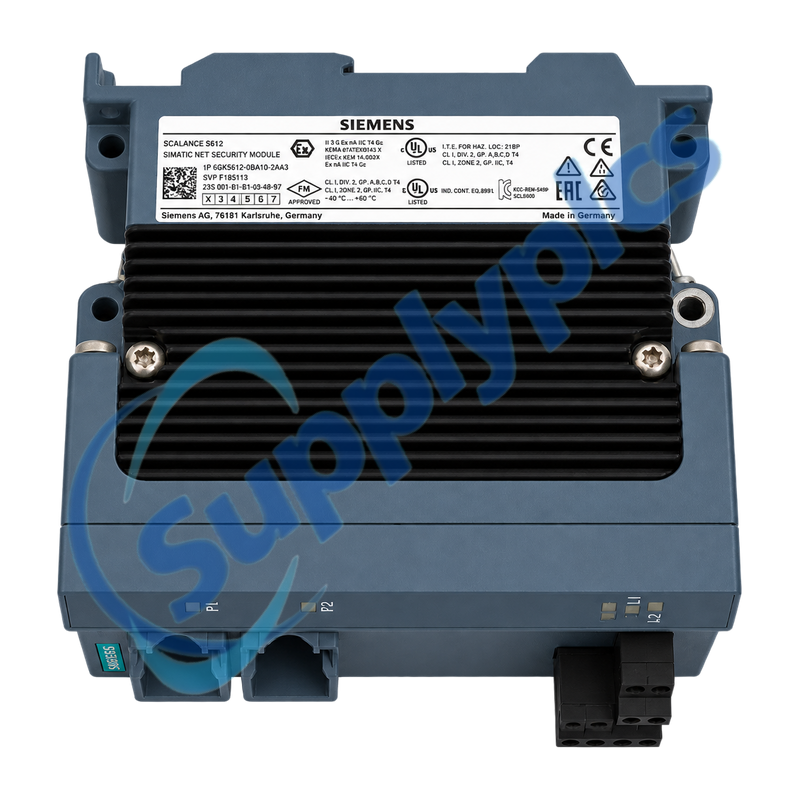
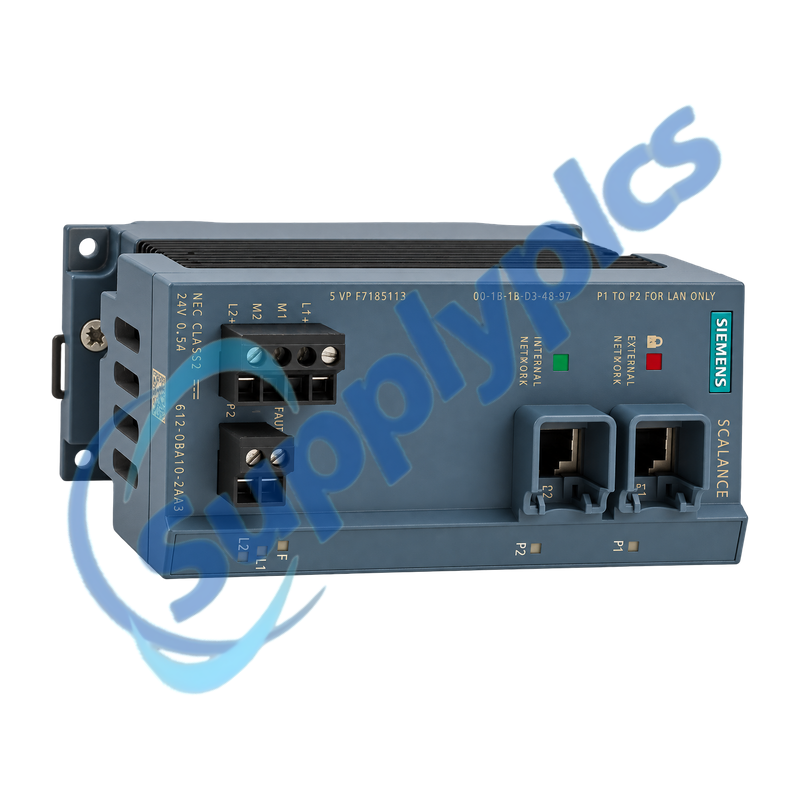
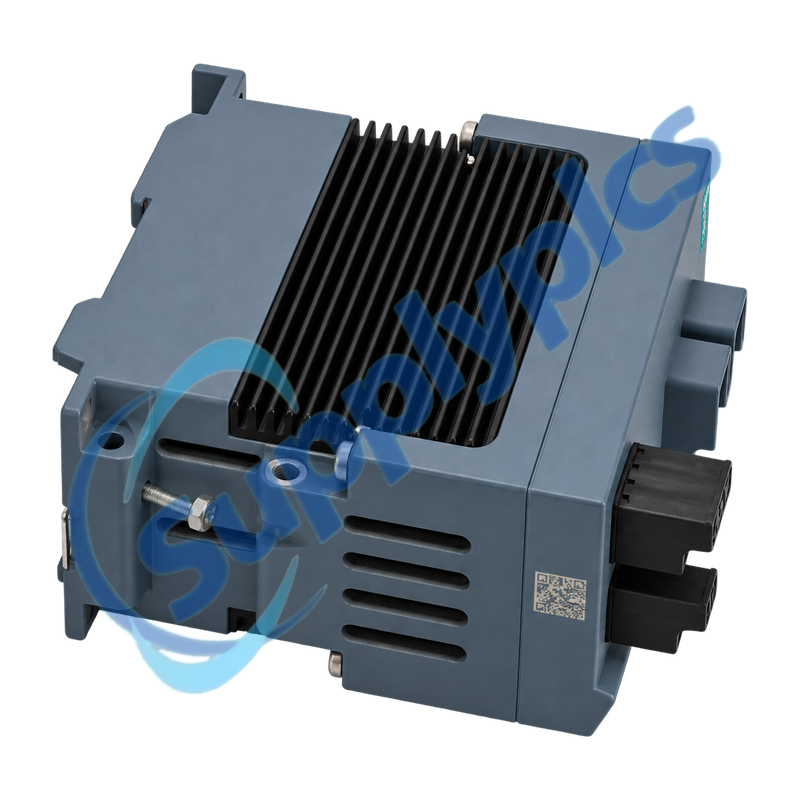
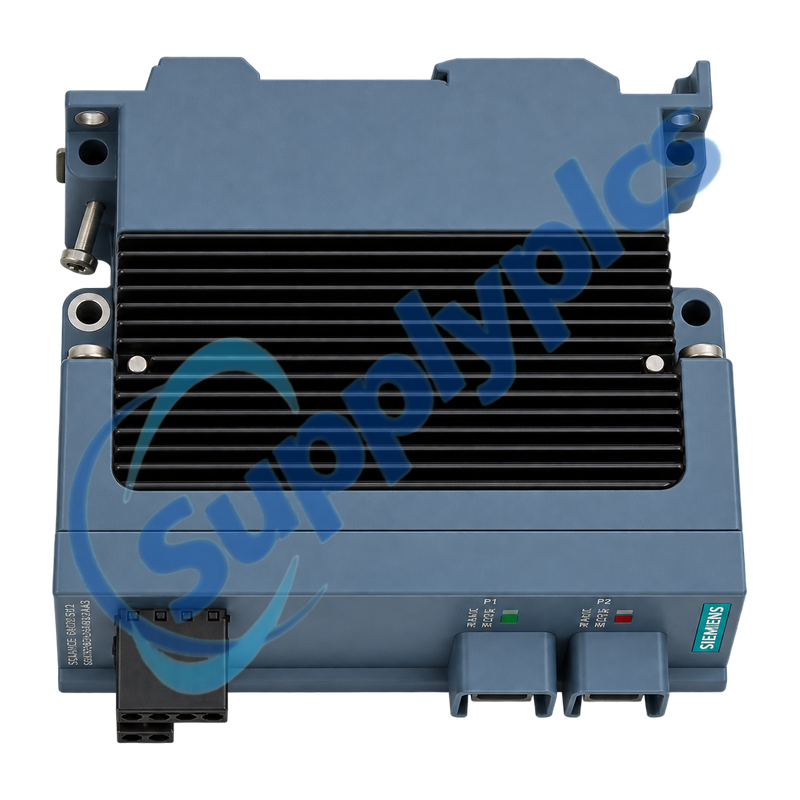
Modulo di sicurezza Siemens 6GK5612-0BA10-2AA3 SCALANCE S612

Nome prodotto: Modulo di sicurezza industriale SCALANCE S612
Nome del marchio: Siemens
Numero di modello: 6GK5612-0BA10-2AA3
Luogo di origine: Germania
Garanzia: 12 mesi
WhatsApp: +86 18020776782
Appurtenance:
  • Panoramica
  • DESCRIZIONE
  • Politica di sicurezza
  • Diagnostica VPN
  • Specifiche tecniche
  • INFORMAZIONI DI CONTATTO
  • Termine commerciale
  • FAQ
  • Altri prodotti
  • Prodotti consigliati
Firewall industriale e modulo IPsec VPN per la separazione e la protezione delle reti di automazione
SCALANCE S612 protegge una cella di automazione interna mediante firewall con controllo dello stato, IPsec VPN, NAT/NAPT, routing statico, DHCP e registri di sicurezza dettagliati. La sostituzione richiede sia una mappatura fisica delle porte sia una copia controllata della politica di sicurezza approvata, delle identità e delle impostazioni dell’orario.
Verifica della politica di sicurezza e delle identità Confermare le assegnazioni delle porte interne ed esterne, il piano di indirizzi IP e di instradamento, le regole del firewall e del NAT, i peer VPN, la chiave precondivisa (PSK) o i certificati, l’orario del dispositivo, gli utenti, le impostazioni DHCP, il C-PLUG, l’alimentazione ridondante e il contatto di segnalazione prima della sostituzione. Non collegare mai in modo temporaneo il modulo con una connessione aperta.

DESCRIZIONE

6GK5612-0BA10-2AA3 è il modulo di sicurezza SCALANCE S612 per la segmentazione delle reti industriali e per connessioni remote protette. Offre porte Ethernet Gigabit separate per l’interfaccia interna ed esterna, firewall con stato, VPN IPsec, NAT/NAPT, DHCP, routing e audit, filtraggio dei pacchetti e registri di sistema.
Prima dell’intervento, esportare il progetto dello strumento di configurazione della sicurezza (Security Configuration Tool) e conservare certificati, chiavi e l’insieme di regole approvato secondo la procedura di controllo degli accessi del sito. Configurare il dispositivo sostitutivo su un percorso di manutenzione isolato, quindi verificare i flussi richiesti, i flussi bloccati, il comportamento della VPN e la segnalazione degli allarmi prima del ricollegamento in produzione.

Politica di sicurezza

Il firewall rappresenta soltanto una parte della configurazione controllata che deve essere preservata durante la sostituzione.
Insieme di regole
Esportare le impostazioni relative a firewall, NAT, routing, DHCP, utenti e gestione dal progetto approvato dello strumento SCT.
Materiale attendibile
Conservare in modo sicuro le chiavi precondivise (PSK), i certificati X.509, le chiavi private e le credenziali del dispositivo secondo la procedura di sicurezza del sito.
Identità della porta
Etichettare le reti interne ed esterne e registrare indirizzo IP, gateway, DNS o DynDNS e dipendenze PPPoE.

Diagnostica VPN

Diagnosticare il percorso che va dalla sincronizzazione del collegamento e del tempo fino all'autenticazione, alla negoziazione e al traffico applicativo instradato.
Fondazione
Verificare alimentazione, collegamento, indirizzamento delle interfacce, route, ora del dispositivo e raggiungibilità dei peer prima di modificare la crittografia.
Negoziazione
Confrontare identità dei peer, PSK o certificati, cifratura, autenticazione e selettori di tunnel su entrambe le estremità.
Verifica del traffico
Esaminare i log del filtro pacchetti, di audit e di sistema, quindi testare i flussi autorizzati e bloccati attraverso il tunnel ripristinato.

Specifiche tecniche

Designazione del tipo di prodotto
SCALANCE S612
Numero d'ordine
6GK5612-0BA10-2AA3
Porte di rete
1 porta RJ45 interna e 1 porta RJ45 esterna
Tassi di trasferimento
10, 100 e 1000 Mbit/s
Firewall
Ispezione con stato con registrazione del filtro pacchetti
Vpn
IPsec; autenticazione PSK o X.509v3
Servizi di routing
Routing statico, NAT/NAPT e server DHCP interno
Configurazione
Strumento di configurazione della sicurezza; supporto C-PLUG
Fornitura
24 V CC, da 19,2 a 28,8 V; massimo 0,5 A
Campo di funzionamento
da -40 a +60 gradi C; IP20
Montaggio
Montaggio su guida DIN, guida S7-300 o a parete
Dimensioni / Peso
60 x 125 x 124 mm; 0,8 kg

INFORMAZIONI DI CONTATTO

Termine commerciale

Preventivo
Prezzo corrente e disponibilità
Pagamento
Bonifico bancario (T/T) o termini concordati
Tempi di consegna
Confermato con preventivo
Spedizione
DHL, FedEx, UPS o trasporto concordato
Garanzia
12 mesi

FAQ

Q1
Come posso verificare che il modello 6GK5612-0BA10-2AA3 corrisponda al confine di sicurezza installato?
Confrontare esattamente il numero d’ordine S612, le assegnazioni RJ45 interne ed esterne, il cablaggio di alimentazione e segnalazione e l’uso del C-PLUG. Confrontare il progetto SCT, le funzioni firewall e NAT, i peer VPN e i requisiti di instradamento prima dell’ordine.
Q2
Cosa deve essere eseguito il backup prima della sostituzione del modello 6GK5612-0BA10-2AA3?
Esportare il progetto approvato dello Strumento di configurazione della sicurezza e conservare le regole firewall e NAT, le route, le impostazioni DHCP, gli utenti, le impostazioni orarie, i peer VPN, le chiavi precondivise (PSK) o i certificati e i relativi log di audit e di filtraggio pacchetti.
Q3
Perché un tunnel IPsec sul modello 6GK5612-0BA10-2AA3 può rimanere inattivo dopo la sostituzione hardware?
Verificare innanzitutto l'ora del dispositivo, gli indirizzi dell'interfaccia, le rotte e la raggiungibilità del peer. Quindi confrontare l'identità del peer, la validità della chiave precondivisa (PSK) o del certificato, le impostazioni di crittografia e autenticazione e i selettori di tunnel, utilizzando i log di sistema e di audit per individuare la fase fallita.
Q4
Cosa va verificato quando il dispositivo 6GK5612-0BA10-2AA3 consente il traffico in una sola direzione?
Esaminare entrambe le direzioni del firewall, la traduzione NAT, il routing di ritorno e i selettori di tunnel del peer. Controllare i log del filtro pacchetti per la sorgente, la destinazione e il servizio rifiutati, anziché aggiungere una regola temporanea di autorizzazione generica.
Q5
Come procedere alla messa in servizio del dispositivo 6GK5612-0BA10-2AA3 senza esporre la rete di automazione?
Utilizzare una rete di manutenzione isolata, ripristinare la configurazione esaminata e verificare le credenziali e l'ora. Testare ogni flusso richiesto e ogni percorso VPN, confermare che il traffico vietato rimanga bloccato e ricollegare le zone interne ed esterne soltanto dopo aver ottenuto l'approvazione.
Q6
Per quale motivo il dispositivo 6GK5612-0BA10-2AA3 può funzionare correttamente pur attivando comunque il suo contatto di segnalazione?
Controllare entrambi gli alimentatori ridondanti a 24 V, le condizioni di allarme configurate, le aspettative relative ai collegamenti dell'interfaccia e il registro di sistema. Un guasto su un'alimentazione o su una porta monitorata può attivare il contatto anche quando il traffico autorizzato continua a transitare attraverso il percorso rimanente.

Altri prodotti

DX3 406295 031-02476-001 1492-IFM40F-FS24A-4
AP7920 RMA42 2400B1040
GT-1575QBUSL 46779C-4 PR50 SBD2D-06
83MM350 0160-2720 -144400-0004 HDX8000 HD 2215-27952-002
C79451-A3364-B127 330180-51-05 SS-MPPT-15L
CRM-4 CN-40P CV-131A
RE-3D-18KW 50080121-001 IC200CHS022L
BNC-2121 166906C-01 LIP-ME201C CC-TAIX01 51308363-175
MIX-M500MAP GE IC200CHS022L BNC-2121/166906C-01
0-073-0285-0 490NAC0100 MODICON M580 HSBY RG45 QSWS2-5BRLIRN-WH

Richiedi un preventivo gratuito

Il nostro rappresentante ti contatterà a breve.
Email
Nome
Cellulare
Nome azienda
Messaggio
0/1000

Richiedi un preventivo gratuito

Il nostro rappresentante ti contatterà a breve.
Email
Nome
Cellulare
Nome azienda
Messaggio
0/1000