無料お見積もりを取得

担当者よりすぐにご連絡いたします。
メールアドレス
氏名
携帯電話
会社名
お問い合わせ内容
0/1000

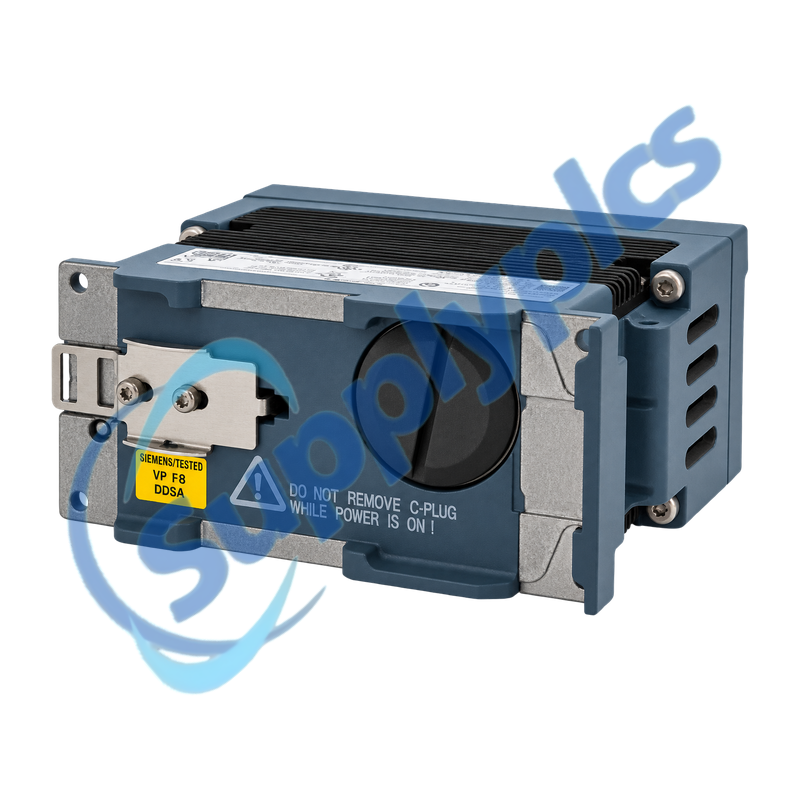
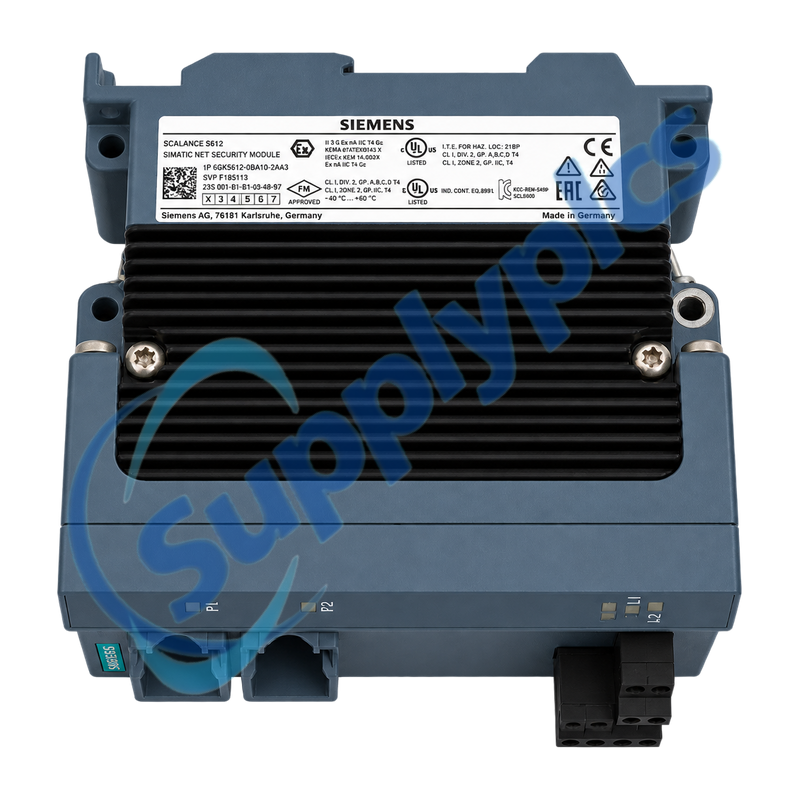
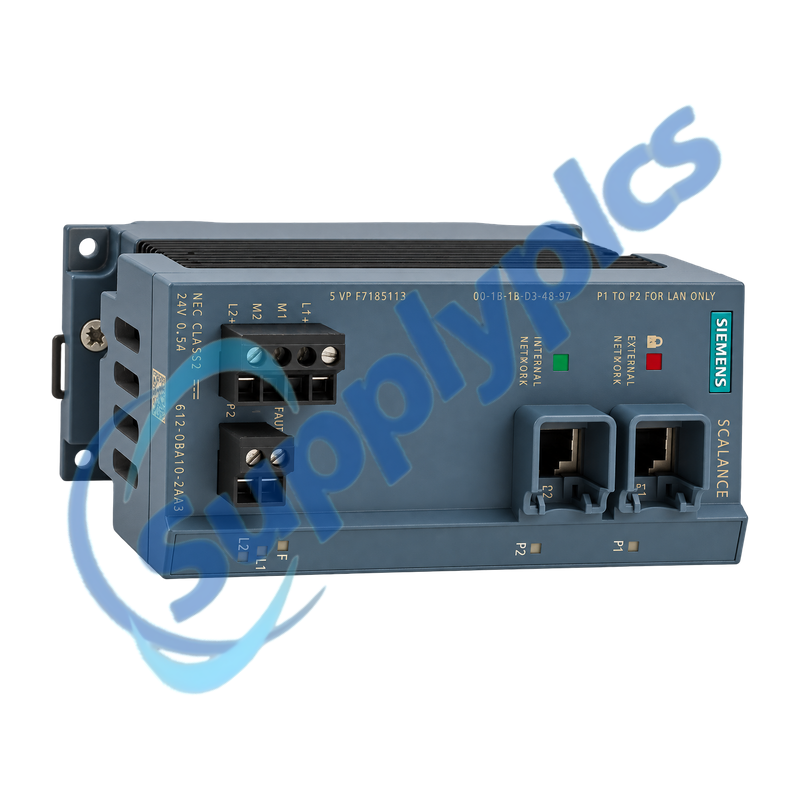
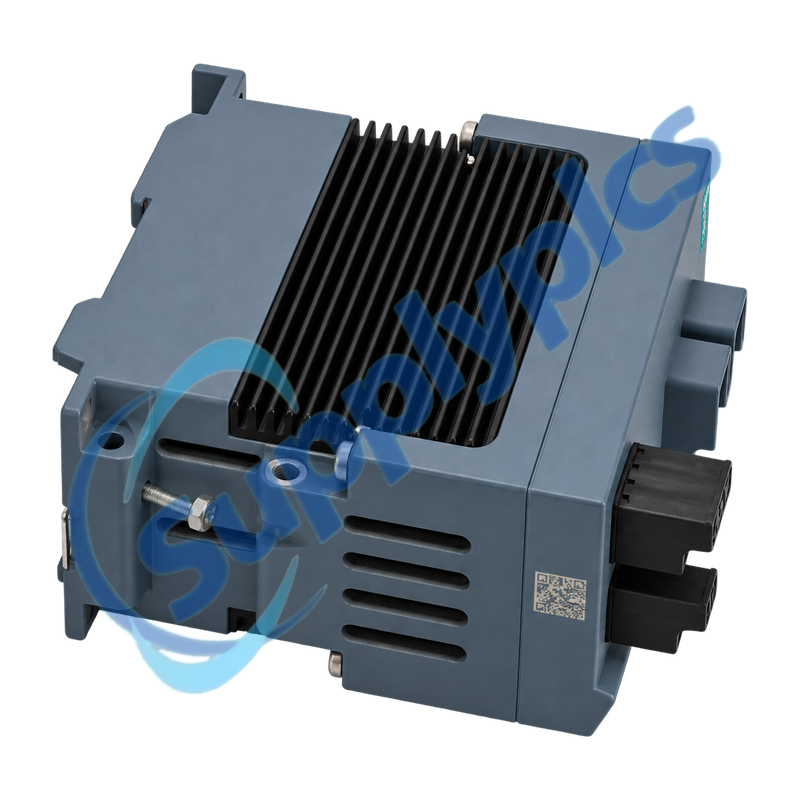
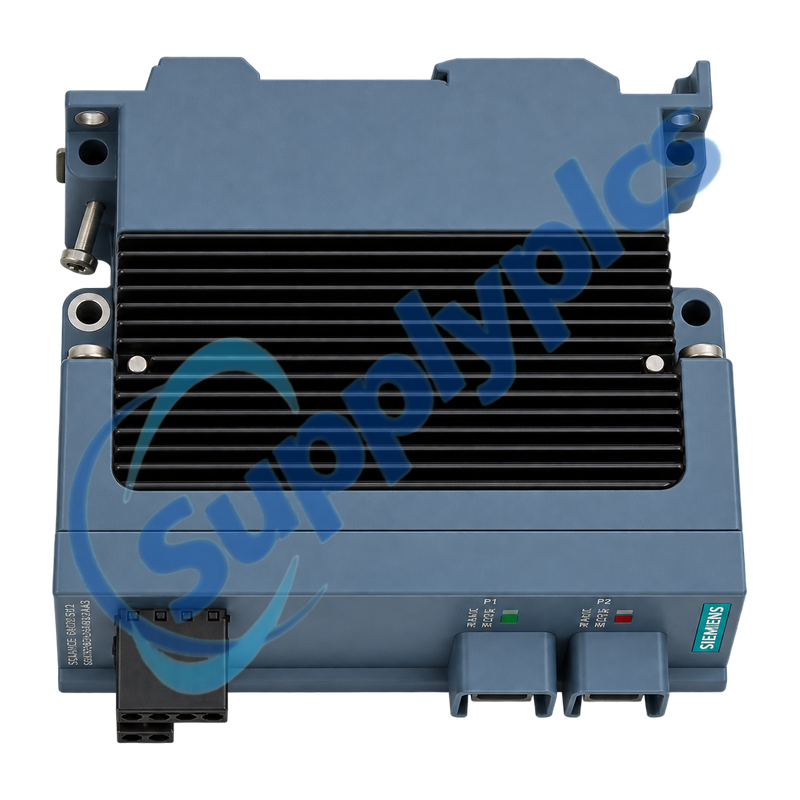
シーメンス 6GK5612-0BA10-2AA3 SCALANCE S612 セキュリティモジュール

商品名: SCALANCE S612 インダストリアルセキュリティモジュール
ブランド名: シーメンス
モデル番号: 6GK5612-0BA10-2AA3
原産地: ドイツ
保証: 12ヶ月
WhatsApp: +86 18020776782
メール: [email protected]
Appurtenance:
  • 概要
  • 説明
  • セキュリティポリシー
  • VPN診断機能
  • 仕様
  • お問い合わせ情報
  • 商用用語
  • よくある質問
  • その他の製品
  • おすすめ商品
自動化ネットワークの分離および保護のための産業用ファイアウォールおよびIPsec VPNモジュール
SCALANCE S612は、ステートフルファイアウォール、IPsec VPN、NAT/NAPT、静的ルーティング、DHCP、詳細なセキュリティログ機能により、内部の自動化セルを保護します。交換時には、物理ポートの対応関係に加え、承認済みのセキュリティポリシー、ID情報、時刻設定を制御された形でコピーする必要があります。
セキュリティポリシーおよびID確認 交換前に、内外のポート割り当て、IPおよびルーティング計画、ファイアウォールおよびNATルール、VPNピア、事前共有鍵(PSK)または証明書、デバイス時刻、ユーザー、DHCP設定、C-PLUG、冗長電源、信号用接点を確認してください。一時的なオープン接続によるモジュールのバイパスは絶対に行わないでください。

説明

6GK5612-0BA10-2AA3は、産業用ネットワークのセグメンテーションおよび保護されたリモート接続向けのSCALANCE S612セキュリティモジュールです。内部および外部のギガビット対応イーサネットポートを別々に備え、ステートフルファイアウォール、IPsec VPN、NAT/NAPT、DHCP、ルーティング、監査、パケットフィルタおよびシステムログ機能を提供します。
保守作業開始前に、セキュリティ構成ツール(SCT)プロジェクトをエクスポートし、証明書、鍵、および承認済みルールセットを現場のアクセス制御手順に従って保存してください。交換用デバイスは、分離された保守用パス上で起動・設定を行い、本番環境への再接続前に、必要な通信フロー、遮断された通信フロー、VPNの動作、およびアラーム報告機能を検証してください。

セキュリティポリシー

ファイアウォールは、交換時に維持しなければならない制御された構成の一部にすぎません。
ルールセット
承認済みSCTプロジェクトから、ファイアウォール設定、NAT設定、ルーティング設定、DHCP設定、ユーザー設定および管理設定をエクスポートしてください。
信頼材料
PSK(事前共有鍵)、X.509証明書、秘密鍵およびデバイス認証情報は、現場のセキュリティ手順に従って厳重に管理してください。
ポート識別
内部ネットワークおよび外部ネットワークにラベルを付け、IPアドレス、ゲートウェイ、DNSまたはDynDNS、PPPoEの依存関係を記録します。

VPN診断機能

リンクおよび時刻同期から認証、ネゴシエーション、ルーティングされたアプリケーショントラフィックに至るまでの経路を診断します。
財団
暗号化方式を変更する前に、電源、リンク、インタフェースのアドレス設定、ルート、デバイスの時刻、およびピアへの到達可能性を確認します。
交渉
ピアの識別情報、PSKまたは証明書、暗号化方式、認証方式、トンネルセレクタを両端で比較します。
トラフィック検証
パケットフィルタログ、監査ログ、システムログを確認した後、復旧したトンネル上で許可済みおよびブロック済みの通信フローをテストします。

仕様

製品タイプ名称
SCALANCE S612
注文番号
6GK5612-0BA10-2AA3
ネットワークポート
RJ45ポート(内部用1基、外部用1基)
移転率
10/100/1000 Mbit/s
ファイアウォール
ステートフルインスペクション(パケットフィルタログ付き)
Vpn
IPsec;事前共有鍵(PSK)またはX.509v3認証
ルーティングサービス
スタティックルーティング、NAT/NAPT、および内蔵DHCPサーバー
設定
セキュリティ構成ツール(SCT);C-PLUG対応
電源
DC24 V(19.2~28.8 V)、最大0.5 A
動作範囲
−40~+60 ℃;保護等級IP20
設置方法
DINレール、S7-300用レール、または壁面取付け
サイズ/重量
60 × 125 × 124 mm、質量0.8 kg

お問い合わせ情報

お問い合わせ
ジム・ペイ

商用用語

見積
現在の価格および在庫状況
支払条件
T/Tまたは合意済みの支払条件
納期
見積書による確認済み
配送
DHL、FedEx、UPS、または合意済みの運送方法
保証
12ヶ月

よくある質問

Q1
6GK5612-0BA10-2AA3が設置済みのセキュリティ境界と一致しているかを確認するには?
正確なS612発注品番、内外のRJ45端子の割り当て、電源および信号配線、およびC-PLUGの使用状況を照合してください。発注前に、SCTプロジェクト、ファイアウォールおよびNAT機能、VPNピア、およびルーティング要件を比較検討してください。
Q2
6GK5612-0BA10-2AA3を交換する前に、何をバックアップする必要がありますか?
承認済みのセキュリティ構成ツールプロジェクトをエクスポートし、ファイアウォールおよびNATルール、ルーティング設定、DHCP設定、ユーザー、時刻設定、VPNピア、事前共有鍵(PSK)または証明書、および関連する監査ログおよびパケットフィルタログを保持します。
Q3
6GK5612-0BA10-2AA3でIPsecトンネルがハードウェア交換後もダウンしたままになるのはなぜですか?
まず、デバイスの時刻、インタフェースアドレス、ルーティング設定、およびピアへの到達可能性を確認します。その後、システムログおよび監査ログを活用して、フェーズ失敗の原因を特定しながら、ピアの識別情報、PSKまたは証明書の有効性、暗号化および認証設定、トンネルセレクタを比較します。
Q4
6GK5612-0BA10-2AA3でトラフィックが片方向のみ許可される場合、何を確認すべきですか?
ファイアウォールの両方向の設定、NAT変換、戻りルーティング、およびピア側のトンネルセレクタを確認します。一時的な広範囲な許可ルールを追加する代わりに、パケットフィルタログを参照して、拒否された送信元・宛先・サービスを特定します。
Q5
自動化ネットワークを外部に露出させずに、6GK5612-0BA10-2AA3をどのように導入すべきですか?
分離された保守用ネットワークを使用し、レビュー済みの設定を復元して、認証情報および時刻を確認します。すべての必須フローおよびVPN経路をテストし、禁止されたトラフィックが引き続きブロックされていることを確認したうえで、内部ゾーンおよび外部ゾーンを承認後にのみ再接続します。
Q6
6GK5612-0BA10-2AA3は正常に動作しているにもかかわらず、なぜシグナリング・コンタクトが作動するのでしょうか?
冗長な24 V電源の両方、設定されたアラーム条件、インターフェースのリンク期待状態、およびシステムログを確認してください。監視対象の電源またはポートに障害が発生した場合、許可されたトラフィックが残りの経路を通じて継続して流れていたとしても、このコンタクトが作動することがあります。

その他の製品

DX3 406295 031-02476-001 1492-IFM40F-FS24A-4
AP7920 RMA42 2400B1040
GT-1575QBUSL 46779C-4 PR50 SBD2D-06
83MM350 0160-2720 -144400-0004 HDX8000 HD 2215-27952-002
C79451-A3364-B127 330180-51-05 SS-MPPT-15L
CRM-4 CN-40P CV-131A
RE-3D-18KW 50080121-001 IC200CHS022L
BNC-2121 166906C-01 LIP-ME201C CC-TAIX01 51308363-175
MIX-M500MAP GE IC200CHS022L BNC-2121/166906C-01
0-073-0285-0 490NAC0100 MODICON M580 HSBY RG45 QSWS2-5BRLIRN-WH

無料お見積もりを取得

担当者よりすぐにご連絡いたします。
メールアドレス
氏名
携帯電話
会社名
お問い合わせ内容
0/1000

無料お見積もりを取得

担当者よりすぐにご連絡いたします。
メールアドレス
氏名
携帯電話
会社名
お問い合わせ内容
0/1000