무료 견적 문의

당사 담당자가 곧 연락드리겠습니다.
이메일
성명
모바일
회사 이름
문의 내용
0/1000

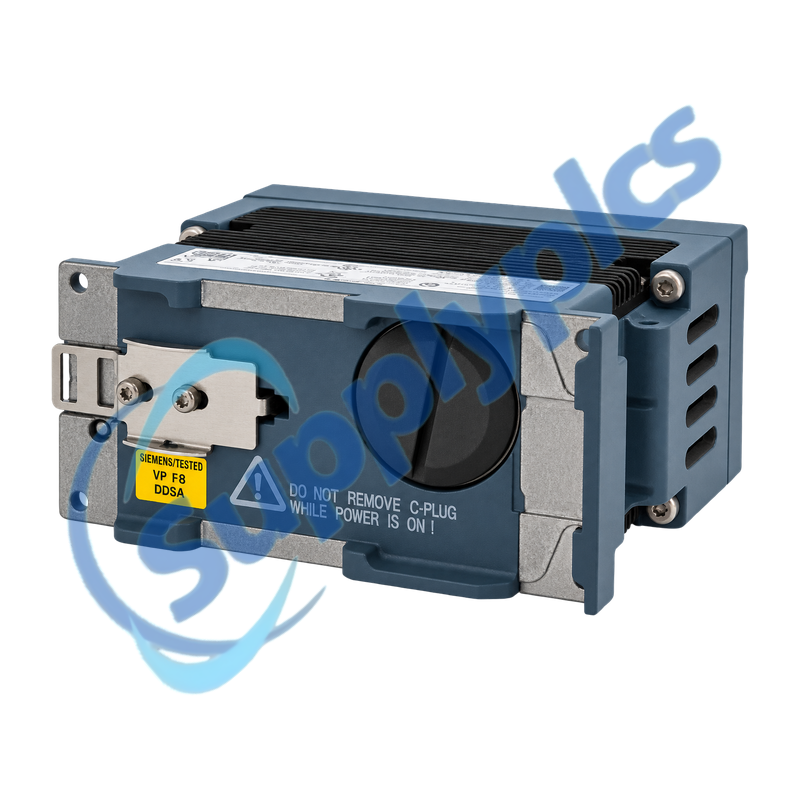
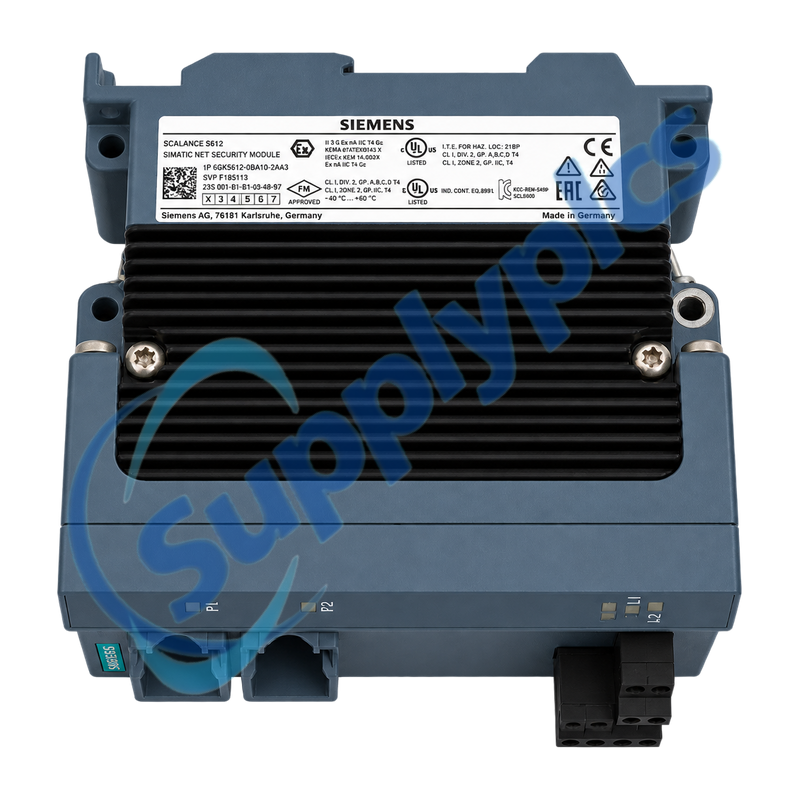
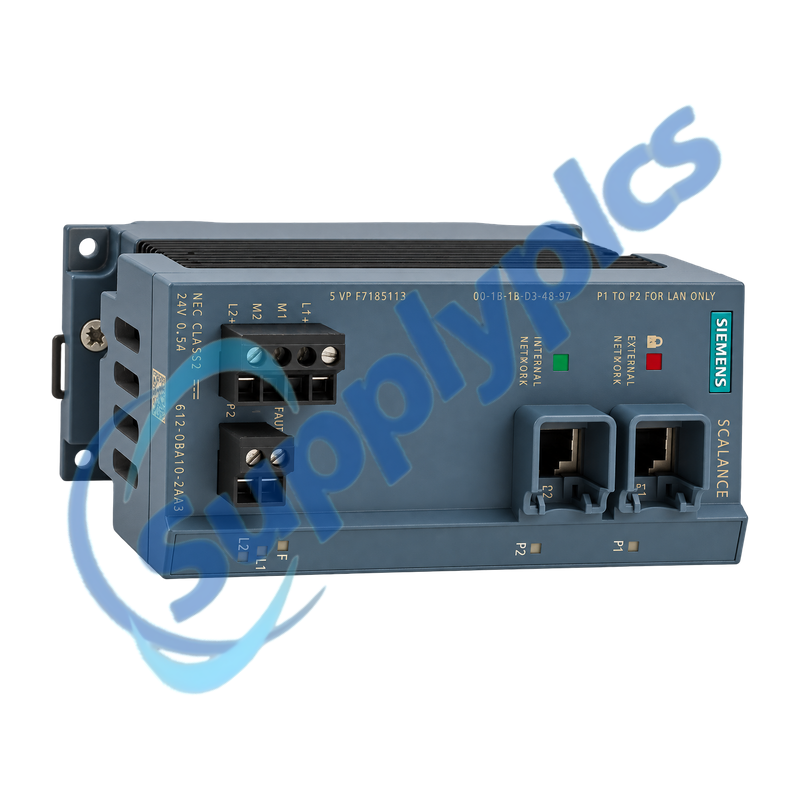
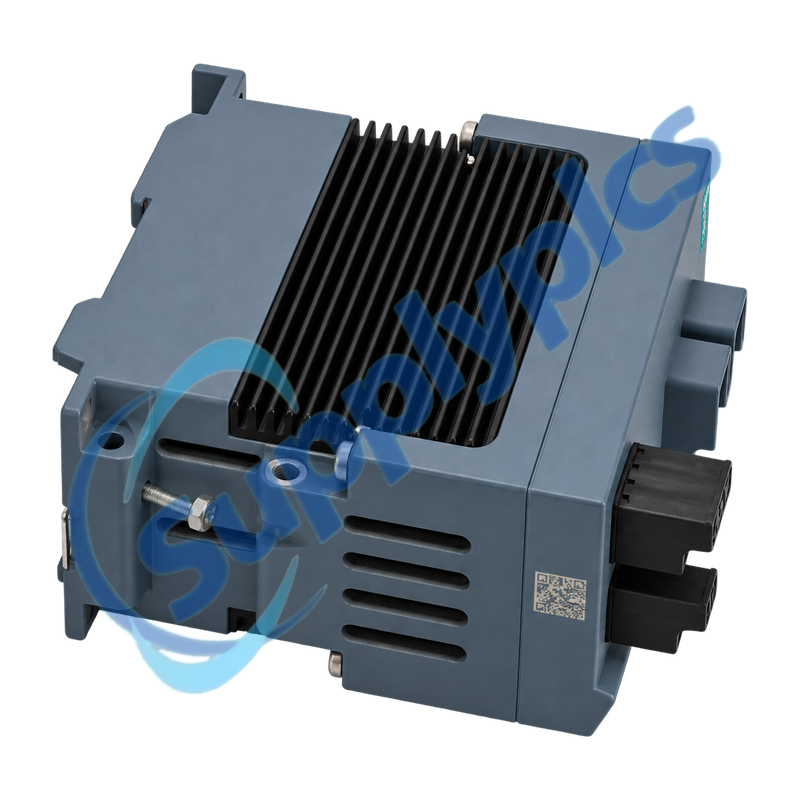
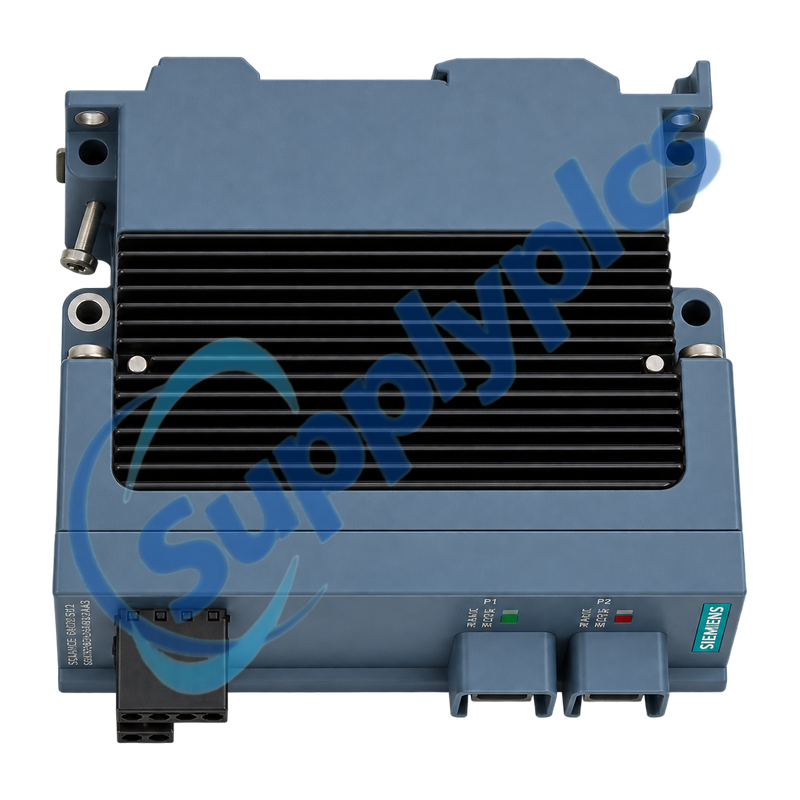
지멘스 6GK5612-0BA10-2AA3 스칼란스 S612 보안 모듈

제품명: SCALANCE S612 산업용 보안 모듈
브랜드명: 지멘스
모델 번호: 6GK5612-0BA10-2AA3
원산지: 독일
보증: 12개월
WhatsApp: +86 18020776782
이메일: [email protected]
Appurtenance:
  • 개요
  • 설명
  • 보안 정책
  • VPN 진단
  • 사양
  • 연락처 정보
  • 상업 조건
  • 자주 묻는 질문
  • 기타 제품
  • 추천 제품
자동화 네트워크를 분리하고 보호하기 위한 산업용 방화벽 및 IPsec VPN 모듈
SCALANCE S612은 상태 기반 방화벽, IPsec VPN, NAT/NAPT, 정적 라우팅, DHCP 및 상세한 보안 로그 기능을 통해 내부 자동화 셀을 보호합니다. 교체 시에는 물리적 포트 매핑과 승인된 보안 정책, 정체성 정보, 시간 설정을 제어된 방식으로 복사해야 합니다.
보안 정책 및 정체성 확인 교체 전에 내부 및 외부 포트 할당, IP 및 라우팅 계획, 방화벽 및 NAT 규칙, VPN 피어, PSK 또는 인증서, 장치 시간, 사용자, DHCP 설정, C-PLUG, 이중 전원 및 신호 접점 등을 확인하세요. 임시 개방 연결로 모듈을 우회하지 마십시오.

설명

6GK5612-0BA10-2AA3은 산업용 네트워크 세그멘테이션 및 보호된 원격 연결을 위한 SCALANCE S612 보안 모듈이다. 내부 및 외부용 별도의 기가비트 대응 이더넷 포트, 상태ful 방화벽, IPsec VPN, NAT/NAPT, DHCP, 라우팅 및 감사 기능, 패킷 필터링 및 시스템 로그를 제공한다.
정비 전에 보안 구성 도구(SCT) 프로젝트를 내보내고, 인증서, 키 및 승인된 규칙 집합을 현장 접근 제어 절차에 따라 보관해야 한다. 교체 장치는 격리된 정비 경로에서 설정한 후, 실제 운영 재연결 전에 필요한 트래픽 흐름, 차단된 흐름, VPN 동작 및 경보 보고 기능을 검증해야 한다.

보안 정책

방화벽은 교체 과정에서 반드시 유지되어야 하는 통제된 구성 요소 중 하나일 뿐이다.
규칙 집합
승인된 SCT 프로젝트에서 방화벽, NAT, 라우팅, DHCP, 사용자 및 관리 설정을 내보낸다.
신뢰할 수 있는 자료
PSK, X.509 인증서, 개인 키 및 장치 자격 증명을 현장 보안 절차에 따라 안전하게 보관한다.
포트 식별
내부 및 외부 네트워크를 라벨링하고 IP, 게이트웨이, DNS 또는 DynDNS, PPPoE 종속성을 기록합니다.

VPN 진단

인증, 협상, 라우팅된 애플리케이션 트래픽을 거쳐 링크 및 시간 동기화까지의 경로를 진단합니다.
재단
암호화를 변경하기 전에 전원, 링크, 인터페이스 주소 지정, 라우트, 장치 시간 및 피어 도달 가능성을 점검합니다.
네고시에이션
양쪽 끝에서 피어 식별자, PSK 또는 인증서, 암호화, 인증, 터널 선택기를 비교합니다.
트래픽 검증
패킷 필터 로그, 감사 로그 및 시스템 로그를 검토한 후 복구된 터널을 통한 승인된 흐름과 차단된 흐름을 테스트합니다.

사양

제품 유형 명칭
SCALANCE S612
주문 번호
6GK5612-0BA10-2AA3
네트워크 포트
내부 및 외부 RJ45 포트 각 1개
이적율
10, 100, 1000 Mbit/s
방화벽
패킷 필터 로깅 기능을 갖춘 상태ful 검사
VPN
IPsec; PSK 또는 X.509v3 인증
라우팅 서비스
정적 라우팅, NAT/NAPT 및 내부 DHCP 서버
구성
보안 구성 도구; C-PLUG 지원
공급
24 V DC, 19.2~28.8 V; 최대 0.5 A
운전 범위
-40~+60도 C; IP20
장착
DIN 레일, S7-300 레일 또는 벽면 장착
크기 / 무게
60 × 125 × 124 mm; 0.8 kg

연락처 정보

상업 조건

견적
현재 가격 및 재고 여부
지불
은행 송금(T/T) 또는 합의된 조건
리드 타임
견적서와 확인됨
배송
DHL, FedEx, UPS 또는 합의된 운송 수단
보증
12개월

자주 묻는 질문

Q1
6GK5612-0BA10-2AA3가 설치된 보안 경계와 일치하는지 어떻게 확인할 수 있나요?
정확한 S612 주문 번호, 내부 및 외부 RJ45 할당, 전원 및 신호 배선, C-PLUG 사용 여부를 일치시켜야 합니다. 주문 전에 SCT 프로젝트, 방화벽 및 NAT 기능, VPN 피어, 라우팅 요구 사항을 비교하세요.
Q2
6GK5612-0BA10-2AA3를 교체하기 전에 어떤 항목을 백업해야 하나요?
승인된 보안 구성 도구 프로젝트를 내보내고, 방화벽 및 NAT 규칙, 라우트, DHCP 설정, 사용자, 시간 설정, VPN 피어, PSK 또는 인증서, 관련 감사 로그 및 패킷 필터 로그를 보존하세요.
Q3
왜 6GK5612-0BA10-2AA3의 IPsec 터널이 하드웨어 교체 후에도 다운 상태로 남아 있을 수 있나요?
먼저 장치 시간, 인터페이스 주소, 라우트 및 피어 접근 가능 여부를 확인합니다. 그런 다음 시스템 로그와 감사 로그를 활용하여 피어 신원, PSK 또는 인증서 유효성, 암호화 및 인증 설정, 터널 선택기 등을 비교합니다.
Q4
6GK5612-0BA10-2AA3이 한 방향으로만 트래픽을 허용할 때 점검해야 할 사항은 무엇인가요?
양방향 방화벽 정책, NAT 변환, 응답 라우팅 및 피어 터널 선택기를 검토합니다. 광범위한 임시 허용 규칙을 추가하기보다는, 패킷 필터 로그에서 거부된 출처, 목적지 및 서비스를 확인합니다.
Q5
자동화 네트워크를 노출시키지 않고 6GK5612-0BA10-2AA3을 어떻게 설치해야 하나요?
격리된 유지보수 네트워크를 사용하고, 검토된 구성을 복원하며 자격 증명과 시간을 확인합니다. 모든 필수 트래픽 흐름 및 VPN 경로를 테스트하고, 금지된 트래픽이 계속 차단되는지 확인한 후, 승인을 받아야 내부 및 외부 영역을 다시 연결합니다.
Q6
6GK5612-0BA10-2AA3이 정상 작동함에도 불구하고 신호 연락 기능이 활성화되는 이유는 무엇인가요?
중복된 24V 전원 공급선 두 가닥, 설정된 경보 조건, 인터페이스 링크 기대 상태 및 시스템 로그를 점검하세요. 감시 중인 전원 공급 장치나 포트에 이상이 발생하면, 허용된 트래픽이 나머지 경로를 통해 계속 흐르더라도 접점이 작동할 수 있습니다.

기타 제품

DX3 406295 031-02476-001 1492-IFM40F-FS24A-4
AP7920 RMA42 2400B1040
GT-1575QBUSL 46779C-4 PR50 SBD2D-06
83MM350 0160-2720 -144400-0004 HDX8000 HD 2215-27952-002
C79451-A3364-B127 330180-51-05 SS-MPPT-15L
CRM-4 CN-40P CV-131A
RE-3D-18KW 50080121-001 IC200CHS022L
BNC-2121 166906C-01 LIP-ME201C CC-TAIX01 51308363-175
MIX-M500MAP GE IC200CHS022L BNC-2121/166906C-01
0-073-0285-0 490NAC0100 MODICON M580 HSBY RG45 QSWS2-5BRLIRN-WH

무료 견적 문의

당사 담당자가 곧 연락드리겠습니다.
이메일
성명
모바일
회사 이름
문의 내용
0/1000

무료 견적 문의

당사 담당자가 곧 연락드리겠습니다.
이메일
성명
모바일
회사 이름
문의 내용
0/1000