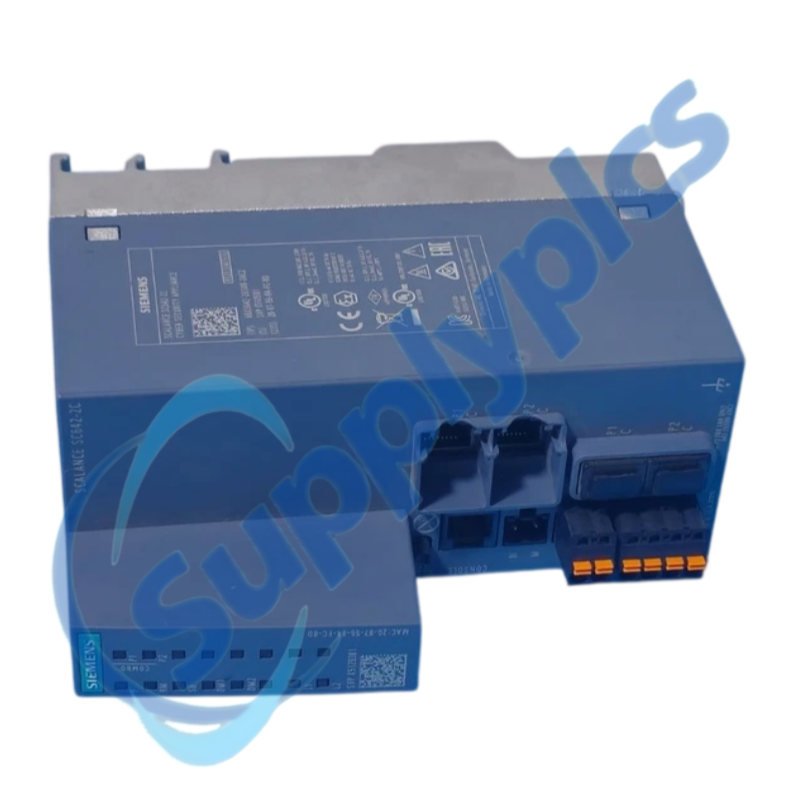
جدار حماية وتقسيم آمن عبر شبكة افتراضية خاصة (VPN) لخلايا الإيثرنت الصناعية
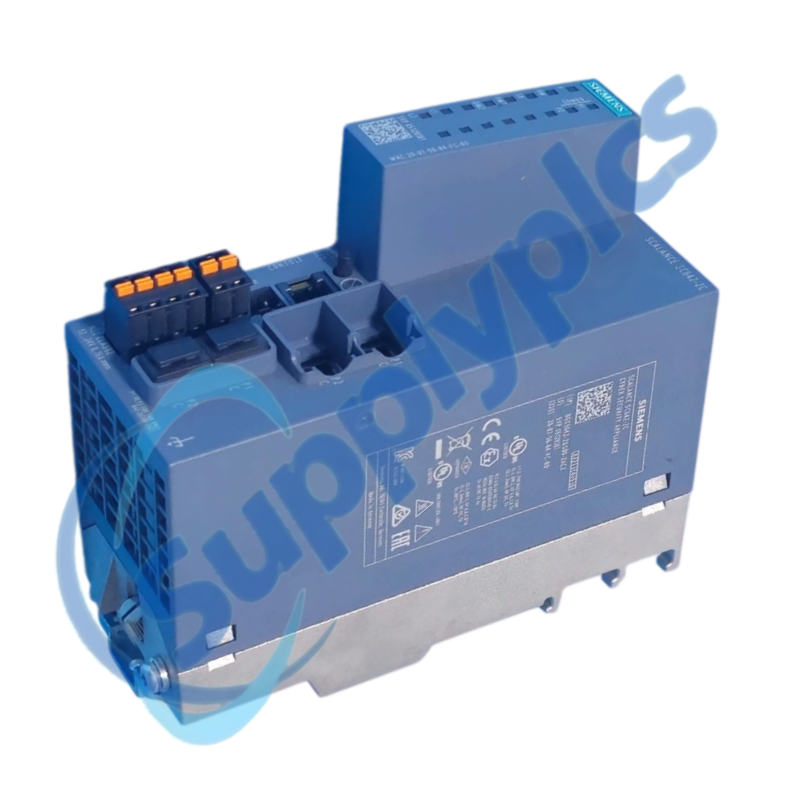
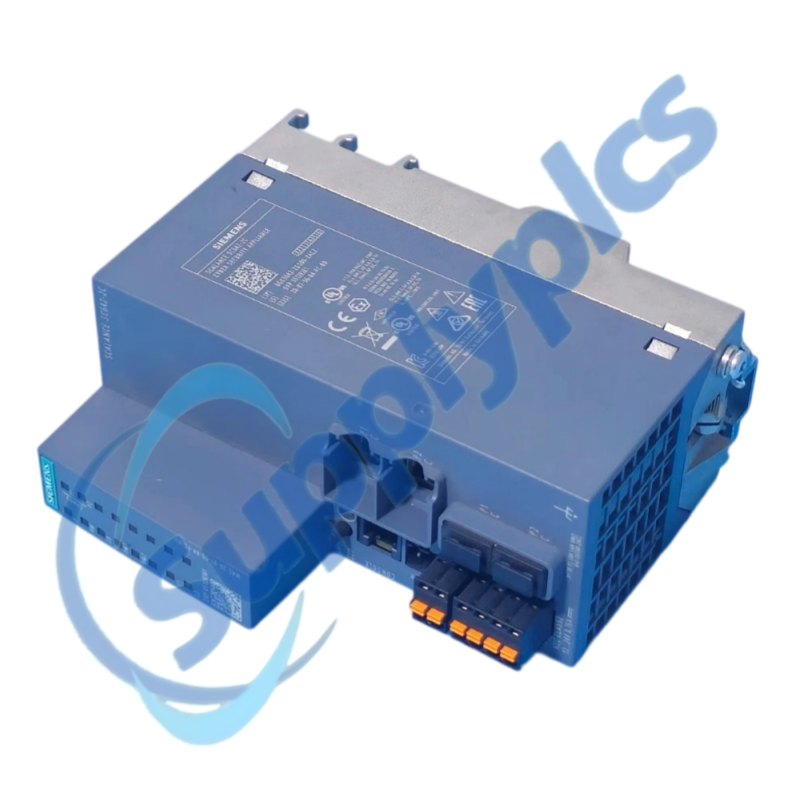
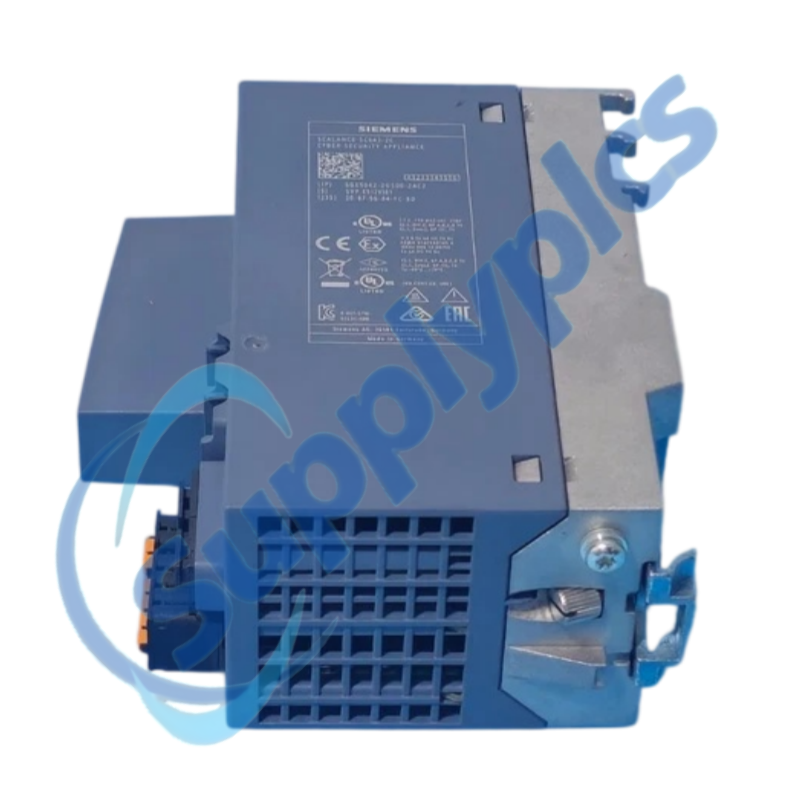
جهاز سيمنز 6GK5642-2GS00-2AC2 هو جهاز حماية صناعي من نوع SCALANCE S642-2C يوفّر وظائف جدار الحماية ذي الفحص الحالة، والشبكة الافتراضية الخاصة (VPN)، وتقسيم الشبكة لمجالات الأتمتة.
تحقق أولًا: تصدير إعدادات الأمان والتحقق من البرمجيات الثابتة، والشهادات، وأقران الشبكة الافتراضية الخاصة (VPN)، وقواعد التوجيه عبر الشبكات المحلية الافتراضية (NAT)، والشبكات المحلية الافتراضية (VLANs)، وعنوان الشبكة قبل الاستبدال.
تكامل الشبكة الآمن
٠١ تصدير آمن
الحفاظ على الإعدادات المعتمدة، والشهادات، وقائمة أقران الشبكة الافتراضية الخاصة (VPN).
02رسم خريطة كل منطقة
وضع تسميات على المسارات الموثوقة، والخارجية، والاحتياطية قبل نقل الكابلات.
03المرحلة غير متصلة بالشبكة
تحميل البرمجيات الثابتة والسياسات في شبكة صيانة معزولة.
04التحقق من صحة السياسة
اختبار حركة المرور المطلوبة، وحركة المرور المحظورة، والشبكات الافتراضية الخاصة (VPN)، ووظيفة التحويل التلقائي عند الفشل قبل الإطلاق.
المواصفات
نوع المنتج
جهاز الأمان الصناعي SCALANCE S642-2C
رقم المادة
6GK5642-2GS00-2AC2
وظيفة أمنية
جدار ناري يفحص الحالة
بروتوكولات الشبكة الافتراضية الخاصة
IPsec وOpenVPN
مراجع التشفير
AES و3DES وDES
المصادقة
المفاتيح المشتركة مسبقًا وشهادات X.509
سعة الشبكة الافتراضية الخاصة (VPN)
حتى ٢٠٠ اتصال
خدمات الشبكة
NAT وNAPT
مرجع التكرار
التكرار الاحتياطي
مرجع الإدارة
SSH وNTP وSNTP
الوصف
يحمي جهاز S642-2C الخلايا الصناعية باستخدام فحص الحزم ذي الحالة، ويدعم أنفاق IPsec أو OpenVPN، والمصادقة القائمة على الشهادات، وترجمة عناوين الشبكة (NAT).
لا يمكن استبدال أجهزة الأمان بشكل آمن استنادًا فقط إلى خريطة المنافذ. يجب الحفاظ على التكوين المعتمد والمفاتيح وسلسلة الشهادات عبر عملية أمن المصنع المعتمدة، وإعداد الجهاز البديل مسبقًا قبل توصيله بالبيئة التشغيلية.
دي إتش إل أو فيديكس أو يو بي إس أو الشحن المتفق عليه
الضمان
١٢ شهرًا
نبذة عن الشركة
مراجعة الطراز الدقيق
نراجع رقم الطلب الكامل والسياق الخاص بالنظام المُركَّب قبل إعداد العرض السعري.
تنسيق الحالة
يتم تأكيد التوفر وحالة المنتج للوحدة المطلوبة
دعم التوصيل العالمي
يتم تنسيق خيارات الشحن والوثائق الرسمية المتاحة مع الوجهة
الأسئلة الشائعة
س١
كيف أتحقق من أن الطراز 6GK5642-2GS00-2AC2 يتوافق مع النظام المُركَّب قبل الشراء؟
قارن رقم الطلب الكامل، والبرنامج الثابت، ووظيفة المنفذ، وتصميم التكرار، والوظائف المطلوبة لجدار الحماية/الشبكة الافتراضية الخاصة (VPN). وراجع سياسة الأمان والشهادات المُركَّبة مع مالك الشبكة المُصرَّح له قبل شراء بديل.
س٢
ما الذي يجب أن أقوم بعمل نسخة احتياطية منه قبل استبدال الطراز 6GK5642-2GS00-2AC2 في جهاز يعمل؟
تصدير تهيئة الجهاز المعتمدة عبر عملية أمن المصنع وقوائم قواعد بيانات جدار الحماية، وقواعد الترجمة (NAT)، وأقران الشبكة الافتراضية الخاصة (VPN)، والشهادات، والمفاتيح، وإعدادات الإدارة. وتخزين النسخة الاحتياطية في الموقع الآمن المصرح به.
س3
ماذا يجب أن أتحقق منه إذا بدأ جهاز 6GK5642-2GS00-2AC2 بالتشغيل لكنه لم يصبح جاهزًا للعمل؟
الحفاظ على عزل الجهاز عن بيئة الإنتاج أثناء فحص مدخلي الطاقة، وأدوار المنافذ، وبرنامج التشغيل. ومراجعة التشخيصات المحلية ووصول الإدارة، ثم تحميل التهيئة والشهادات التي تم التحقق من صحتها فقط.
س4
كيف أُجري استكشاف الأخطاء وإصلاحها عند حدوث مشكلة في الاتصال أو في الواجهة بعد تركيب جهاز 6GK5642-2GS00-2AC2؟
التحقق من تعيين المنافذ الموثوقة والخارجية، وشبكات المنطقة المحلية الافتراضية (VLANs)، والتوجيه، وقواعد الترجمة (NAT)، وعناوين الأقران، وصلاحية الشهادات. واختبار خدمة واحدة مصرح بها في كل مرة، والتأكد من أن حركة المرور المحظورة تبقى محظورة.
س٥
ماذا يجب أن أتفقَّد عند ظهور عطل متقطع في جهاز 6GK5642-2GS00-2AC2؟
راجع أخطاء الواجهة، ومفاوضات الربط، والعناوين المكررة، وصلاحية الشهادات، وسجلات الشبكة الافتراضية الخاصة (VPN)، وحمل وحدة المعالجة المركزية، وحالة مصادر الطاقة الاحتياطية.
س٦
ما التفاصيل التي يجب أن أقدّمها عند طلب عرض سعر للكود 6GK5642-2GS00-2AC2؟
قدّم رقم الطلب الدقيق، ومستوى البرمجيات الثابتة، ومخطط منطقة الشبكة، ومتطلبات التكرار، وطريقة نقل التهيئة المسموح بها. لا تُرسل المفاتيح الخاصة؛ ونسّق معاملة الشهادات عبر مالك الأمن المخوَّل.


 EN