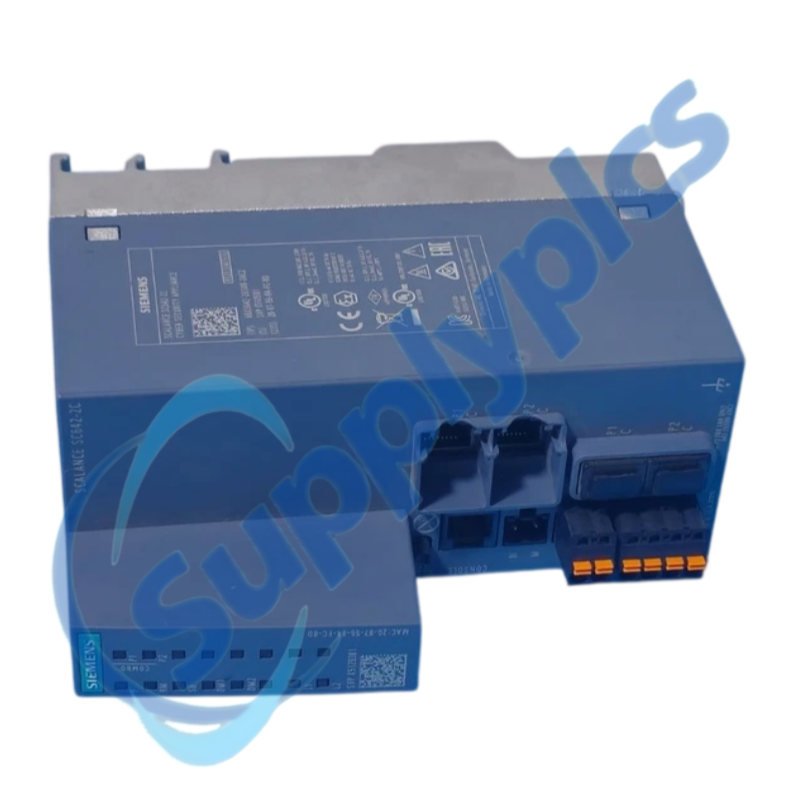
Segmentación mediante firewall y VPN segura para celdas Ethernet industriales
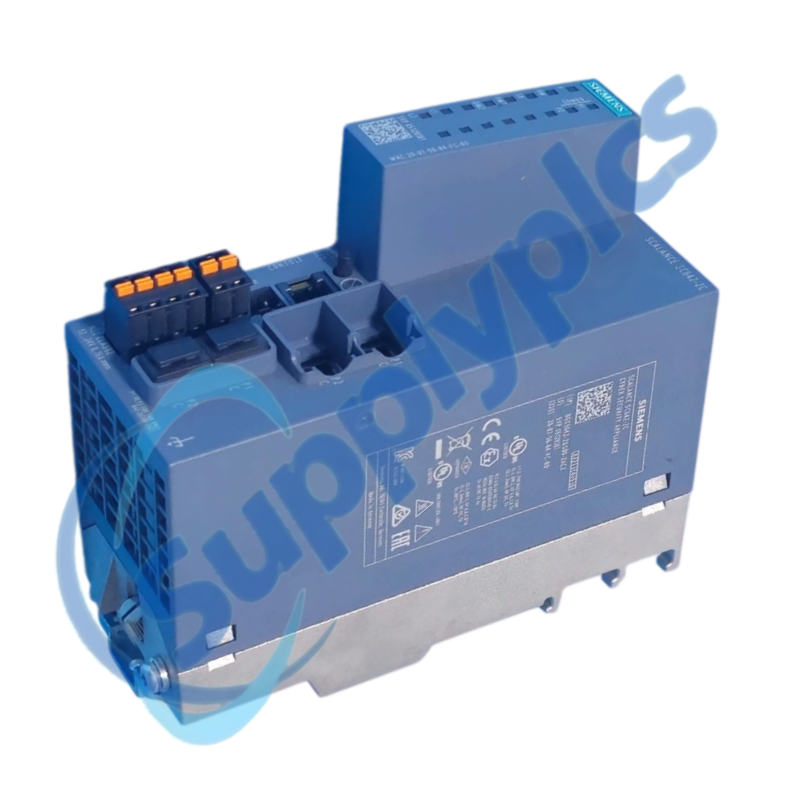
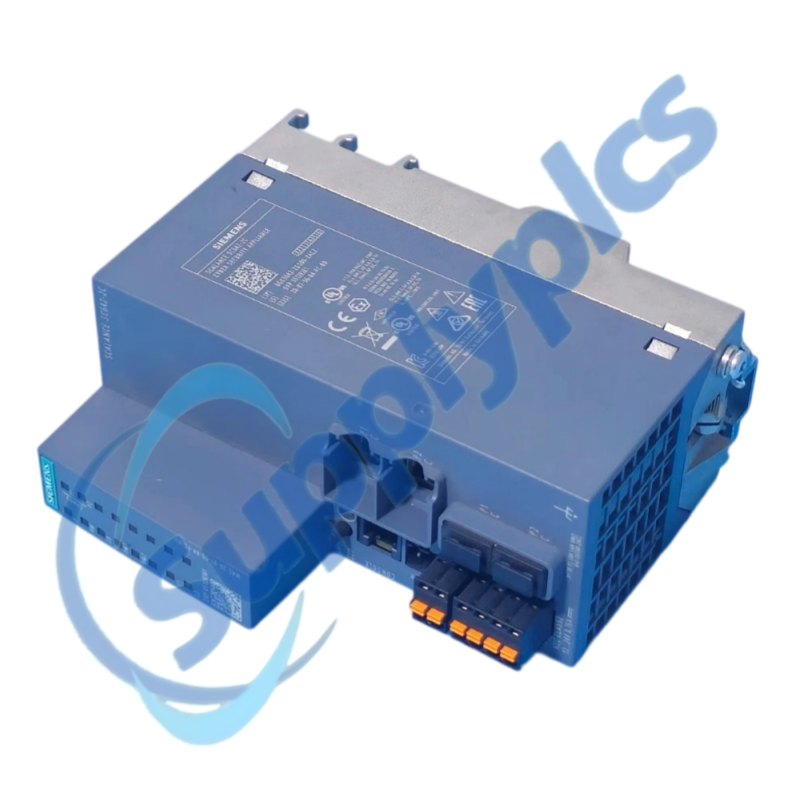
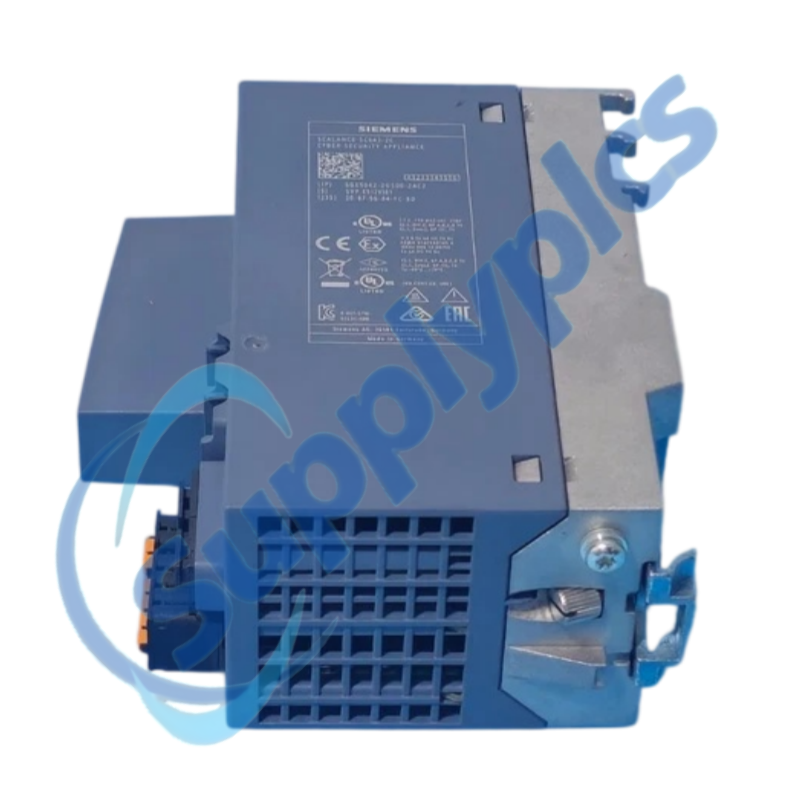
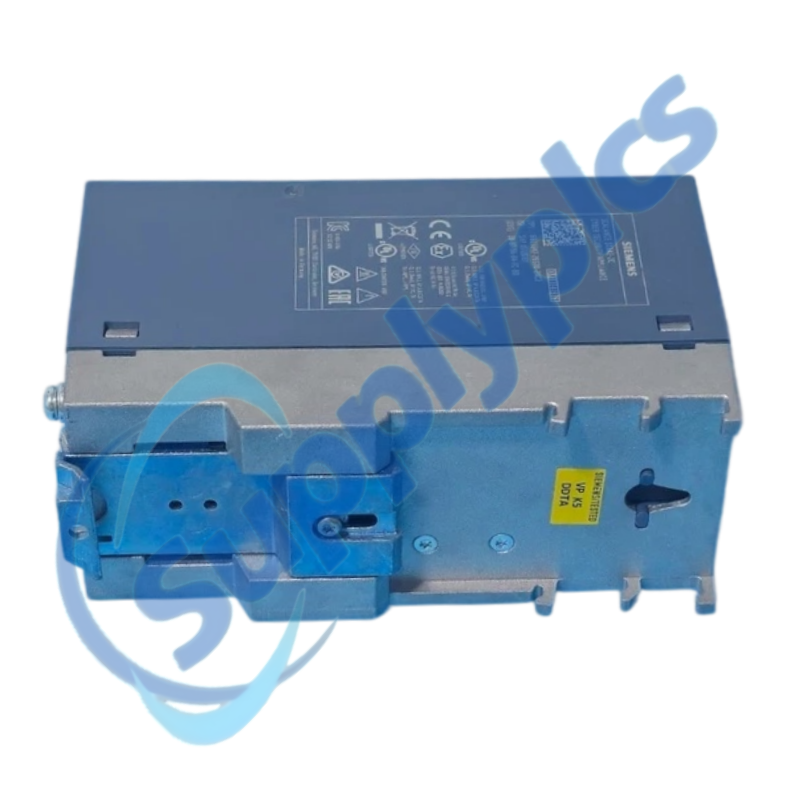
El dispositivo industrial de seguridad Siemens 6GK5642-2GS00-2AC2 SCALANCE S642-2C ofrece funciones de firewall con inspección de estado, VPN y segmentación de red para redes de automatización.
Verifique primero: Exportar la configuración de seguridad y verificar el firmware, los certificados, los pares VPN, las reglas NAT, las VLAN y la asignación de direcciones de red antes del reemplazo.
Integración segura a la red
01Exportar de forma segura
Conservar la configuración aprobada, los certificados y el inventario de VPN.
02Asignar cada zona
Etiquetar las vías de confianza, externas y redundantes antes de mover los cables.
03Etapa fuera de línea
Cargar el firmware y la política en una red de mantenimiento aislada.
04Validar la política
Probar el tráfico requerido, el tráfico bloqueado, las VPN y la conmutación por error antes de la liberación.
Especificaciones
Tipo de producto
Dispositivo industrial de seguridad SCALANCE S642-2C
Número del artículo
6GK5642-2GS00-2AC2
Función de seguridad
Firewall de inspección de estado
Protocolos VPN
IPsec y OpenVPN
Referencias de cifrado
AES, 3DES y DES
Autenticación
Claves previamente compartidas y certificados X.509
Capacidad de VPN
Hasta 200 conexiones
Servicios de red
NAT y NAPT
Referencia de redundancia
Redundancia en espera
Referencia de gestión
SSH, NTP y SNTP
DESCRIPCIÓN
El S642-2C protege celdas industriales mediante inspección de paquetes con estado y admite túneles IPsec u OpenVPN, autenticación basada en certificados y traducción de direcciones de red.
El hardware de seguridad no se puede intercambiar de forma segura únicamente a partir de un mapa de puertos. Conservar la configuración aprobada, las claves y la cadena de certificados mediante el proceso autorizado de seguridad de planta, y preparar el reemplazo antes de conectarlo a producción.
Revisamos el número de pedido completo y el contexto del sistema instalado antes de emitir la cotización.
Coordinación de condiciones
Se confirma la disponibilidad y el estado del producto para la unidad solicitada.
Soporte global de entrega
Se coordinan las opciones de envío y la documentación oficial disponible con el destino.
Preguntas frecuentes
Q1
¿Cómo debo verificar que el 6GK5642-2GS00-2AC2 coincide con el sistema instalado antes de su compra?
Comparar el número de pedido completo, el firmware, el rol de los puertos, el diseño de redundancia y las funciones de firewall/VPN requeridas. Revisar la política de seguridad instalada y los certificados con el propietario autorizado de la red antes de adquirir un reemplazo.
Segundo trimestre
¿Qué debo respaldar antes de reemplazar el 6GK5642-2GS00-2AC2 en una máquina en funcionamiento?
Exportar la configuración del dispositivo aprobada mediante el proceso de seguridad de la planta y el inventario de reglas de firewall, entradas NAT, pares VPN, certificados, claves y ajustes de gestión. Almacenar la copia de seguridad en la ubicación segura autorizada.
Tercer trimestre
¿Qué debo comprobar si el modelo 6GK5642-2GS00-2AC2 se enciende pero no entra en funcionamiento?
Mantener el dispositivo aislado de la producción mientras se verifican ambas entradas de alimentación, los roles de los puertos y el firmware. Revisar los diagnósticos locales y el acceso a la gestión, y luego cargar únicamente la configuración y los certificados validados.
Cuarto trimestre
¿Cómo debo solucionar un problema de comunicación o de interfaz tras instalar el modelo 6GK5642-2GS00-2AC2?
Verificar la asignación de puertos de confianza y externos, las VLAN, el enrutamiento, las reglas NAT, las direcciones de los pares y la validez de los certificados. Probar un servicio permitido cada vez y confirmar que el tráfico bloqueado permanece bloqueado.
Q5
¿Qué debo inspeccionar cuando el modelo 6GK5642-2GS00-2AC2 presenta una falla intermitente?
Revisar los errores de la interfaz, la negociación de enlaces, las direcciones duplicadas, la validez de los certificados, los registros de VPN, la carga de la CPU y el estado de la alimentación redundante. Correlacionar el evento con los cambios en el par o con la implementación de políticas antes de modificar las reglas.
Q6
¿Qué detalles debo proporcionar al solicitar una cotización para el 6GK5642-2GS00-2AC2?
Proporcione el número de pedido exacto, el nivel de firmware, el diagrama de zona de red, el requisito de redundancia y el método permitido de transferencia de configuración. No envíe claves privadas; coordine el manejo de certificados a través del propietario autorizado de seguridad.


 EN