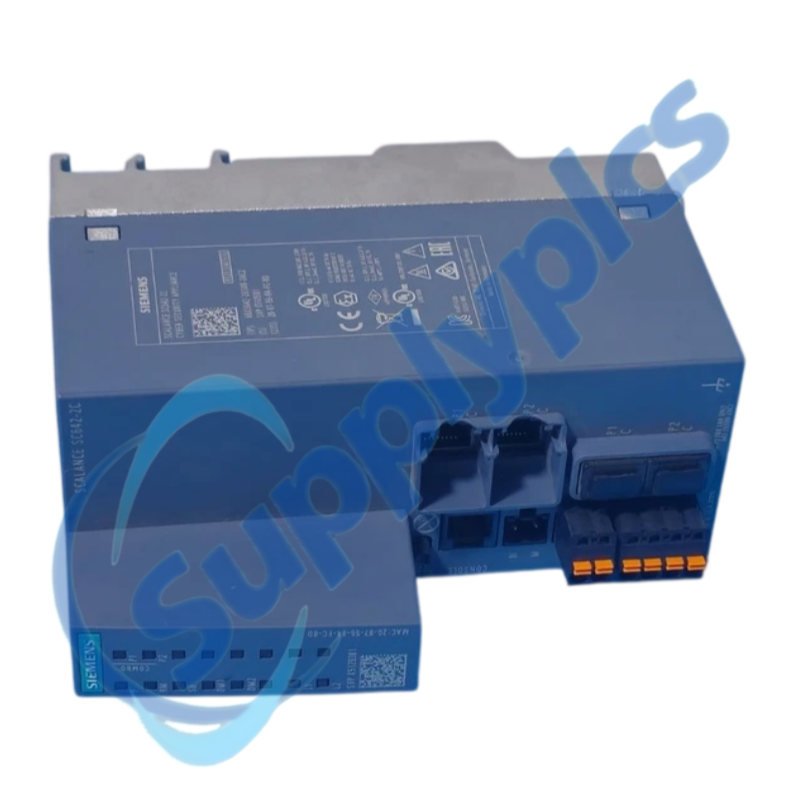
Zaporę ogniową i bezpieczną segmentację VPN dla komórek przemysłowego Ethernetu
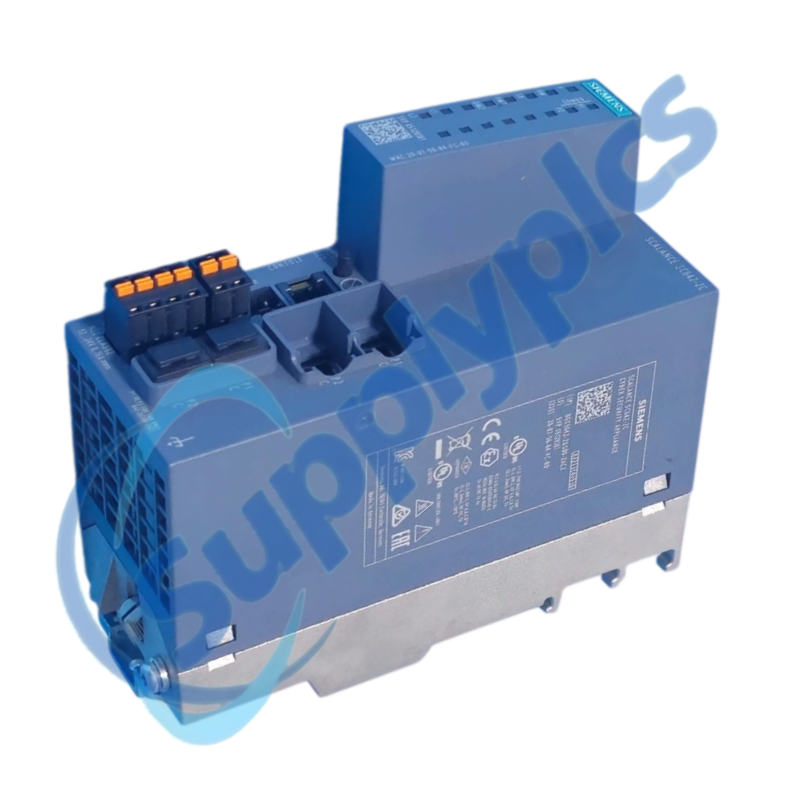
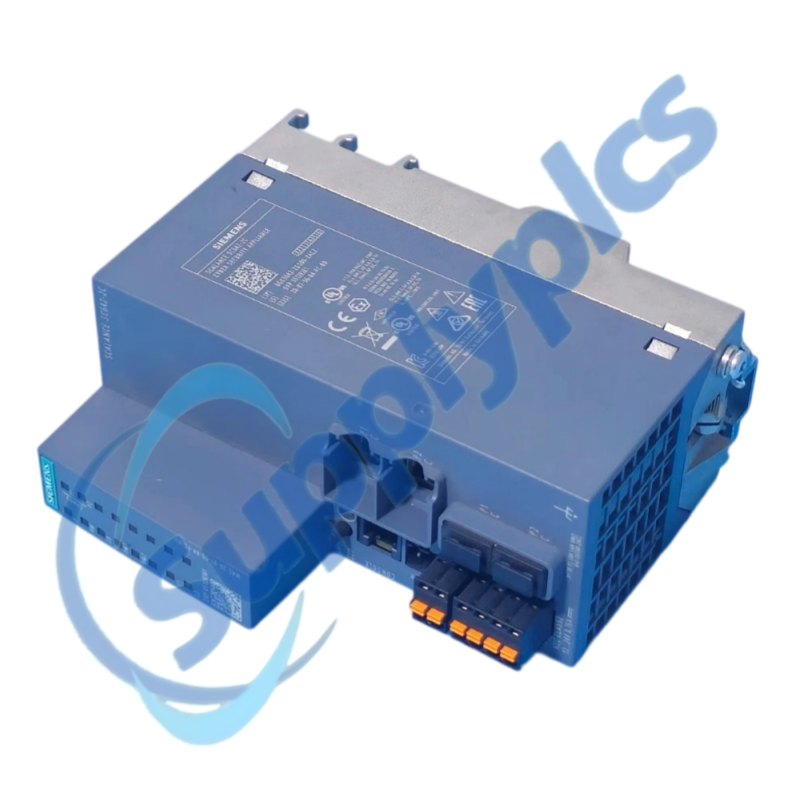
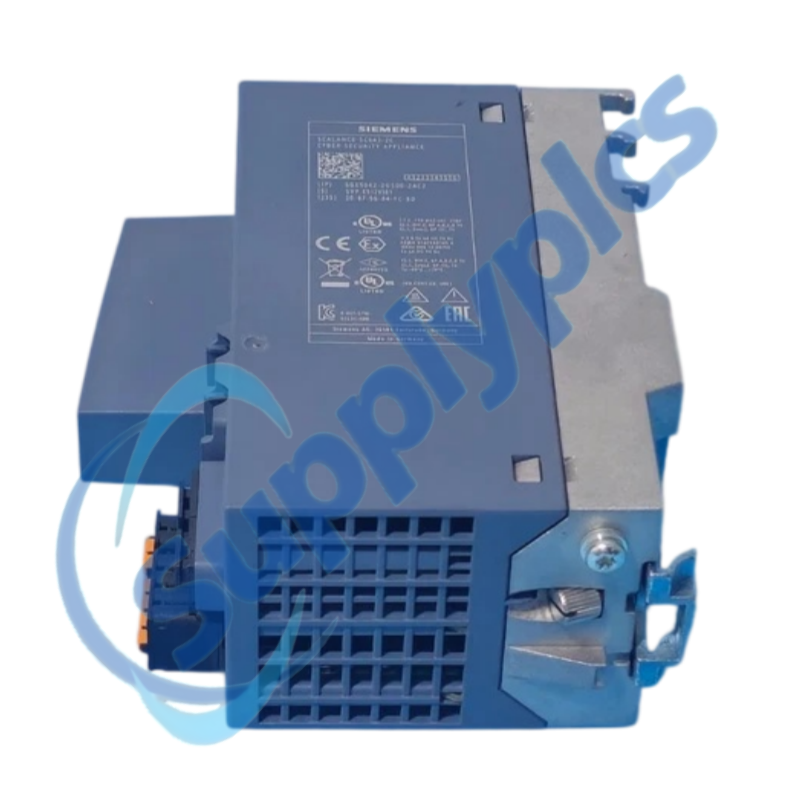
Urządzenie zabezpieczające Siemens 6GK5642-2GS00-2AC2 to przemysłowe urządzenie SCALANCE S642-2C zapewniające funkcje zaporę ogniową z kontrolą stanu połączenia, VPN oraz segmentację sieci w sieciach automatyki.
Najpierw sprawdź: Wyeksportuj konfigurację zabezpieczeń i zweryfikuj oprogramowanie układowe, certyfikaty, partnerów VPN, reguły NAT, sieci VLAN oraz adresowanie sieciowe przed wymianą.
Bezpieczną integracją z siecią
01Wyeksportuj bezpiecznie
Zachowaj zatwierdzoną konfigurację, certyfikaty oraz listę partnerów VPN.
02Zidentyfikuj każdą strefę
Oznacz ścieżki zaufane, zewnętrzne oraz nadmiarowe przed przełączaniem kabli.
03Etap offline
Załaduj oprogramowanie układowe i zasady w izolowanej sieci konserwacyjnej.
04Sprawdź poprawność zasad
Przetestuj wymagany ruch sieciowy, zablokowany ruch sieciowy, sieci VPN oraz przełączanie awaryjne przed wprowadzeniem do eksploatacji.
Specyfikacje
Typ produktu
Przemysłowe urządzenie bezpieczeństwa SCALANCE S642-2C
Numer artykułu
6GK5642-2GS00-2AC2
Bezpieczeństwa
Zaporę zapewniającą inspekcję stanu połączeń
Protokoły VPN
IPsec i OpenVPN
Odnośniki szyfrowania
AES, 3DES i DES
Autentyfikacja
Klucze wspólne oraz certyfikaty X.509
Pojemność VPN
Do 200 połączeń
Usługi sieciowe
NAT i NAPT
Odniesienie do nadmiarowości
Nadmiarowość w trybie czuwania
Odniesienie do zarządzania
SSH, NTP i SNTP
OPIS
Urządzenie S642-2C chroni komórki przemysłowe za pomocą kontroli stanu pakietów oraz obsługuje tunele IPsec lub OpenVPN, uwierzytelnianie oparte na certyfikatach i translację adresów sieciowych.
Sprzęt zabezpieczający nie może być bezpiecznie wymieniony wyłącznie na podstawie mapy portów. Zachowaj zatwierdzoną konfigurację, klucze oraz łańcuch certyfikatów zgodnie z autoryzowanym procesem bezpieczeństwa zakładu, a przed podłączeniem nowego urządzenia do środowiska produkcyjnego przeprowadź jego przygotowanie.
Przed przygotowaniem oferty analizujemy pełny numer zamówienia oraz kontekst zainstalowanego systemu.
Koordynacja warunków
Dostępność i stan produktu są potwierdzane dla żądanej jednostki.
Wsparcie dostaw na całym świecie
Opcje wysyłki oraz dostępna oficjalna dokumentacja są koordynowane z miejscem przeznaczenia.
Często zadawane pytania
Pytanie 1
W jaki sposób zweryfikować, czy model 6GK5642-2GS00-2AC2 jest zgodny z zainstalowanym systemem przed zakupem?
Porównaj pełny numer zamówienia, oprogramowanie sprzętowe (firmware), rolę portów, projekt nadmiarowości oraz wymagane funkcje zapory sieciowej/VPN. Przed zakupem zamiennika przeanalizuj z autoryzowanym właścicielem sieci zainstalowaną politykę bezpieczeństwa oraz certyfikaty.
Q2
Co należy wykonać kopię zapasową przed wymianą modelu 6GK5642-2GS00-2AC2 w działającej maszynie?
Wyeksportuj zatwierdzoną konfigurację urządzenia za pośrednictwem procesu bezpieczeństwa zakładu oraz zapasowych reguł zapory sieciowej, wpisów NAT, partnerów VPN, certyfikatów, kluczy i ustawień zarządzania. Zapisz kopię zapasową w upoważnionym, zabezpieczonym miejscu.
Q3
Co powinienem sprawdzić, jeśli urządzenie 6GK5642-2GS00-2AC2 uruchamia się, ale nie staje się operacyjne?
Utrzymuj urządzenie odizolowane od środowiska produkcyjnego podczas sprawdzania obu wejść zasilania, ról portów oraz oprogramowania układowego. Przeanalizuj lokalne diagnostyki i dostęp do zarządzania, a następnie załaduj wyłącznie zweryfikowaną konfigurację i certyfikaty.
Q4
Jak rozwiązywać problemy komunikacyjne lub związane z interfejsem po zainstalowaniu urządzenia 6GK5642-2GS00-2AC2?
Sprawdź mapowanie zaufanych i zewnętrznych portów, sieci VLAN, trasowanie, reguły NAT, adresy partnerów oraz ważność certyfikatów. Testuj jedną dozwoloną usługę na raz i upewnij się, że ruch zablokowany pozostaje zablokowany.
Q5
Co powinienem sprawdzić, gdy urządzenie 6GK5642-2GS00-2AC2 wykazuje niestabilne działanie?
Przejrzyj błędy interfejsu, negocjację połączenia, powtarzające się adresy, ważność certyfikatów, dzienniki VPN, obciążenie procesora oraz status zasilania rezerwowego. Powiąż zdarzenie ze zmianami u partnera lub wdrożeniem zasad przed modyfikacją reguł.
Q6
Jakie szczegóły należy podać przy zapytaniu ofertowym dotyczącym 6GK5642-2GS00-2AC2?
Podaj dokładny numer zamówienia, poziom oprogramowania sprzętowego, schemat strefy sieciowej, wymagania dotyczące nadmiarowości oraz dozwoloną metodę przesyłania konfiguracji. Nie wysyłaj kluczy prywatnych; koordynuj obsługę certyfikatów za pośrednictwem upoważonego właściciela bezpieczeństwa.


 EN