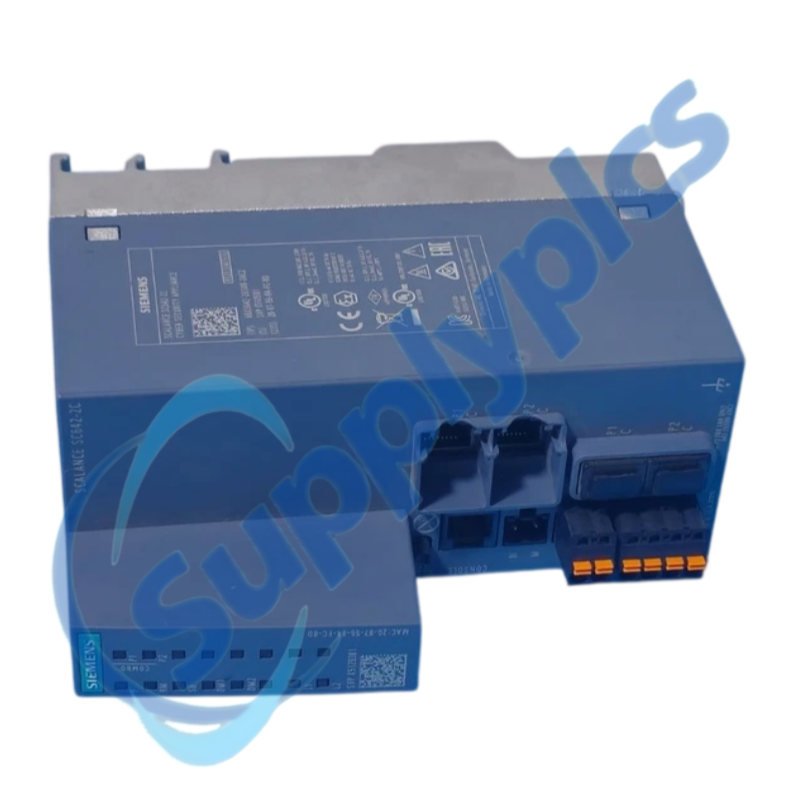
Segmentação de firewall e VPN segura para células Ethernet industriais
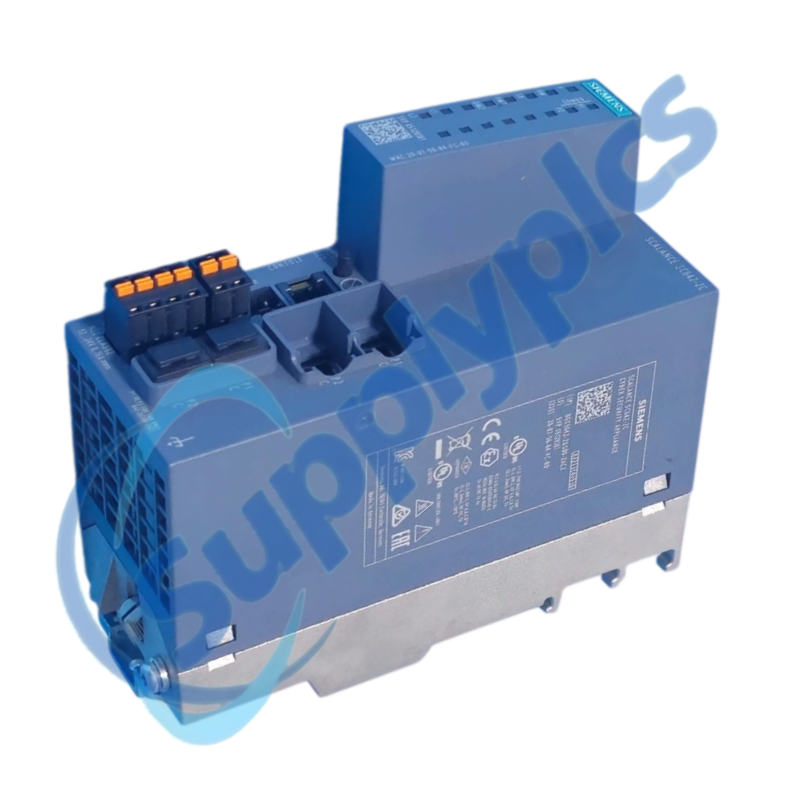
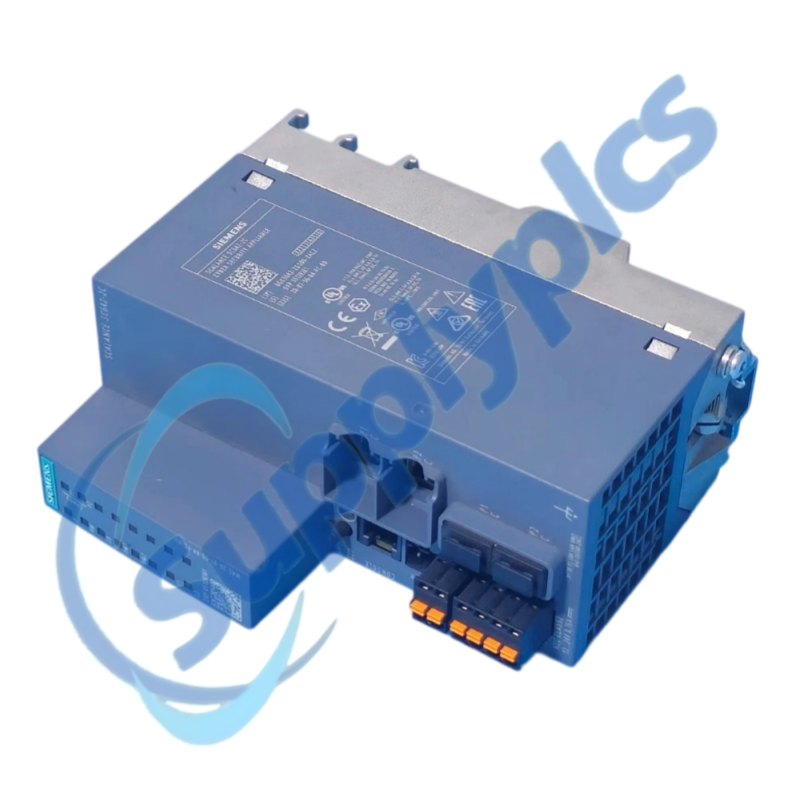
O Siemens 6GK5642-2GS00-2AC2 é um appliance industrial de segurança SCALANCE S642-2C que fornece funções de firewall com inspeção de estado, VPN e segmentação de rede para redes de automação.
Verificar primeiro: Exportar a configuração de segurança e verificar firmware, certificados, pares VPN, regras NAT, VLANs e endereçamento de rede antes da substituição.
Integração segura à rede
01Exportar com segurança
Manter a configuração aprovada, os certificados e o inventário de VPN.
02Mapear todas as zonas
Rotular caminhos confiáveis, externos e redundantes antes de mover os cabos.
03Fase offline
Carregar firmware e política em uma rede de manutenção isolada.
04Validar política
Testar tráfego exigido, tráfego bloqueado, VPNs e failover antes da liberação.
Especificações
Tipo de Produto
Equipamento industrial de segurança SCALANCE S642-2C
Número do artigo
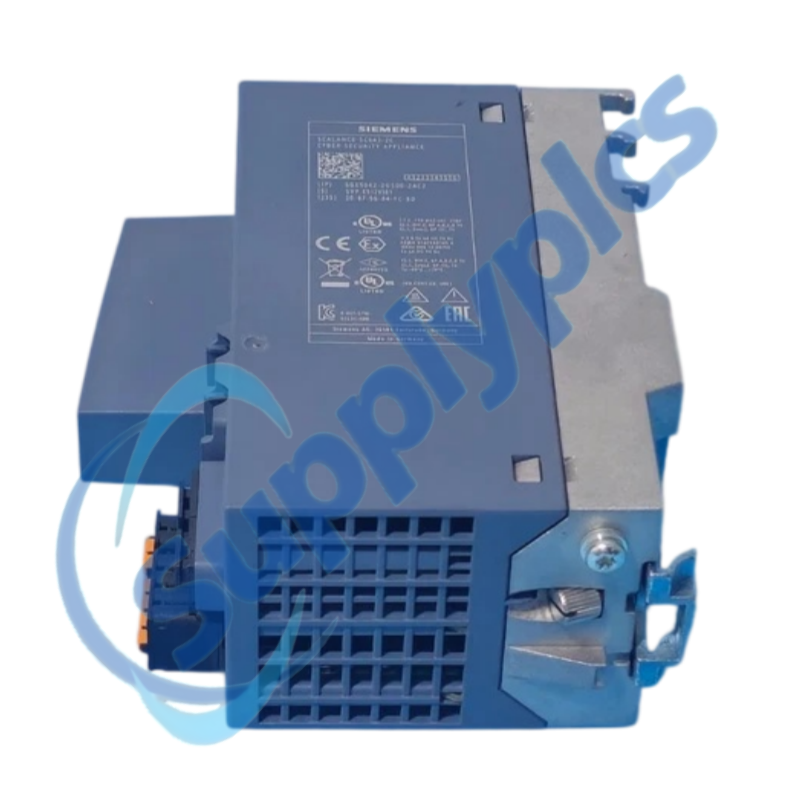
6GK5642-2GS00-2AC2
Função de segurança
Firewall com inspeção de estado
Protocolos VPN
IPsec e OpenVPN
Referências de criptografia
AES, 3DES e DES
Autenticação
Chaves pré-compartilhadas e certificados X.509
Capacidade de VPN
Até 200 conexões
Serviços de rede
NAT e NAPT
Referência de redundância
Redundância em espera
Referência de gerenciamento
SSH, NTP e SNTP
DESCRIÇÃO
O S642-2C protege células industriais com inspeção de pacotes com estado e suporta túneis IPsec ou OpenVPN, autenticação baseada em certificados e tradução de endereços de rede.
O hardware de segurança não pode ser trocado com segurança apenas com base em um mapeamento de portas. Preserve a configuração aprovada, as chaves e a cadeia de certificados por meio do processo autorizado de segurança da planta e prepare a substituição antes de conectá-la à produção.
Analisamos o número completo da encomenda e o contexto do sistema instalado antes da cotação.
Coordenação de condições
A disponibilidade e o estado do produto são confirmados para a unidade solicitada.
Suporte global de entrega
As opções de envio e a documentação oficial disponível são coordenadas com o destino.
Perguntas Frequentes
Q1
Como devo verificar se o 6GK5642-2GS00-2AC2 corresponde ao sistema instalado antes da compra?
Compare o número completo do pedido, o firmware, o papel das portas, o projeto de redundância e as funções exigidas de firewall/VPN. Revise a política de segurança instalada e os certificados com o proprietário autorizado da rede antes de adquirir uma substituição.
Q2
O que devo fazer backup antes de substituir o 6GK5642-2GS00-2AC2 em uma máquina em operação?
Exporte a configuração aprovada do dispositivo através do processo de segurança da fábrica e do inventário de regras de firewall, entradas NAT, pares VPN, certificados, chaves e configurações de gerenciamento. Armazene o backup no local seguro autorizado.
Q3
O que devo verificar se o 6GK5642-2GS00-2AC2 ligar, mas não entrar em operação?
Mantenha o dispositivo isolado da produção enquanto verifica ambas as entradas de energia, funções das portas e firmware. Revise os diagnósticos locais e o acesso ao gerenciamento, depois carregue apenas a configuração e os certificados validados.
Q4
Como devo solucionar um problema de comunicação ou interface após instalar o 6GK5642-2GS00-2AC2?
Verifique o mapeamento das portas confiáveis e externas, VLANs, roteamento, regras NAT, endereços dos pares e validade dos certificados. Teste um serviço permitido por vez e confirme que o tráfego bloqueado permanece bloqueado.
Q5
O que devo inspecionar quando o 6GK5642-2GS00-2AC2 apresentar uma falha intermitente?
Reveja erros de interface, negociação de link, endereçamento duplicado, validade de certificados, registros de VPN, carga da CPU e status de alimentação redundante. Correlacione o evento com alterações no par ou implantação de políticas antes de modificar as regras.
Q6
Quais detalhes devo fornecer ao solicitar uma cotação para o 6GK5642-2GS00-2AC2?
Forneça o número exato do pedido, nível de firmware, diagrama de zona de rede, requisito de redundância e método permitido de transferência de configuração. Não envie chaves privadas; coordene o tratamento de certificados por meio do proprietário autorizado de segurança.


 EN