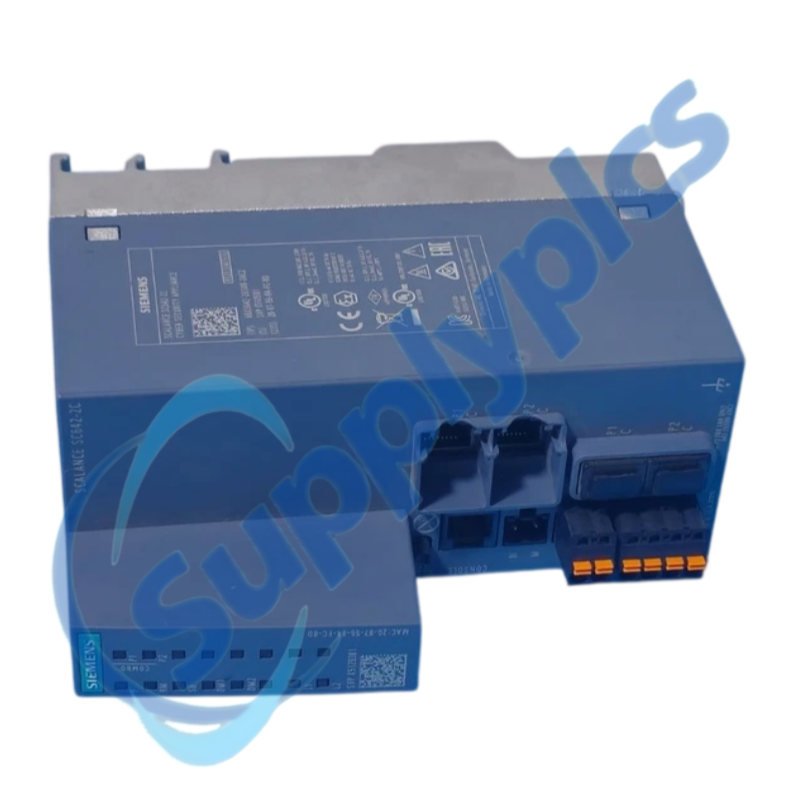
Firewall dan segmentasi VPN aman untuk sel Ethernet industri
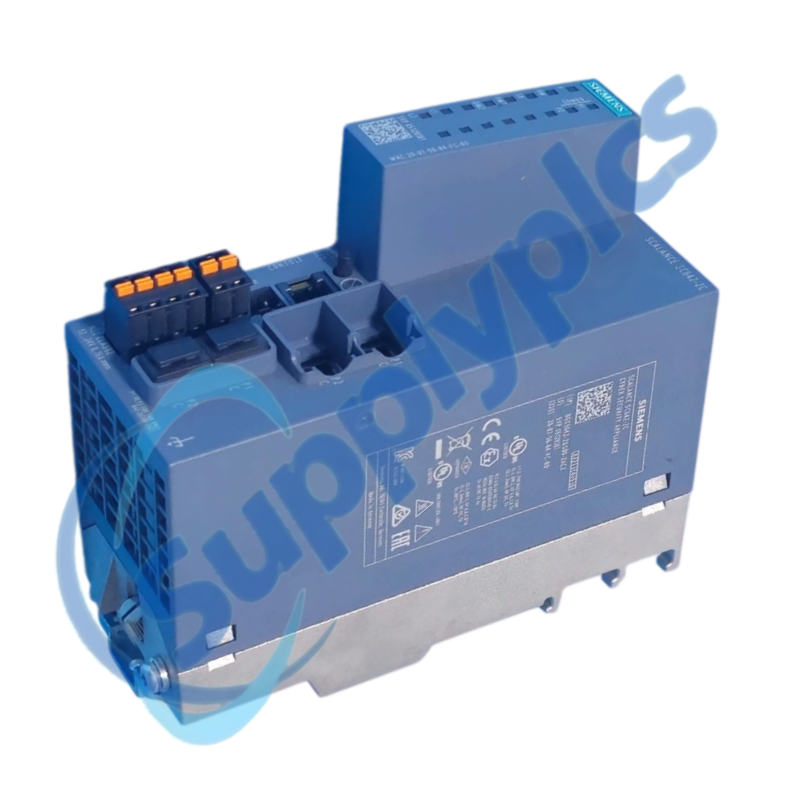
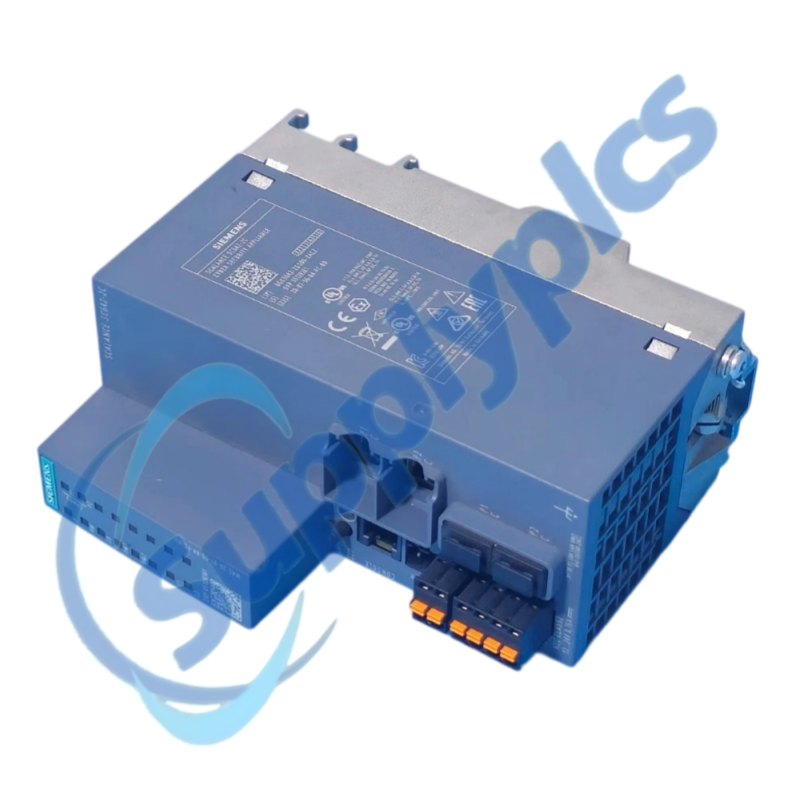
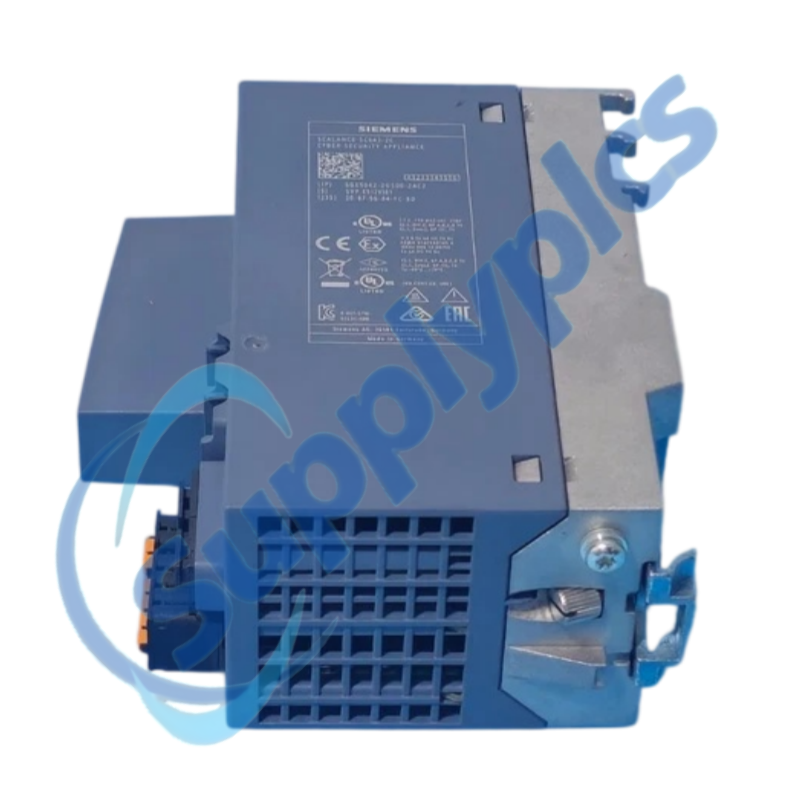
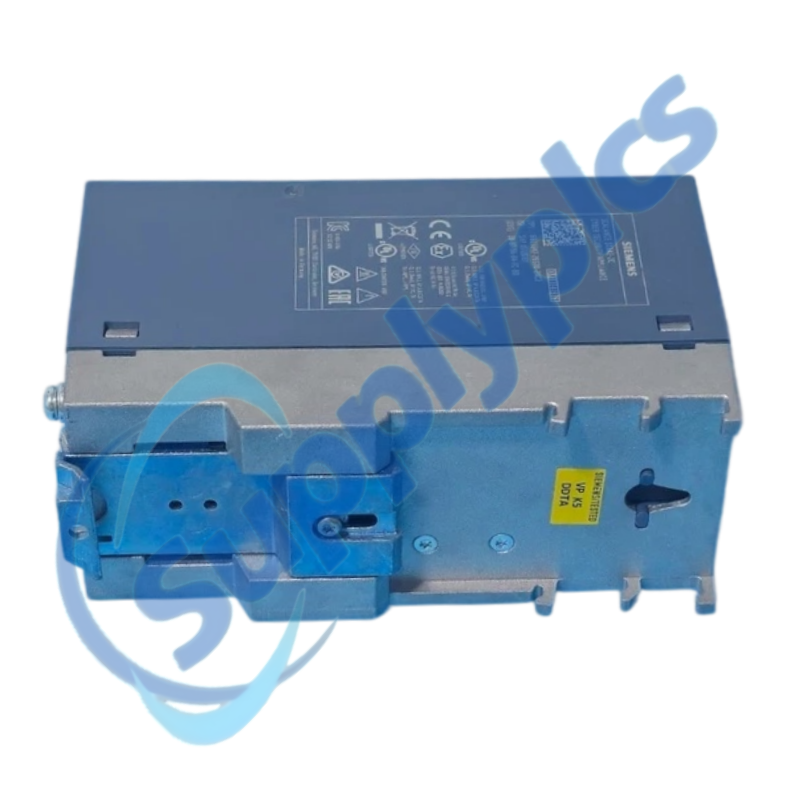
Siemens 6GK5642-2GS00-2AC2 adalah perangkat keamanan industri SCALANCE S642-2C yang menyediakan fungsi firewall inspeksi berstatus, VPN, dan segmentasi jaringan untuk jaringan otomasi.
Verifikasi terlebih dahulu: Ekspor konfigurasi keamanan dan verifikasi firmware, sertifikat, rekan VPN, aturan NAT, VLAN, serta penomoran jaringan sebelum penggantian.
Integrasi jaringan yang aman
01Ekspor secara aman
Jaga konfigurasi, sertifikat, dan inventaris VPN yang telah disetujui.
02Petakan setiap zona
Berikan label pada jalur tepercaya, eksternal, dan redundan sebelum memindahkan kabel.
03Tahap offline
Muat firmware dan kebijakan dalam jaringan pemeliharaan terisolasi.
04Validasi kebijakan
Uji lalu lintas yang diperlukan, lalu lintas yang diblokir, VPN, dan failover sebelum rilis.
Spesifikasi
Jenis Produk
Perangkat keamanan industri SCALANCE S642-2C
Nomor artikel
6GK5642-2GS00-2AC2
Fungsi keamanan
Firewall inspeksi berstatus
Protokol VPN
IPsec dan OpenVPN
Referensi enkripsi
AES, 3DES, dan DES
Otentikasi
Kunci pra-bagikan dan sertifikat X.509
Kapasitas VPN
Hingga 200 koneksi
Layanan Jaringan
NAT dan NAPT
Referensi redundansi
Redundansi siaga
Referensi manajemen
SSH, NTP, dan SNTP
DESKRIPSI
S642-2C melindungi sel industri dengan inspeksi paket berstatus dan mendukung terowongan IPsec atau OpenVPN, autentikasi berbasis sertifikat, serta terjemahan alamat jaringan.
Perangkat keras keamanan tidak dapat ditukar secara aman hanya dari peta port. Pertahankan konfigurasi yang disetujui, kunci, dan rantai sertifikat melalui proses keamanan pabrik yang sah, serta siapkan penggantian sebelum menghubungkannya ke sistem produksi.
Kami meninjau seluruh nomor pesanan dan konteks sistem terpasang sebelum memberikan kutipan harga.
Koordinasi kondisi
Ketersediaan dan kondisi produk dikonfirmasi untuk unit yang diminta.
Dukungan pengiriman global
Opsi pengiriman dan dokumentasi resmi yang tersedia dikoordinasikan dengan tujuan.
Tanya Jawab
P1
Bagaimana cara memverifikasi bahwa 6GK5642-2GS00-2AC2 cocok dengan sistem yang terpasang sebelum pembelian?
Bandingkan seluruh nomor pesanan, firmware, peran port, desain redundansi, serta fungsi firewall/VPN yang diperlukan. Tinjau kebijakan keamanan dan sertifikat yang terpasang bersama pemilik jaringan yang sah sebelum membeli pengganti.
P2
Apa yang harus saya cadangkan sebelum mengganti 6GK5642-2GS00-2AC2 di mesin yang sedang beroperasi?
Ekspor konfigurasi perangkat yang telah disetujui melalui proses keamanan pabrik dan inventarisasi aturan firewall, entri NAT, rekanan VPN, sertifikat, kunci, serta pengaturan manajemen. Simpan cadangan di lokasi aman yang telah diotorisasi.
Q3
Apa yang harus saya periksa jika 6GK5642-2GS00-2AC2 menyala tetapi tidak beroperasi?
Jaga agar perangkat tetap terisolasi dari lingkungan produksi saat memeriksa kedua input daya, peran port, dan firmware. Tinjau diagnosis lokal serta akses manajemen, lalu muat hanya konfigurasi dan sertifikat yang telah divalidasi.
Q4
Bagaimana cara menangani masalah komunikasi atau antarmuka setelah memasang 6GK5642-2GS00-2AC2?
Verifikasi pemetaan port tepercaya dan eksternal, VLAN, rute, aturan NAT, alamat rekanan, serta masa berlaku sertifikat. Uji satu layanan yang diizinkan pada satu waktu dan pastikan lalu lintas yang diblokir tetap diblokir.
Q5
Apa yang harus saya periksa ketika 6GK5642-2GS00-2AC2 mengalami gangguan intermiten?
Tinjau kesalahan antarmuka, negosiasi tautan, alamat ganda, keabsahan sertifikat, log VPN, beban CPU, dan status daya redundan. Korelasikan peristiwa ini dengan perubahan rekan atau penerapan kebijakan sebelum memodifikasi aturan.
Q6
Detail apa yang harus saya berikan ketika meminta kutipan harga untuk 6GK5642-2GS00-2AC2?
Berikan nomor pesanan yang tepat, level firmware, diagram zona jaringan, kebutuhan redundansi, dan metode transfer konfigurasi yang diizinkan. Jangan mengirim kunci pribadi; koordinasikan penanganan sertifikat melalui pemilik keamanan yang berwenang.


 EN