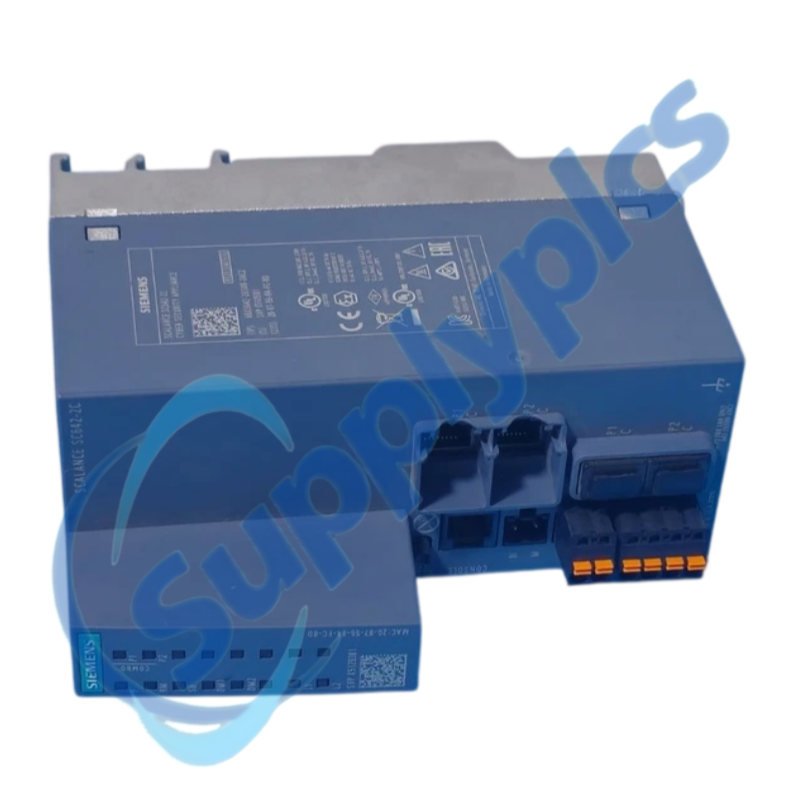
Phân đoạn tường lửa và VPN an toàn cho các ô mạng Ethernet công nghiệp
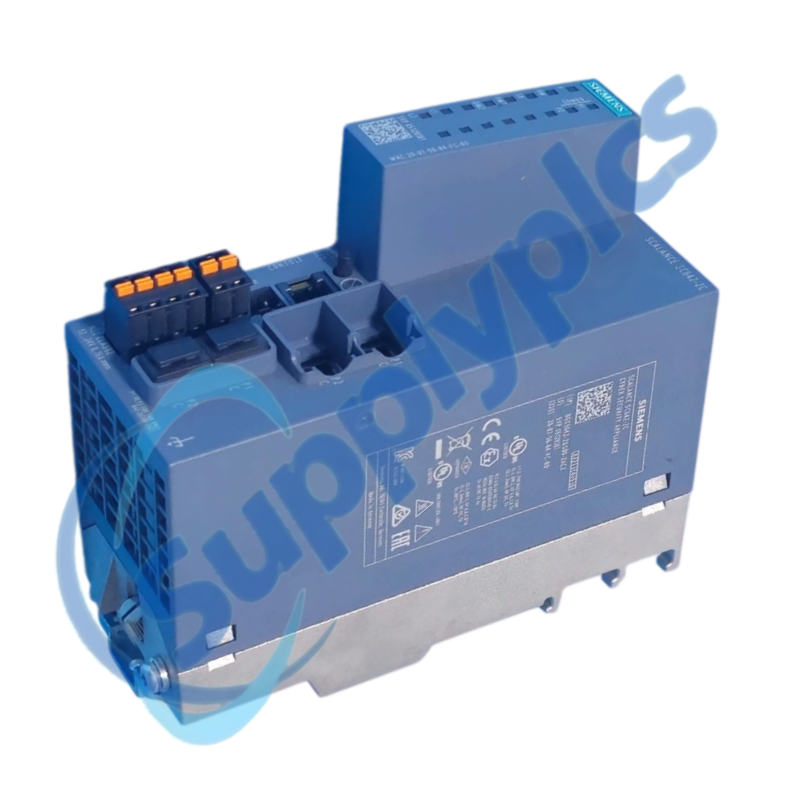
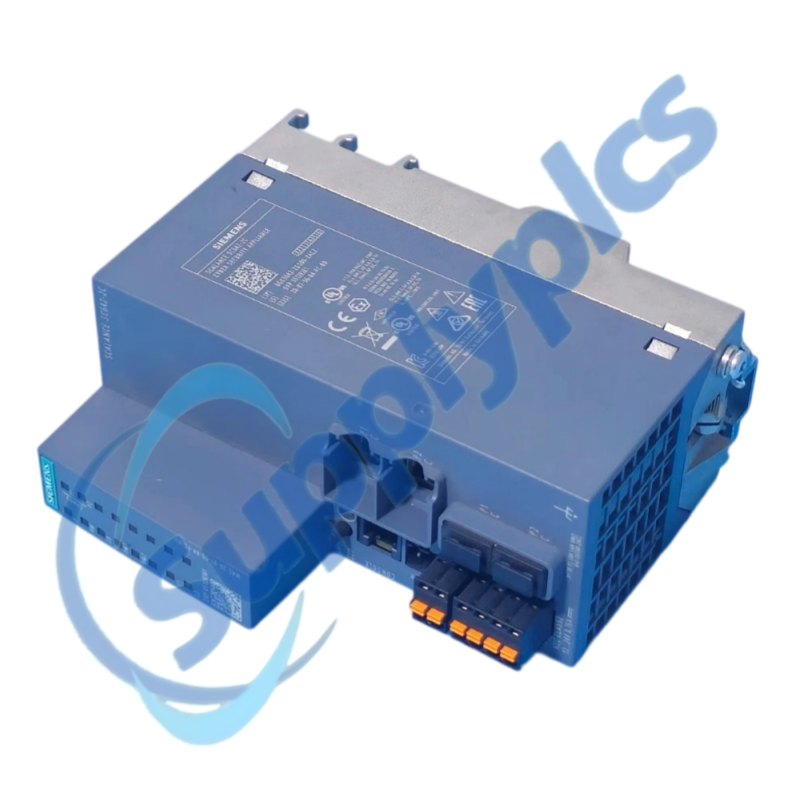
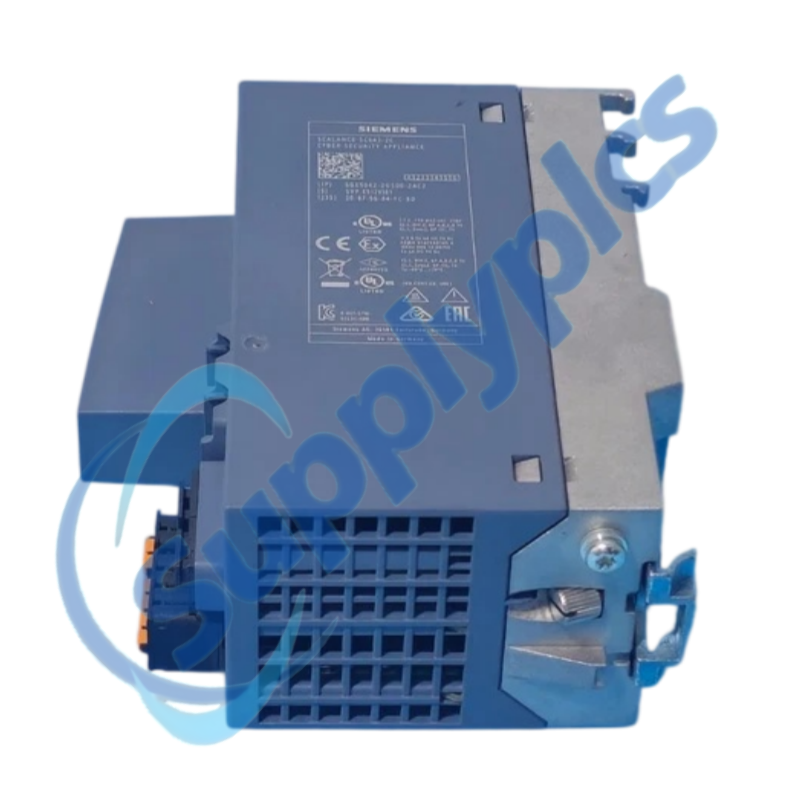
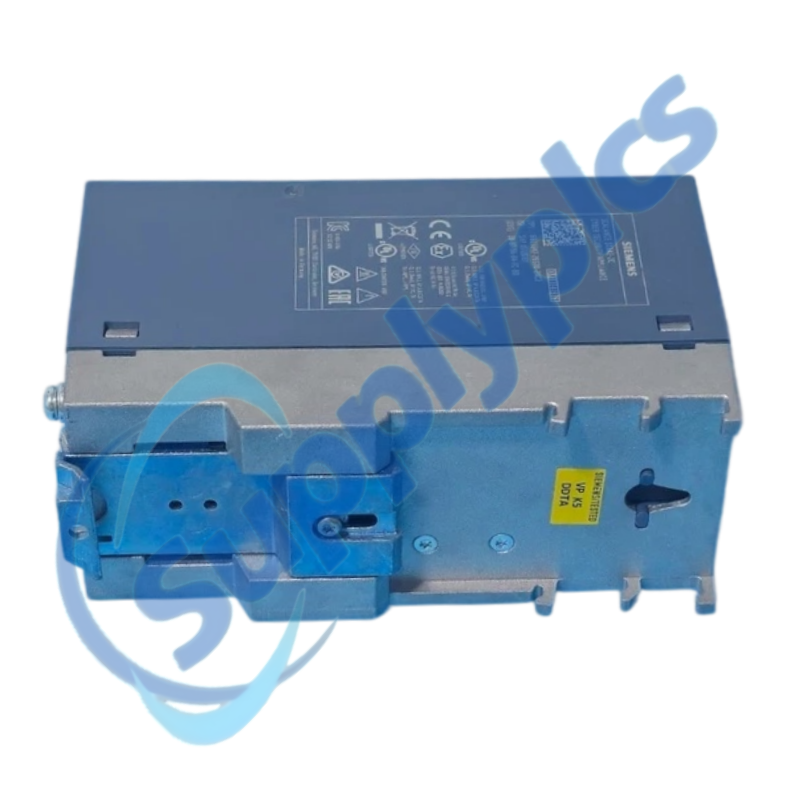
Siemens 6GK5642-2GS00-2AC2 là thiết bị bảo mật công nghiệp SCALANCE S642-2C cung cấp tường lửa kiểm tra trạng thái, VPN và chức năng phân đoạn mạng cho các mạng tự động hóa.
Kiểm tra trước tiên: Xuất cấu hình bảo mật và xác minh firmware, chứng chỉ, điểm đồng đẳng VPN, quy tắc NAT, VLAN và định địa chỉ mạng trước khi thay thế.
Tích hợp mạng an toàn
01Xuất một cách an toàn
Bảo tồn cấu hình đã được phê duyệt, chứng chỉ và danh mục VPN.
02Lập bản đồ từng vùng
Gắn nhãn các đường dẫn đáng tin cậy, bên ngoài và dự phòng trước khi di chuyển cáp.
03Giai đoạn tắt mạng
Tải firmware và chính sách vào mạng bảo trì cô lập.
04Xác thực chính sách
Kiểm tra lưu lượng cần thiết, lưu lượng bị chặn, VPN và chuyển đổi dự phòng trước khi triển khai.
Thông số kỹ thuật
Loại sản phẩm
Thiết bị an ninh công nghiệp SCALANCE S642-2C
Số bài
6GK5642-2GS00-2AC2
Chức năng bảo mật
Tường lửa kiểm tra có trạng thái
Giao thức VPN
IPsec và OpenVPN
Tham chiếu mã hóa
AES, 3DES và DES
Xác thực
Khóa chia sẻ trước và chứng chỉ X.509
Công suất VPN
Tối đa 200 kết nối
Dịch vụ mạng
NAT và NAPT
Tham chiếu dự phòng
Dự phòng chờ sẵn
Tham chiếu quản lý
SSH, NTP và SNTP
MÔ TẢ
S642-2C bảo vệ các ô công nghiệp bằng kiểm tra gói tin có trạng thái (stateful packet inspection) và hỗ trợ các đường hầm IPsec hoặc OpenVPN, xác thực dựa trên chứng chỉ và chuyển đổi địa chỉ mạng (NAT).
Không thể thay thế phần cứng bảo mật một cách an toàn chỉ dựa vào bản đồ cổng. Cần duy trì cấu hình đã được phê duyệt, các khóa và chuỗi chứng chỉ thông qua quy trình bảo mật nhà máy được ủy quyền, đồng thời chuẩn bị thiết bị thay thế trước khi kết nối vào hệ thống sản xuất.
Chuyển khoản ngân hàng (T/T) hoặc các điều khoản đã thỏa thuận
Thời gian giao hàng
Đã xác nhận kèm báo giá
Vận chuyển
DHL, FedEx, UPS hoặc vận chuyển theo thỏa thuận
Bảo hành
12 tháng
Giới thiệu về công ty
Kiểm tra chi tiết từng mẫu
Chúng tôi xem xét số đơn hàng đầy đủ và bối cảnh hệ thống đã cài đặt trước khi báo giá.
Điều phối điều kiện
Xác nhận tính sẵn có và tình trạng sản phẩm đối với đơn vị được yêu cầu.
Hỗ trợ giao hàng toàn cầu
Điều phối các lựa chọn vận chuyển và tài liệu chính thức có sẵn với điểm đến.
Câu hỏi thường gặp
C1
Làm thế nào để xác minh rằng 6GK5642-2GS00-2AC2 phù hợp với hệ thống đã lắp đặt trước khi mua?
So sánh toàn bộ số đơn hàng, firmware, vai trò cổng, thiết kế dự phòng và các chức năng tường lửa/VPN bắt buộc. Xem lại chính sách bảo mật và chứng chỉ đã cài đặt cùng chủ sở hữu mạng được ủy quyền trước khi mua thiết bị thay thế.
C2
Tôi nên sao lưu những gì trước khi thay thế thiết bị 6GK5642-2GS00-2AC2 trên một máy đang hoạt động?
Xuất cấu hình thiết bị đã được phê duyệt thông qua quy trình bảo mật nhà máy và kiểm kê các quy tắc tường lửa, các mục NAT, các điểm kết nối VPN, chứng chỉ, khóa và cài đặt quản trị. Lưu bản sao lưu tại vị trí an toàn được ủy quyền.
Q3
Tôi nên kiểm tra những gì nếu thiết bị 6G5642-2GS00-2AC2 cấp nguồn thành công nhưng không đi vào trạng thái hoạt động?
Giữ thiết bị tách biệt khỏi môi trường sản xuất trong khi kiểm tra cả hai đầu vào điện, vai trò cổng và firmware. Xem lại chẩn đoán cục bộ và khả năng truy cập quản trị, sau đó chỉ tải cấu hình và chứng chỉ đã được xác thực.
Q4
Tôi nên khắc phục sự cố về truyền thông hoặc giao diện như thế nào sau khi lắp đặt thiết bị 6GK5642-2GS00-2AC2?
Xác minh việc ánh xạ cổng đáng tin cậy và cổng bên ngoài, VLAN, định tuyến, quy tắc NAT, địa chỉ điểm kết nối và tính hợp lệ của chứng chỉ. Kiểm tra từng dịch vụ được phép một lần và xác nhận rằng lưu lượng bị chặn vẫn tiếp tục bị chặn.
Q5
Tôi nên kiểm tra những gì khi thiết bị 6GK5642-2GS00-2AC2 xuất hiện lỗi ngắt quãng?
Kiểm tra các lỗi giao diện, thương lượng liên kết, địa chỉ trùng lặp, tính hợp lệ của chứng chỉ, nhật ký VPN, tải CPU và trạng thái nguồn dự phòng.
Q6
Tôi nên cung cấp những chi tiết nào khi yêu cầu báo giá cho sản phẩm 6GK5642-2GS00-2AC2?
Cung cấp số đơn hàng chính xác, mức firmware, sơ đồ vùng mạng, yêu cầu dự phòng và phương pháp chuyển cấu hình được phép. Không gửi khóa riêng tư; phối hợp xử lý chứng chỉ thông qua chủ sở hữu an ninh được ủy quyền.

 EN