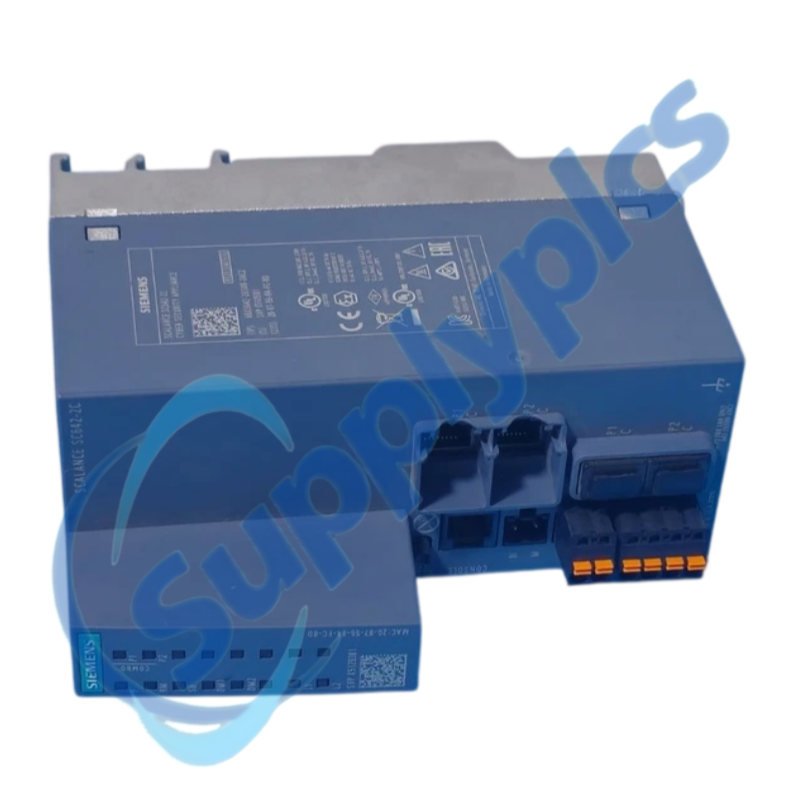
Firewall and secure VPN segmentation for industrial Ethernet cells
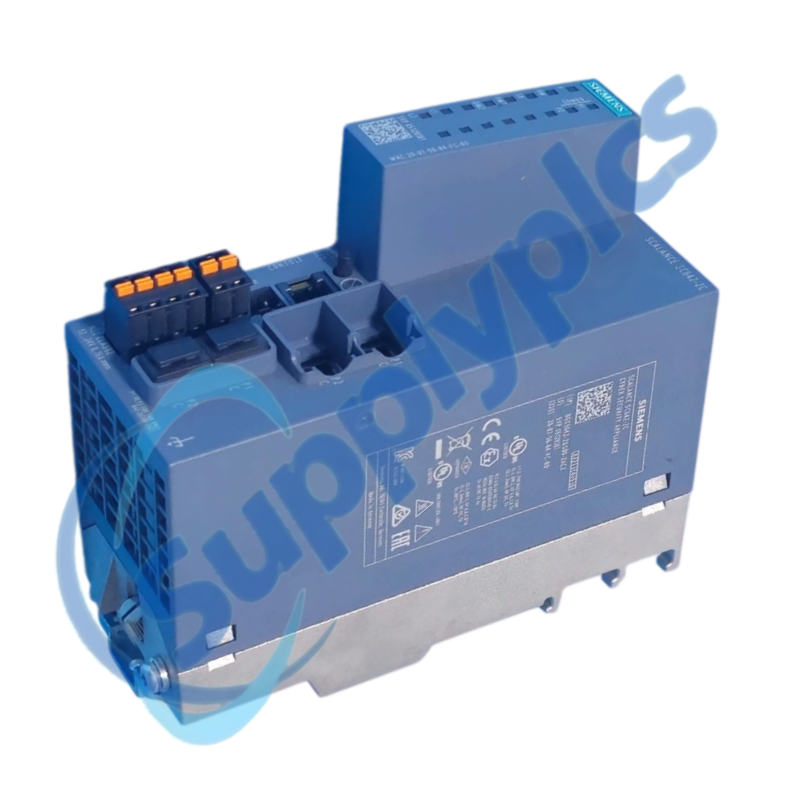
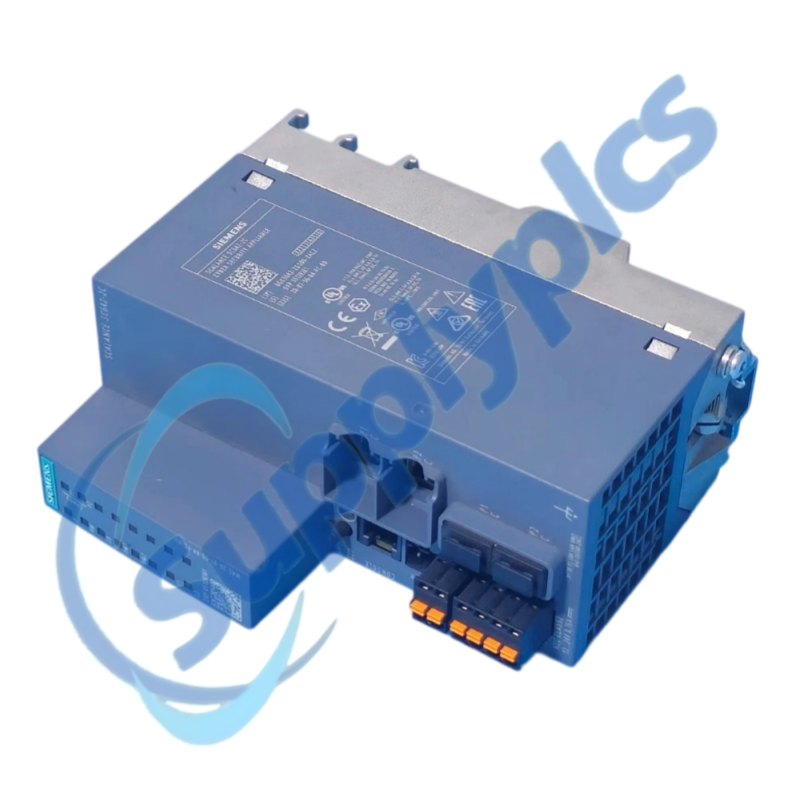
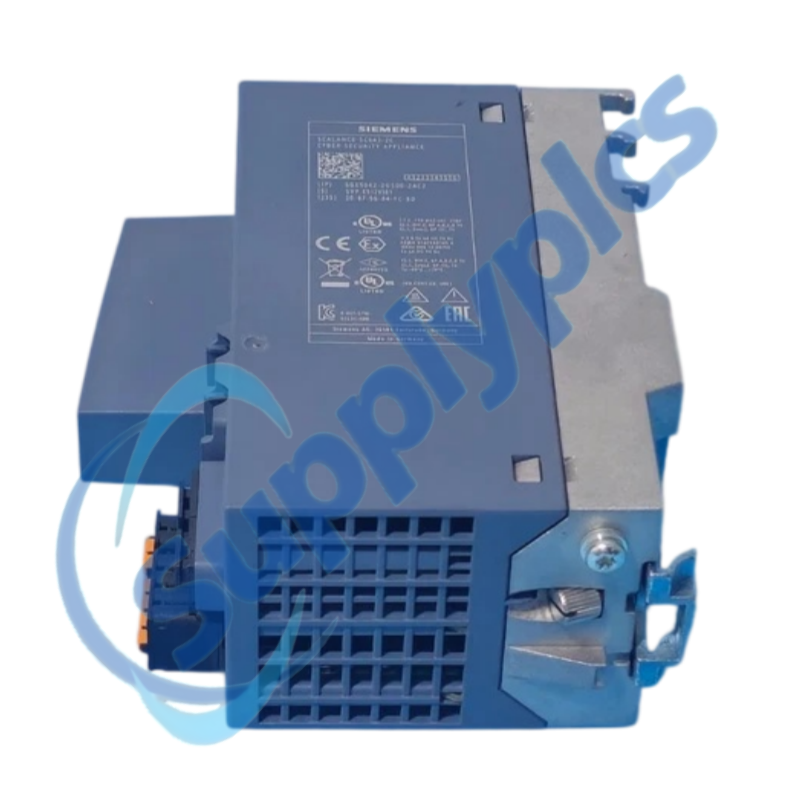
Siemens 6GK5642-2GS00-2AC2 is a SCALANCE S642-2C industrial security appliance providing stateful-inspection firewall, VPN and network-segmentation functions for automation networks.
Verify first: Export the security configuration and verify firmware, certificates, VPN peers, NAT rules, VLANs and network addressing before replacement.
Securam integrationem retis
01Export securely
Preserve the approved configuration, certificates and VPN inventory.
02Map every zone
Label trusted, external and redundant paths before moving cables.
03Fase offline
Cargare firmaware et politica in rete de manutentione isolata.
04Validare politica
Probar traffico requirite, traffico bloccate, VPNs e fall-over ante release.
Specificationes
Typus Producti
Apparatus de securitate industrial SCALANCE S642-2C
Numerus Articuli
6GK5642-2GS00-2AC2
Munimento
Firewall con inspectione statuale
Protocolli VPN
IPsec et OpenVPN
Referentias de encryptione
AES, 3DES e DES
CONFIRMATIO
Claves pre-partite e certificatos X.509
Capacitate de VPN
Usque ad 200 connexiones
Servitia Rete
NAT et NAPT
Referentia redundantiae
Redundantia in statu expectandi
Referentia directionis
SSH, NTP et SNTP
DESCRIPTIO
S642-2C cellulas industriales protegit inspectione pachetorum status-cognoscentis et tunnellis IPsec vel OpenVPN, authenticatione certificatum-basata et translatione adressionum rete sustinet.
Hardware securitatis non potest ex solis portarum schematibus commutari tuto. Configurationem approbatam, claves et catenam certificatorum per processum plantae-securitatis autorizatum serva, et substitutionem ante coniunctionem ad productionem praeparato.
Nos recensimus numerum ordinis integrum et contextum systematis installati antequam citatio datur.
Coordinatio conditionis
Disponibilitas et conditio producti pro unitate postulata confirmantur.
Supportus pro distributione globali
Optiones mittendi et documentatio officialis disponibilis cum destinatione coordinantur.
Quaestiones Frequentes
Q1
Quomodo verificare possum ut 6GK5642-2GS00-2AC2 cum systemate installato congruat antequam ematur?
Numerum ordinis integrum, firmwarum, functionem portus, designum redundantiae et functiones muris ignis/VPN necessarias confer. Politicam securitatis installatam et certificata cum domino rete autorizato antequam substitutionem emas recense.
Q2
Quid ante substitutionem 6GK5642-2GS00-2AC2 in machina operante salvare debes?
Exporta la configuratione del dispositivo approbata per mezzo del processo di sicurezza della fabbrica e dell'inventario delle regole del firewall, delle voci NAT, dei peer VPN, dei certificati, delle chiavi e delle impostazioni di gestione. Conserva il backup nella locazione sicura autorizzata.
Q3
Quid debes inspicere si 6GK5642-2GS00-2AC2 accenditur sed non fit operativa?
Tene le dispositivum isolatum ab productione dum inspicis utrumque input de potentia, roles portarum et firmware. Recense diagnosticas locales et accessum ad gestionem, deinde incarca solum configurationem et certificata validata.
Q4
Quomodo debes investigare problemata de communicatione vel de interfacie post installationem 6GK5642-2GS00-2AC2?
Verifica mappationem portarum fiducialium et externarum, VLANs, directionem, regulas NAT, addresses de peer et validitatem certificatorum. Proba unum servitium permisum ad tempus et confirma quod traffico prohibitus maneat prohibitum.
Q5
Quid debes inspicere cum 6GK5642-2GS00-2AC2 developit defectum intermittens?
Examinare errores interfacis, negotiationem ligaturae, adresationem duplicatam, validitatem certificatorum, loga VPN, onus CPU et statum potentiae redundantis. Correlare eventum cum mutationibus parium vel deploymente politicae antequam regulas modifices.
Q6
Quae particularia praebere debeo dum citationem pro 6GK5642-2GS00-2AC2 postulo?
Praebere numerum ordinis exactum, gradum firmware, diagramma zonae rete, requisitum redundantiae et methodum transferendi configurationem permissam. Claves privatas non mittere; certificata tractare per proprietarium securitatis autorizatum.


 EN