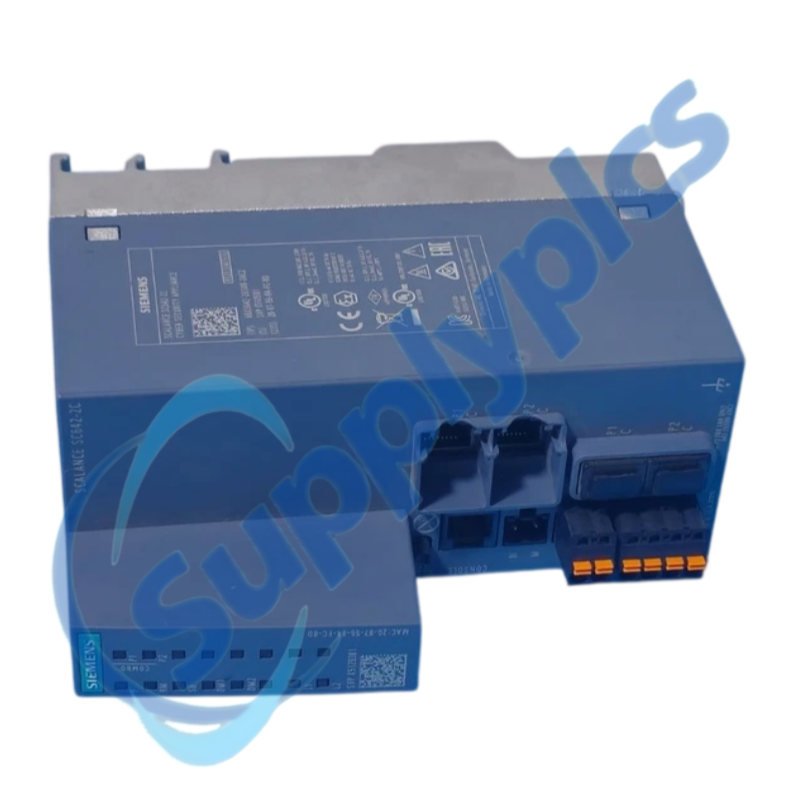
Segmentation par pare-feu et VPN sécurisé pour les cellules Ethernet industrielles
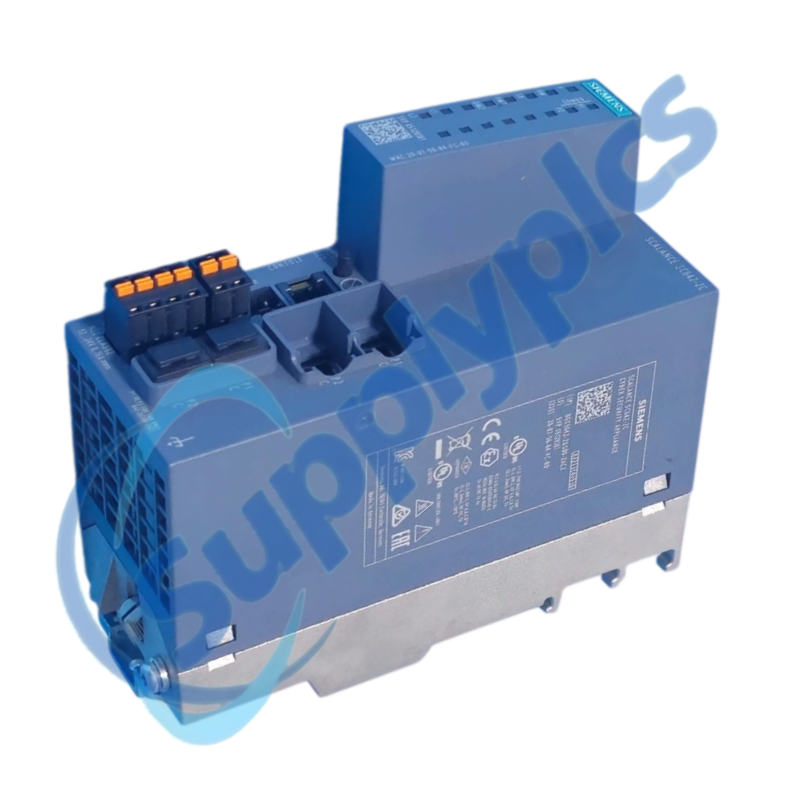
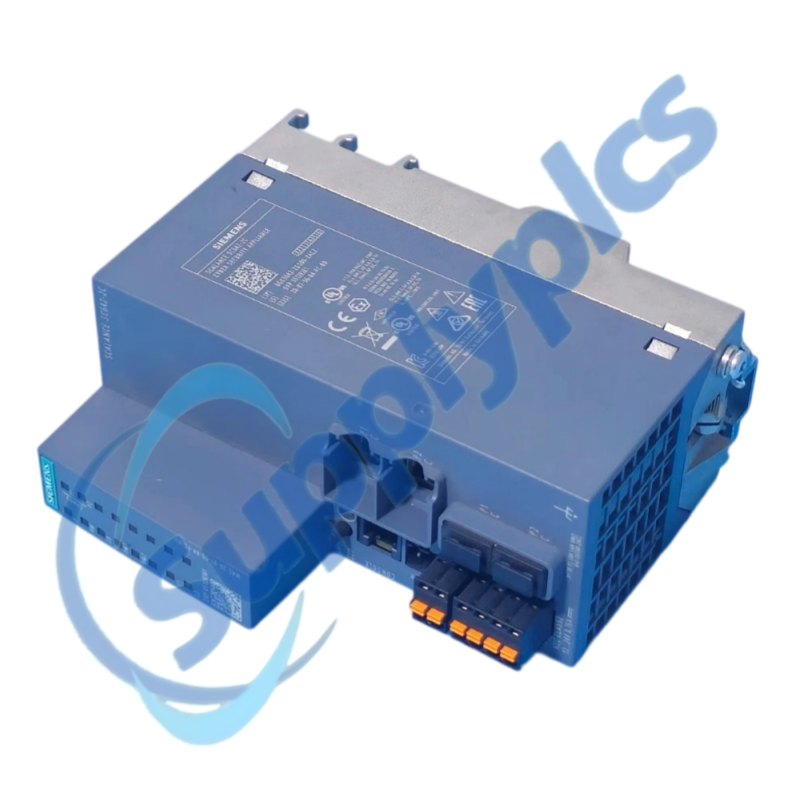
L’appareil de sécurité industrielle Siemens 6GK5642-2GS00-2AC2 SCALANCE S642-2C fournit un pare-feu à inspection dynamique, des fonctions VPN et de segmentation réseau pour les réseaux d’automatisation.
Vérifiez d'abord : Exporter la configuration de sécurité et vérifier le micrologiciel, les certificats, les homologues VPN, les règles NAT, les VLAN et l’adressage réseau avant remplacement.
Une intégration réseau sécurisée
01Exporter de façon sécurisée
Conserver la configuration approuvée, les certificats et l’inventaire des homologues VPN.
02Cartographier chaque zone
Étiqueter les chemins fiables, externes et redondants avant de déplacer les câbles.
03Phase hors ligne
Charger le micrologiciel et la stratégie dans un réseau de maintenance isolé.
04Valider la stratégie
Tester le trafic requis, le trafic bloqué, les réseaux privés virtuels (VPN) et la reprise après sinistre avant la mise en production.
Spécifications
Type de produit
Appareil industriel de sécurité SCALANCE S642-2C
Numéro d'article
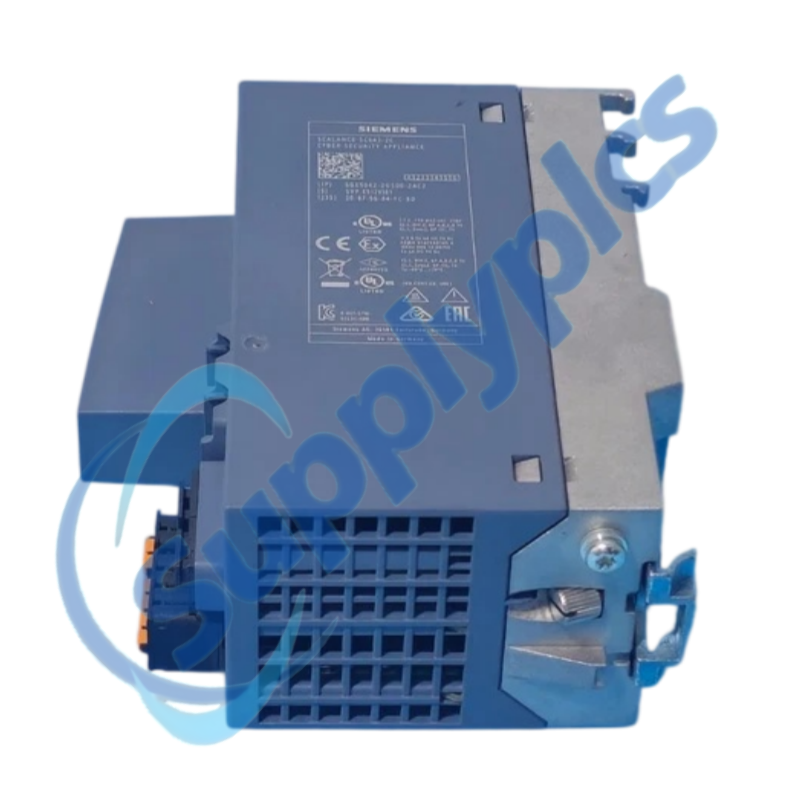
6GK5642-2GS00-2AC2
Fonction de sécurité
Pare-feu à inspection dynamique
Protocoles VPN
IPsec et OpenVPN
Références de chiffrement
AES, 3DES et DES
Autentification
Clés pré-partagées et certificats X.509
Capacité VPN
Jusqu’à 200 connexions
Services réseau
NAT et NAPT
Référence de redondance
Redondance en veille
Référence de gestion
SSH, NTP et SNTP
DESCRIPTION
Le S642-2C protège les cellules industrielles à l’aide d’une inspection d’état des paquets et prend en charge les tunnels IPsec ou OpenVPN, l’authentification basée sur des certificats et la traduction d’adresses réseau.
Le matériel de sécurité ne peut pas être remplacé en toute sécurité uniquement à partir d’une cartographie de ports. Conservez la configuration approuvée, les clés et la chaîne de certificats conformément au processus autorisé de sécurité d’usine, et préparez le remplacement avant de le connecter au système de production.
Nous examinons le numéro de commande complet ainsi que le contexte du système installé avant d’établir un devis.
Coordination des conditions
La disponibilité et l’état du produit sont confirmés pour l’unité demandée.
Soutien mondial pour la livraison
Les options d’expédition et les documents officiels disponibles sont coordonnées avec la destination.
FAQ
Q1
Comment vérifier que le 6GK5642-2GS00-2AC2 correspond au système installé avant l’achat ?
Comparez le numéro de commande complet, le micrologiciel, le rôle des ports, la conception de redondance et les fonctions de pare-feu/VPN requises. Examinez la politique de sécurité installée et les certificats avec le propriétaire réseau autorisé avant d’acheter un remplacement.
Q2
Que dois-je sauvegarder avant de remplacer le module 6GK5642-2GS00-2AC2 sur une machine en fonctionnement ?
Exporter la configuration approuvée du dispositif via la procédure de sécurité usine, ainsi que les règles pare-feu, les entrées NAT, les homologues VPN, les certificats, les clés et les paramètres de gestion. Stocker la sauvegarde à l’emplacement sécurisé autorisé.
Q3
Que dois-je vérifier si le module 6GK5642-2GS00-2AC2 s’allume mais ne devient pas opérationnel ?
Maintenir le dispositif isolé du réseau de production pendant la vérification des deux entrées d’alimentation, des rôles de port et du micrologiciel. Examiner les diagnostics locaux et l’accès à la gestion, puis charger uniquement la configuration et les certificats validés.
Q4
Comment diagnostiquer un problème de communication ou d’interface après l’installation du module 6GK5642-2GS00-2AC2 ?
Vérifier la correspondance des ports fiables et externes, les VLAN, le routage, les règles NAT, les adresses homologues et la validité des certificats. Tester un service autorisé à la fois et confirmer que le trafic bloqué demeure effectivement bloqué.
Q5
Que dois-je inspecter lorsque le module 6GK5642-2GS00-2AC2 présente un défaut intermittent ?
Vérifier les erreurs d’interface, la négociation de liaison, les adresses en double, la validité des certificats, les journaux VPN, la charge processeur et l’état de l’alimentation redondante. Corréler l’événement avec les modifications apportées aux homologues ou au déploiement des politiques avant de modifier les règles.
Q6
Quels détails dois-je fournir lors de la demande d’un devis pour le 6GK5642-2GS00-2AC2 ?
Fournir le numéro de commande exact, le niveau du micrologiciel, le schéma de zone réseau, l’exigence de redondance et la méthode autorisée de transfert de configuration. Ne pas envoyer de clés privées ; coordonner la gestion des certificats avec le responsable de la sécurité autorisé.


 EN