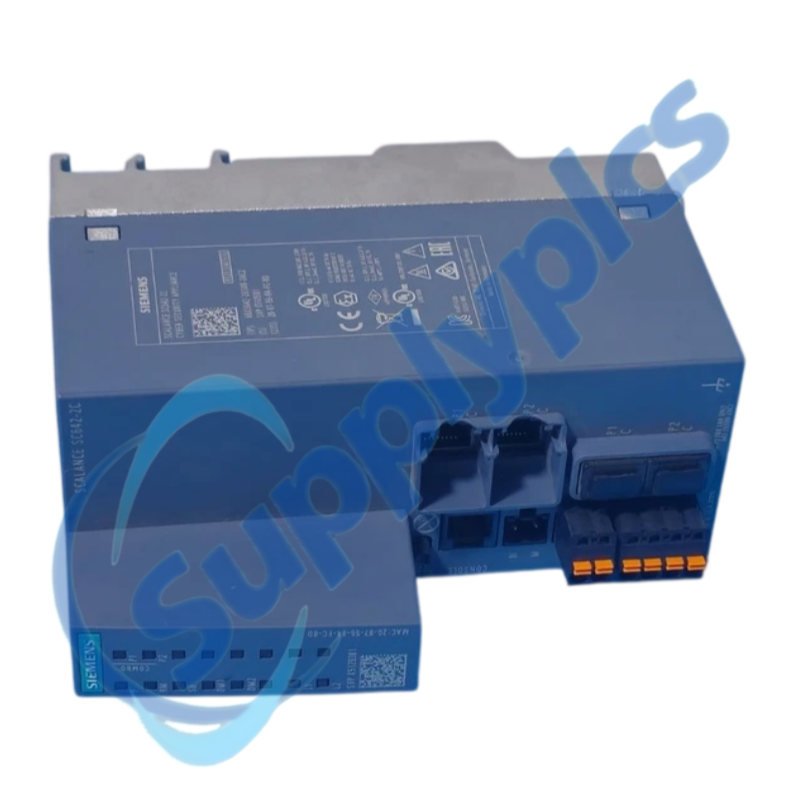
औद्योगिक ईथरनेट सेल के लिए फ़ायरवॉल और सुरक्षित वीपीएन सेगमेंटेशन
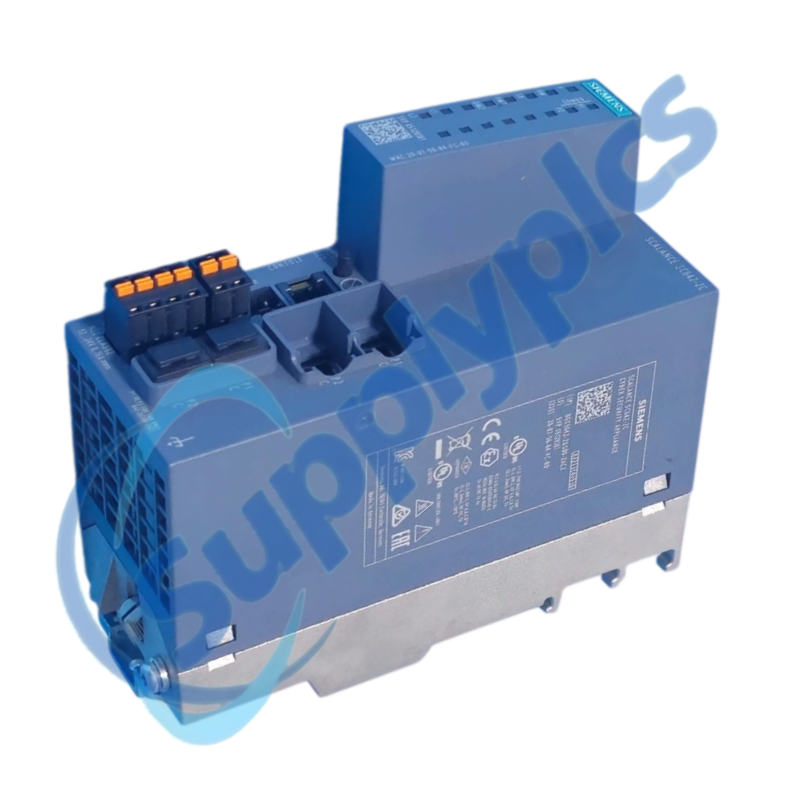
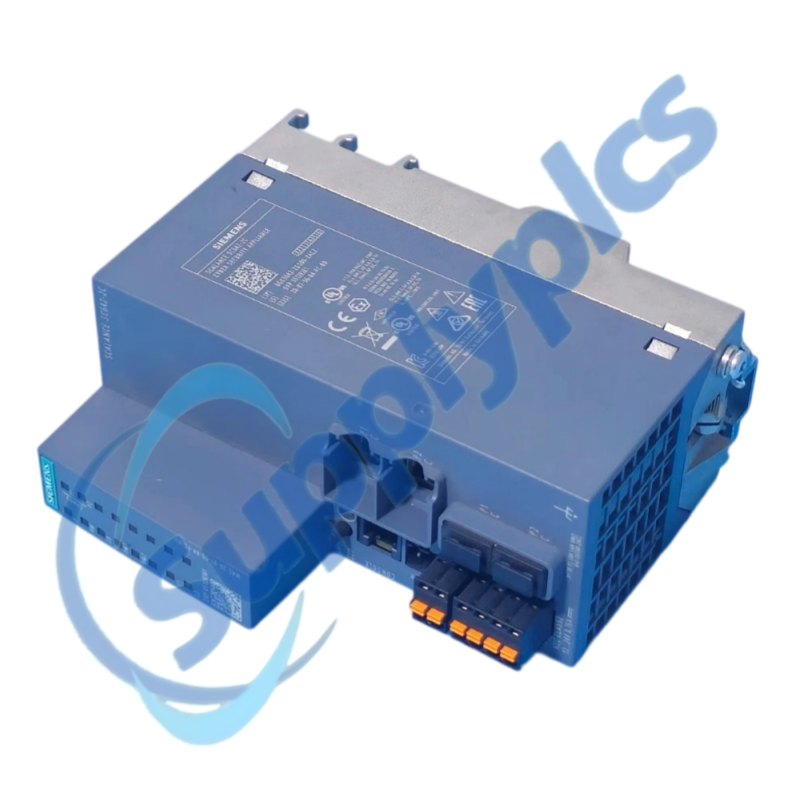
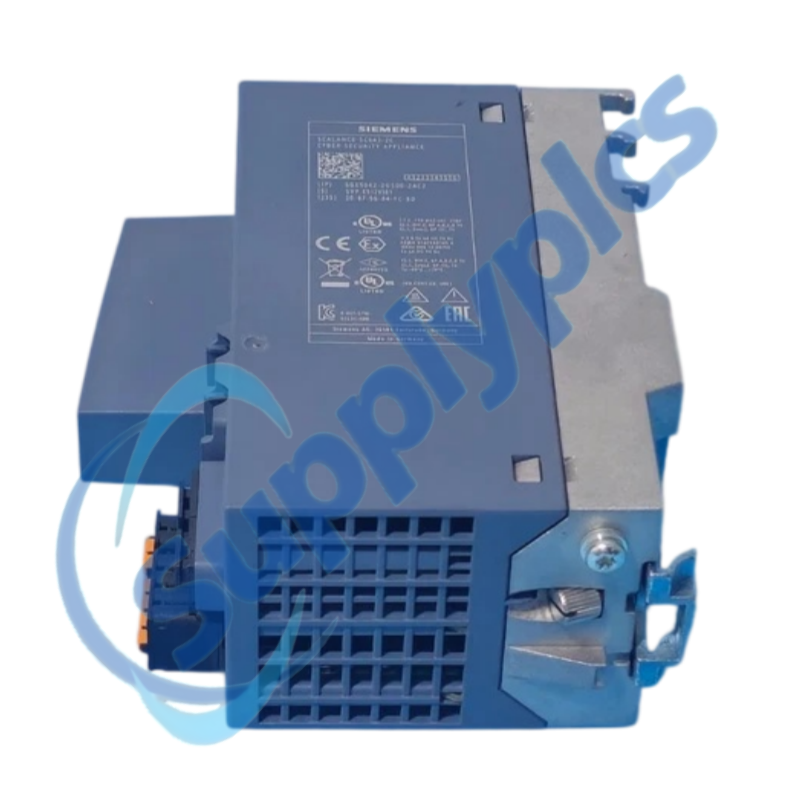
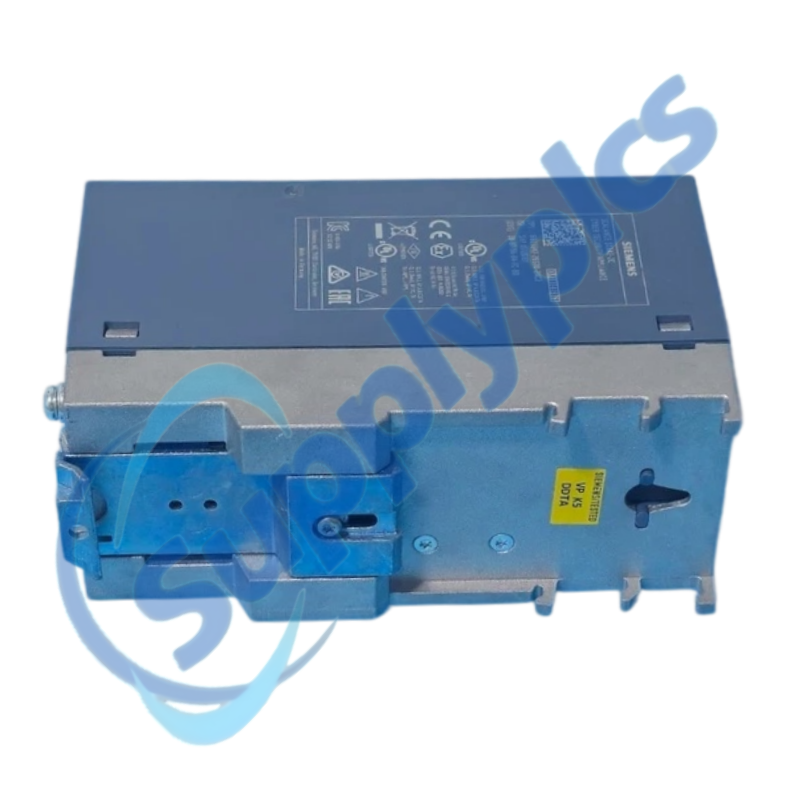
सिमेंस 6GK5642-2GS00-2AC2 एक स्कैलैंस S642-2C औद्योगिक सुरक्षा उपकरण है जो स्वचालन नेटवर्क के लिए स्टेटफुल-इंस्पेक्शन फ़ायरवॉल, वीपीएन और नेटवर्क सेगमेंटेशन कार्य प्रदान करता है।
सबसे पहले सत्यापित करें: प्रतिस्थापन से पहले सुरक्षा कॉन्फ़िगरेशन निर्यात करें और फ़र्मवेयर, प्रमाणपत्र, वीपीएन पीयर्स, NAT नियम, VLAN और नेटवर्क एड्रेसिंग की जाँच करें।
सुरक्षित नेटवर्क एकीकरण
01सुरक्षित रूप से निर्यात करें
अनुमोदित कॉन्फ़िगरेशन, प्रमाणपत्र और वीपीएन इन्वेंटरी को संरक्षित करें।
02प्रत्येक क्षेत्र का मानचित्रण करें
केबल लगाने से पहले विश्वसनीय, बाहरी और अतिरिक्त पथों को लेबल करें।
03ऑफ़लाइन चरण में जाएँ
एक अलग रखरखाव नेटवर्क में फ़र्मवेयर और नीति लोड करें।
04नीति की पुष्टि करें
जारी करने से पहले आवश्यक ट्रैफ़िक, अवरुद्ध ट्रैफ़िक, वीपीएन और फ़ेलओवर का परीक्षण करें।
विनिर्देश
उत्पाद प्रकार
SCALANCE S642-2C औद्योगिक सुरक्षा उपकरण
आर्टिकल नंबर
6GK5642-2GS00-2AC2
सुरक्षा कार्य
स्टेटफुल-इंस्पेक्शन फ़ायरवॉल
वीपीएन प्रोटोकॉल
आईपीसेक और ओपनवीपीएन
एन्क्रिप्शन संदर्भ
AES, 3DES और DES
प्रमाणीकरण
पूर्व-साझा कीज़ और X.509 प्रमाणपत्र
वीपीएन क्षमता
अधिकतम 200 कनेक्शन
नेटवर्क सेवाएँ
एनएटी और एनएपीटी
आवृत्ति संदर्भ
स्टैंडबाय आवृत्ति
प्रबंधन संदर्भ
SSH, NTP और SNTP
विवरण
S642-2C उद्योगिक सेल्स की स्टेटफुल पैकेट निरीक्षण के साथ सुरक्षा करता है और IPsec या OpenVPN टनल, प्रमाणपत्र-आधारित प्रमाणीकरण और नेटवर्क एड्रेस अनुवाद का समर्थन करता है।
सुरक्षा हार्डवेयर को केवल पोर्ट मैप से सुरक्षित रूप से बदला नहीं जा सकता। अधिकृत प्लांट-सुरक्षा प्रक्रिया के माध्यम से अनुमोदित कॉन्फ़िगरेशन, कुंजियाँ और प्रमाणपत्र श्रृंखला को बनाए रखें, और उत्पादन में जोड़ने से पहले प्रतिस्थापन को तैयार करें।
हम उद्धरण देने से पहले पूर्ण ऑर्डर संख्या और स्थापित-प्रणाली संदर्भ की समीक्षा करते हैं।
स्थिति समन्वय
अनुरोधित इकाई के लिए उपलब्धता और उत्पाद स्थिति की पुष्टि की जाती है।
वैश्विक डिलीवरी समर्थन
शिपिंग विकल्पों और उपलब्ध आधिकारिक दस्तावेज़ों को गंतव्य के साथ समन्वयित किया जाता है।
अक्सर पूछे जाने वाले प्रश्न
Q1
मैं 6GK5642-2GS00-2AC2 की खरीद से पहले इसके स्थापित प्रणाली से मेल खाने की पुष्टि कैसे करूँ?
पूर्ण ऑर्डर संख्या, फर्मवेयर, पोर्ट भूमिका, आवृत्ति डिज़ाइन और आवश्यक फ़ायरवॉल/VPN कार्यों की तुलना करें। प्रतिस्थापन खरीदने से पहले स्थापित सुरक्षा नीति और प्रमाणपत्रों की समीक्षा अधिकृत नेटवर्क मालिक के साथ करें।
चतुर्थांश 2
कार्यरत मशीन में 6GK5642-2GS00-2AC2 को बदलने से पहले मुझे क्या बैकअप करना चाहिए?
प्लांट-सुरक्षा प्रक्रिया के माध्यम से अनुमोदित डिवाइस कॉन्फ़िगरेशन को निर्यात करें और फ़ायरवॉल नियमों, NAT प्रविष्टियों, VPN साथी, प्रमाणपत्रों, कुंजियों और प्रबंधन सेटिंग्स का सूचीकरण करें। बैकअप को अधिकृत सुरक्षित स्थान पर संग्रहीत करें।
चतुर्थांश 3
यदि 6GK5642-2GS00-2AC2 चालू हो जाता है लेकिन संचालन में नहीं आता है, तो मुझे क्या जाँचना चाहिए?
जाँच के दौरान उपकरण को उत्पादन से अलग रखें—दोनों बिजली इनपुट, पोर्ट भूमिकाएँ और फर्मवेयर की जाँच करें। स्थानीय नैदानिक विवरण और प्रबंधन पहुँच की समीक्षा करें, फिर केवल सत्यापित कॉन्फ़िगरेशन और प्रमाणपत्र लोड करें।
Q4
6GK5642-2GS00-2AC2 स्थापित करने के बाद यदि संचार या इंटरफ़ेस संबंधी समस्या उत्पन्न होती है, तो उसका निवारण कैसे करें?
विश्वसनीय और बाहरी पोर्ट मैपिंग, VLAN, मार्गनिर्देशन, NAT नियम, साझेदार पते और प्रमाणपत्र की वैधता की पुष्टि करें। एक अनुमत सेवा का परीक्षण एक समय में करें और यह सुनिश्चित करें कि अवरुद्ध ट्रैफ़िक अवरुद्ध ही बना रहे।
प्रश्न 5
जब 6GK5642-2GS00-2AC2 में अनियमित दोष विकसित होता है, तो मुझे क्या निरीक्षण करना चाहिए?
इंटरफ़ेस त्रुटियों, लिंक सौदेबाज़ी, डुप्लिकेट पता निर्धारण, प्रमाणपत्र की वैधता, VPN लॉग, सीपीयू लोड और आवृत्ति-शक्ति की स्थिति की समीक्षा करें। नियमों में संशोधन करने से पहले घटना को साझेदार परिवर्तन या नीति तैनाती के साथ सहसंबद्ध करें।
Q6
6GK5642-2GS00-2AC2 के लिए उद्धरण का अनुरोध करते समय मुझे कौन-कौन से विवरण प्रदान करने चाहिए?
सटीक ऑर्डर संख्या, फर्मवेयर स्तर, नेटवर्क-ज़ोन आरेख, अतिरिक्तता आवश्यकता और अनुमत विन्यास-स्थानांतरण विधि प्रदान करें। निजी कुंजियाँ न भेजें; प्राधिकृत सुरक्षा मालिक के माध्यम से प्रमाणपत्र संभालने का समन्वय करें।


 EN