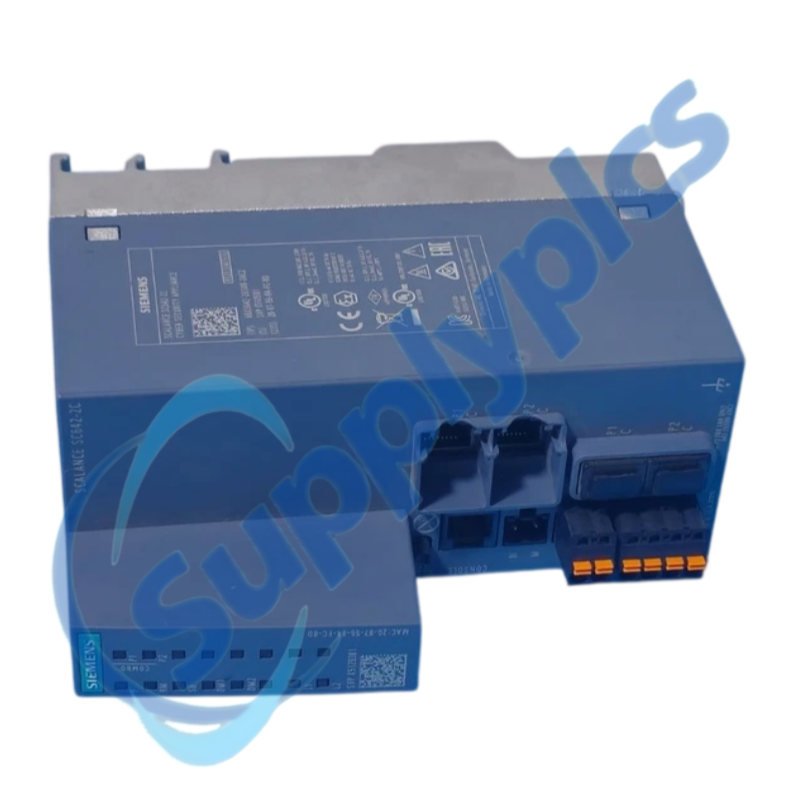
Firewall a zabezpečené VPN segmentace pro průmyslové Ethernet buňky
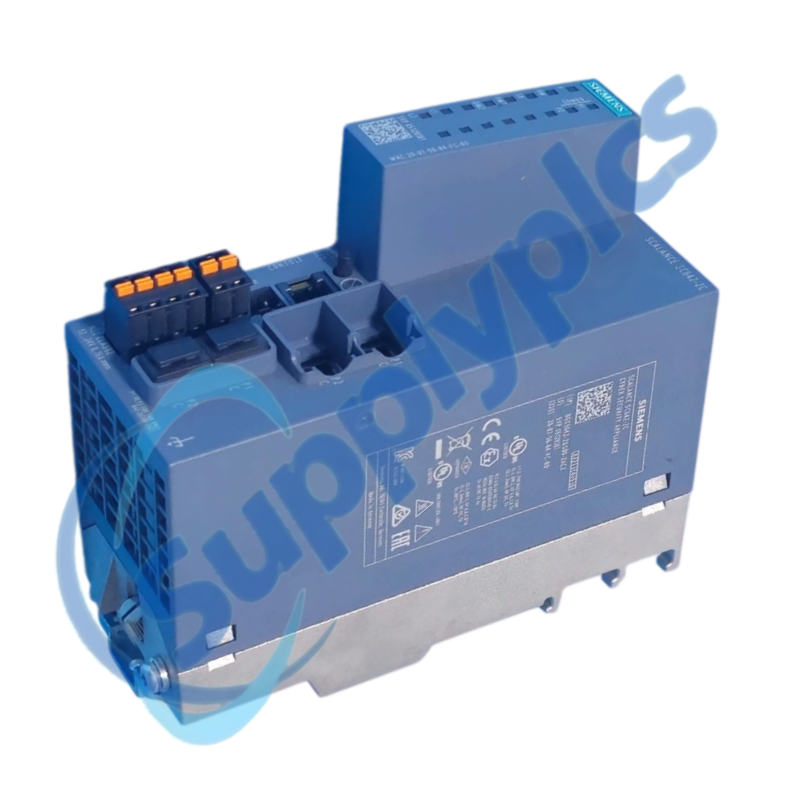
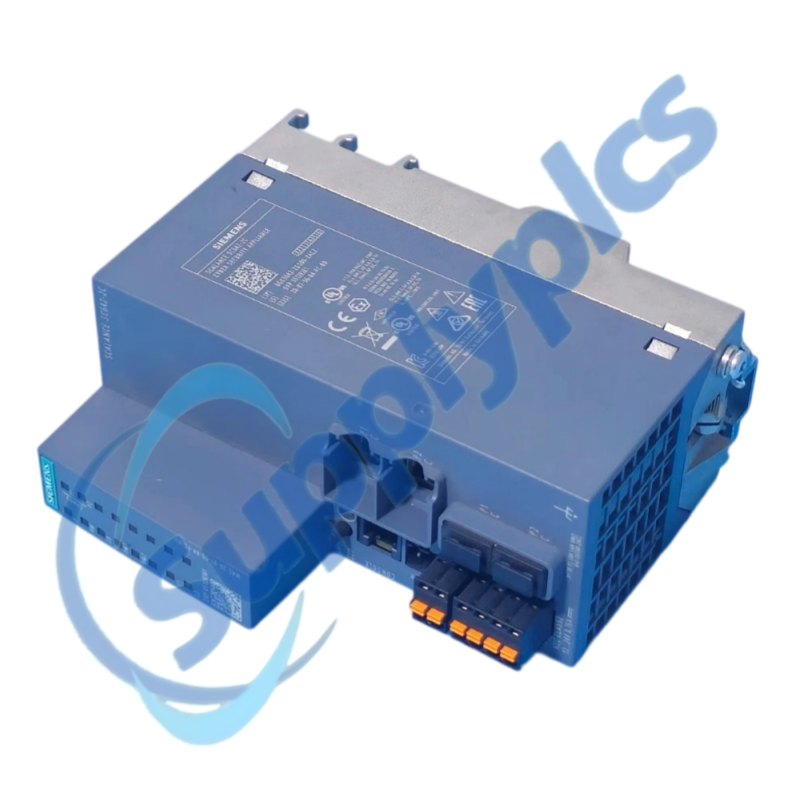
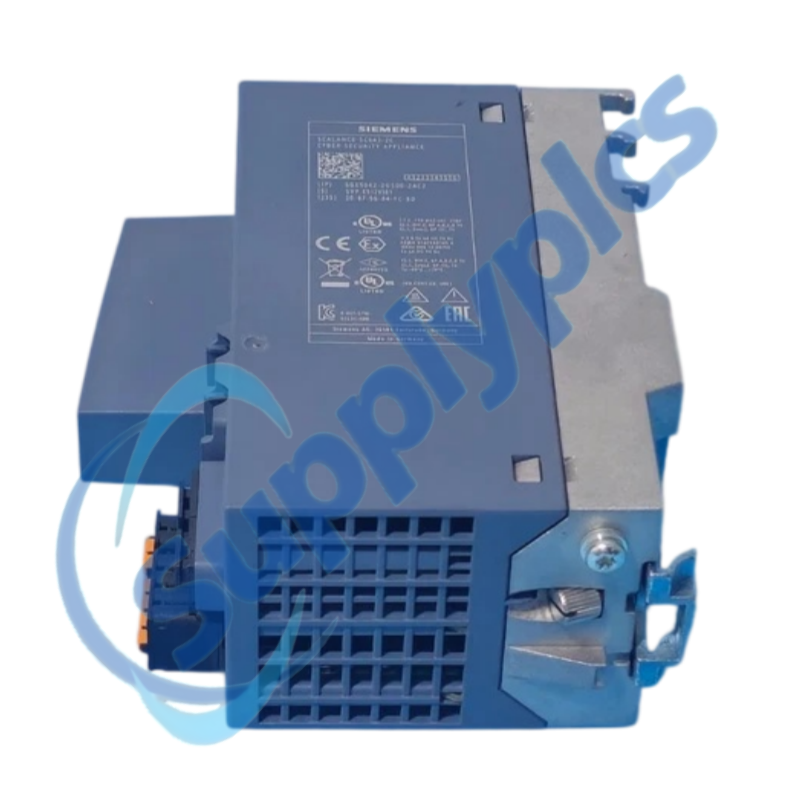
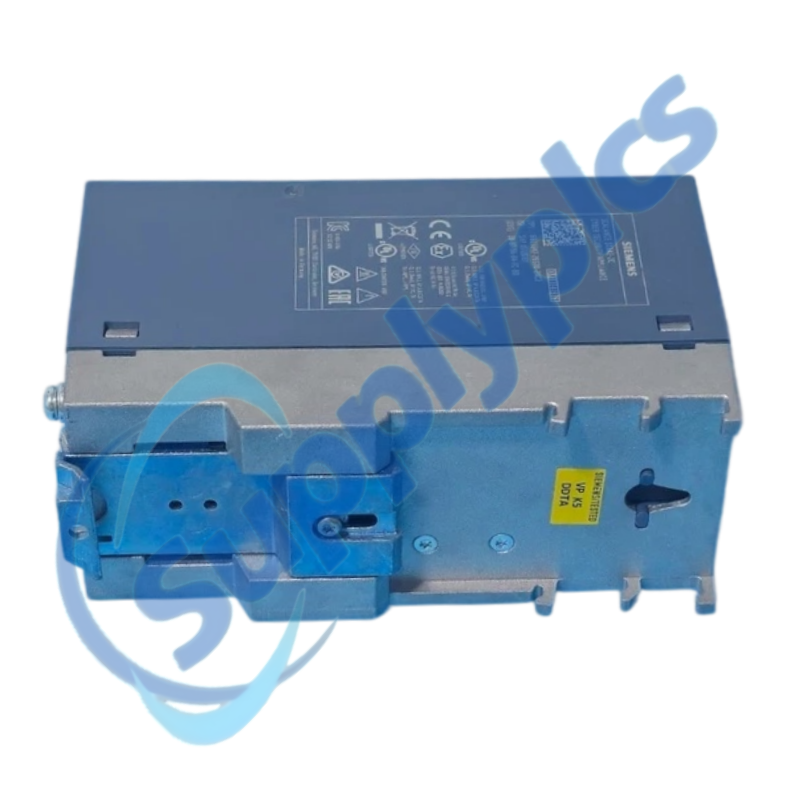
Siemens 6GK5642-2GS00-2AC2 je průmyslové zabezpečovací zařízení SCALANCE S642-2C poskytující firewall se stavovou kontrolou, VPN a funkce segmentace sítě pro automatizační sítě.
Nejprve ověřte: Exportujte bezpečnostní konfiguraci a ověřte firmwar, certifikáty, VPN protistrany, pravidla NAT, VLAN a síťové adresování před výměnou.
Zabezpečenou integrací do sítě
01Bezpečně exportovat
Zachovejte schválenou konfiguraci, certifikáty a inventar VPN.
02Namapujte každou zónu
Označte důvěryhodné, externí a redundantní cesty před přemístěním kabelů.
03Stupeň offline
Načtěte firmwar a zásady do izolované údržbové sítě.
04Ověřte zásady
Před uvedením do provozu otestujte požadovaný provoz, blokovaný provoz, VPN a převzetí služby.
Technické údaje
Typ produktu
Průmyslové bezpečnostní zařízení SCALANCE S642-2C
Číslo položky
6GK5642-2GS00-2AC2
Bezpečnostní funkce
Firewall s kontrolou stavu spojení
Protokoly VPN
IPsec a OpenVPN
Odkazy na šifrování
AES, 3DES a DES
Autentizace
Předsdílené klíče a certifikáty X.509
Kapacita VPN
Až 200 připojení
Síťové služby
NAT a NAPT
Reference pro redundanci
Záložní redundance
Reference pro správu
SSH, NTP a SNTP
POPIS
S642-2C chrání průmyslové buňky pomocí inspekce stavových paketů a podporuje tunely IPsec nebo OpenVPN, ověřování na základě certifikátů a překlad adres sítě (NAT).
Bezpečnostní hardware nelze bezpečně vyměnit pouze na základě mapy portů. Zachovejte schválenou konfiguraci, klíče a řetězec certifikátů prostřednictvím autorizovaného procesu bezpečnosti závodu a připravte náhradní zařízení ještě před jeho připojením k provoznímu prostředí.
Před přípravou cenové nabídky zkontrolujeme úplné číslo objednávky a kontext nainstalovaného systému.
Koordinace stavu
Dostupnost a stav výrobku jsou potvrzeny pro požadovanou jednotku.
Globální podpora dodávek
Možnosti dopravy a dostupné oficiální dokumenty jsou koordinovány s cílovým místem.
Často kladené otázky
Q1
Jak mám ověřit, že 6GK5642-2GS00-2AC2 odpovídá nainstalovanému systému před zakoupením?
Porovnejte úplné objednací číslo, firmwar, roli portů, návrh redundance a požadované funkce brány firewall/VPN. Před zakoupením náhrady zkontrolujte nainstalovanou bezpečnostní politiku a certifikáty společně s autorizovaným správcem sítě.
Q2
Co je třeba zálohovat před výměnou zařízení 6GK5642-2GS00-2AC2 v provozním stroji?
Exportujte schválenou konfiguraci zařízení prostřednictvím procesu bezpečnosti závodu a inventarizujte pravidla firewallu, položky NAT, VPN peerů, certifikáty, klíče a nastavení správy. Zálohu uložte na autorizované zabezpečené místo.
Q3
Co je třeba zkontrolovat, pokud se zařízení 6GK5642-2GS00-2AC2 zapne, ale nestane se funkčním?
Zařízení udržujte izolované od provozního prostředí během kontroly obou napájecích vstupů, rolí portů a firmwaru. Prozkoumejte místní diagnostiku a přístup ke správě, poté načtěte pouze ověřenou konfiguraci a certifikáty.
Q4
Jak řešit komunikační nebo rozhranové potíže po instalaci zařízení 6GK5642-2GS00-2AC2?
Ověřte mapování důvěryhodných a externích portů, VLANy, směrování, pravidla NAT, adresy peerů a platnost certifikátů. Testujte postupně jednu povolenou službu po druhé a potvrďte, že blokovaný provoz zůstává blokovaný.
Q5
Co je třeba prozkoumat, pokud zařízení 6GK5642-2GS00-2AC2 vykazuje náhodné poruchy?
Zkontrolujte chyby rozhraní, vyjednávání spojení, duplicitní adresování, platnost certifikátů, protokoly VPN, zatížení procesoru a stav záložního napájení. Korelujte událost s změnami na straně partnera nebo nasazením zásad před úpravou pravidel.
Q6
Jaké údaje mám poskytnout při žádosti o cenovou nabídku pro 6GK5642-2GS00-2AC2?
Uveďte přesné číslo objednávky, úroveň firmwaru, diagram síťové zóny, požadavek na redundanci a povolenou metodu přenosu konfigurace. Neposílejte soukromé klíče; nakládání s certifikáty koordinujte prostřednictvím autorizovaného správce bezpečnosti.


 EN