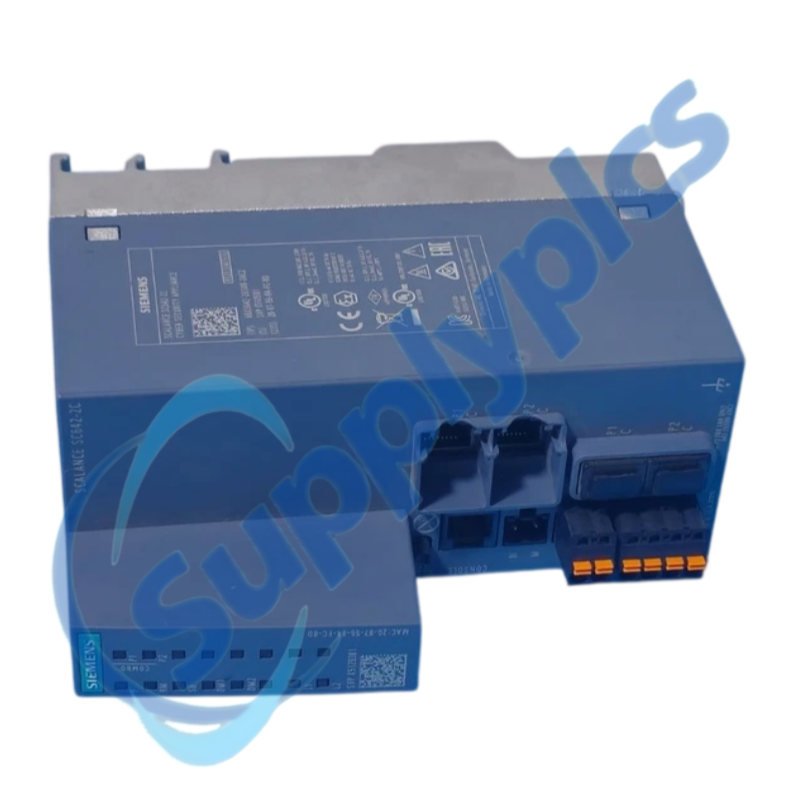
Межовий екран і безпечне VPN-сегментування для промислових Ethernet-клітин
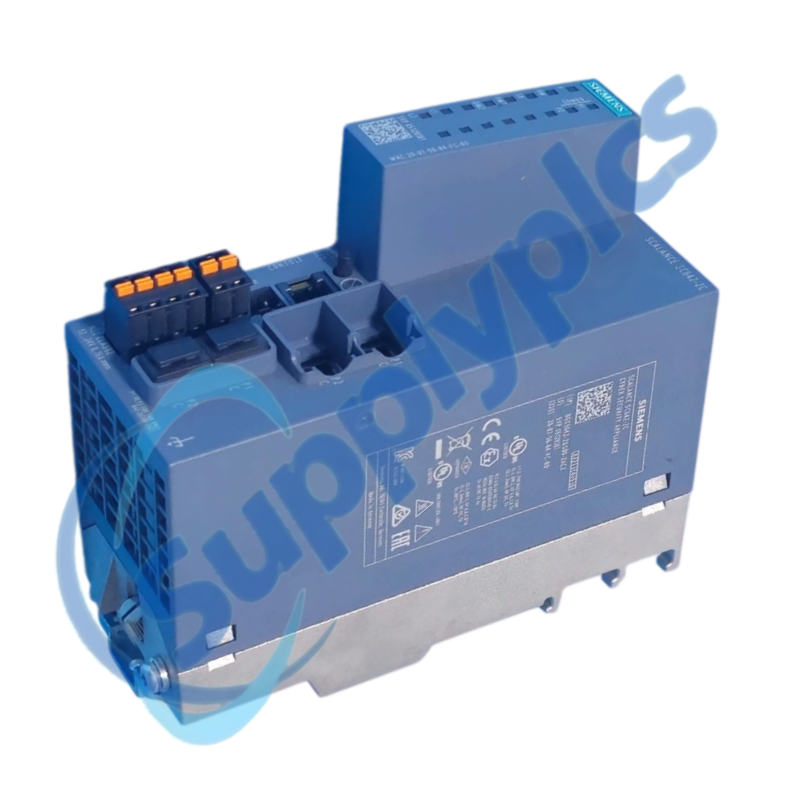
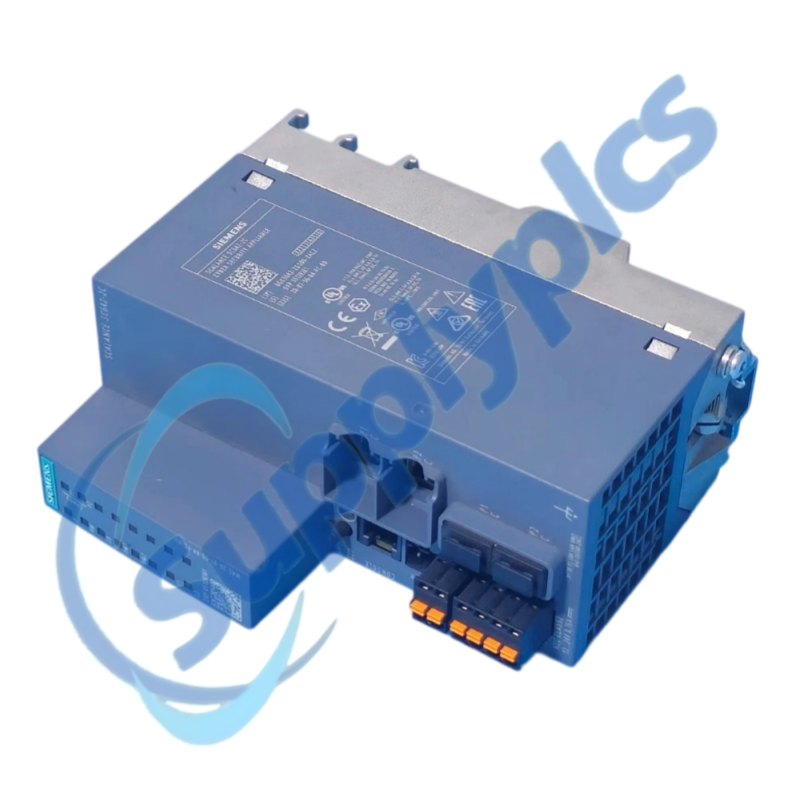
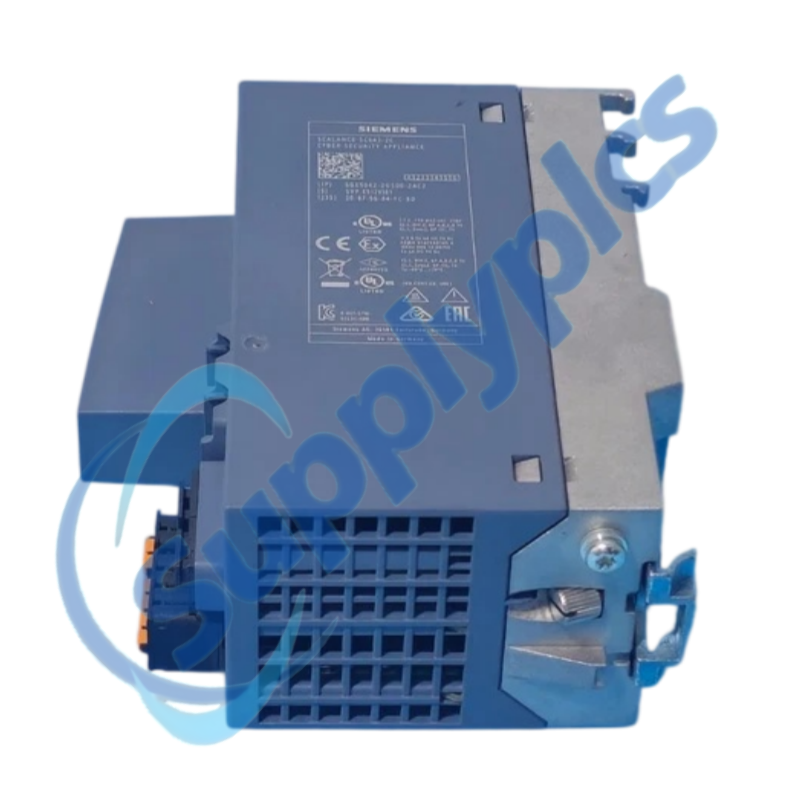
Siemens 6GK5642-2GS00-2AC2 — це промисловий захисний пристрій SCALANCE S642-2C, що забезпечує функції межового екрана з аналізом стану з’єднань, VPN та сегментування мережі для мереж автоматизації.
Spochatku perikhni: Експортувати конфігурацію безпеки й перевірити прошивку, сертифікати, VPN-піри, правила NAT, VLAN та мережеві адреси перед заміною.
Безпечна інтеграція мережі
01Експортувати безпечно
Зберегти затверджену конфігурацію, сертифікати та інвентар VPN.
02Створити мапу кожної зони
Позначити довірені, зовнішні та резервні маршрути до перенесення кабелів.
03Підготувати в автономному режимі
Завантажити прошивку та політики в ізолювану мережу технічного обслуговування.
04Перевірити політики
Протестувати потрібний трафік, заблокований трафік, VPN та перемикання на резерв перед випуском.
Технічні характеристики
Тип продукту
SCALANCE S642-2C промисловий пристрій безпеки
Артикул
6GK5642-2GS00-2AC2
Функцію безпеки
Фірмовий брандмауер з перевіркою стану
Протоколи VPN
IPsec та OpenVPN
Посилання на шифрування
AES, 3DES та DES
Аутентифікація
Попередньо спільно встановлені ключі та сертифікати X.509
Пропускна здатність VPN
До 200 підключень
Служби мережі
NAT та NAPT
Посилання на резервування
Резервування у режимі очікування
Посилання на управління
SSH, NTP ta SNTP
ОПИС
S642-2C zabezpechue promyslovi klityni za dopomohoiu inspektsii paketiv z vidom stanu ta pidtrymku tyneliv IPsec abo OpenVPN, autentyfikatsii na osnovi sertifikativ ta perevody adresiv merezhi.
Aparatne zabezpechennia bezpeky ne mozhna bezpechno zaminyty lyshche na osnovi karty portiv. Zberihayte zatverdzheni konfihuratsiyu, klyuchi ta lanziuh sertifikativ cherez ofitsiynyy protses bezpeky zavodu ta pidhotovte zaminy pered pidkliuchennyam do roboty v merzhi.
Ми аналізуємо повний номер замовлення та контекст встановленої системи перед підготовкою комерційної пропозиції.
Узгодження умов
Наявність та стан продукту підтверджено для запитаної одиниці.
Глобальна підтримка доставки
Варіанти доставки та наявна офіційна документація узгоджуються з країною призначення.
Часті запитання
Q1
Yak meni pereviryty, shcho 6GK5642-2GS00-2AC2 vidpovidaye vstanovleniy systemi pered kupivleiu?
Porivnyayte povnyi nomer zakazu, proshivku, rol portu, proekt redundansu ta potribni funktsiyi barentu/VPN. Pered kupivleiu zaminy prohlyanite vstanovlenu polityku bezpeky ta sertifikaty z ofitsiynym vlasnykom merezhi.
Q2
Shcho meni potribno zberehty pered zamynoiu 6GK5642-2GS00-2AC2 v robotyuchiy mashyni?
Експортуйте затверджену конфігурацію пристрою через процес безпеки підприємства та інвентаризацію правил брандмауера, записів NAT, однорангових вузлів VPN, сертифікатів, ключів і параметрів керування. Зберігайте резервну копію в уповноваженому захищеному місці.
Q3
Що потрібно перевірити, якщо пристрій 6GK5642-2GS00-2AC2 вмикається, але не стає робочим?
Тримайте пристрій ізольованим від виробничого середовища під час перевірки обох вхідних джерел живлення, ролей портів і прошивки. Проаналізуйте локальну діагностику та доступ до системи керування, а потім завантажте лише перевірену конфігурацію й сертифікати.
Q4
Як усувати неполадки зв’язку або інтерфейсу після встановлення пристрою 6GK5642-2GS00-2AC2?
Перевірте відображення довірених і зовнішніх портів, VLAN, маршрутизацію, правила NAT, адреси однорангових вузлів і дійсність сертифікатів. Тестуйте по одному дозволеному сервісу за раз і переконайтеся, що заблокований трафік залишається заблокованим.
Q5
Що потрібно перевірити, коли пристрій 6GK5642-2GS00-2AC2 починає демонструвати переривчасту несправність?
Перевірте помилки інтерфейсу, узгодження зв’язку, дублювання адрес, дійсність сертифікатів, журнали VPN, навантаження на ЦП та стан резервного живлення. Співвіднесіть подію зі змінами на стороні однорівневого пристрою або розгортанням політики перед зміною правил.
Q6
Які дані я маю надати, замовляючи комерційну пропозицію на 6GK5642-2GS00-2AC2?
Надайте точний номер замовлення, рівень прошивки, діаграму мережевої зони, вимоги до резервування та дозволений метод передачі конфігурації. Не надсилайте приватні ключі; координуйте обробку сертифікатів через уповноваженого власника безпеки.


 EN