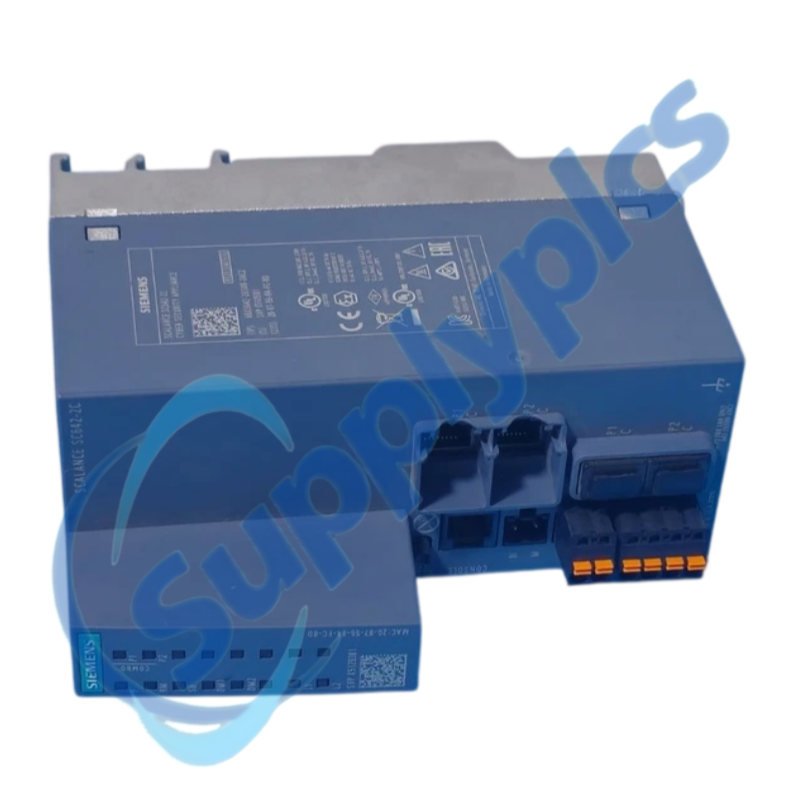
औद्योगिक इथरनेट सेलहरूका लागि फायरवल र सुरक्षित भीपीएन खण्डीकरण
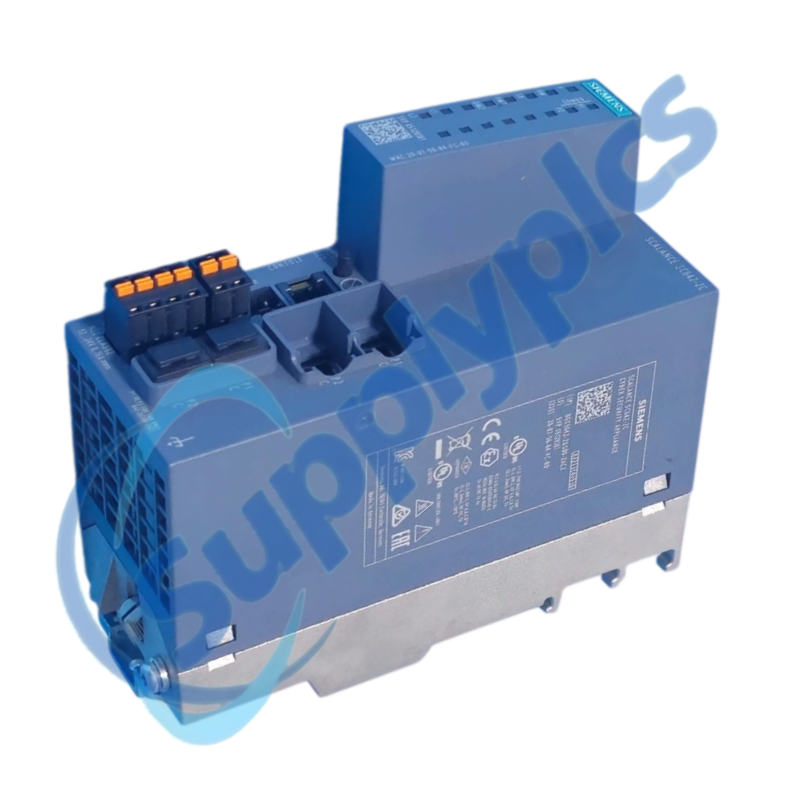
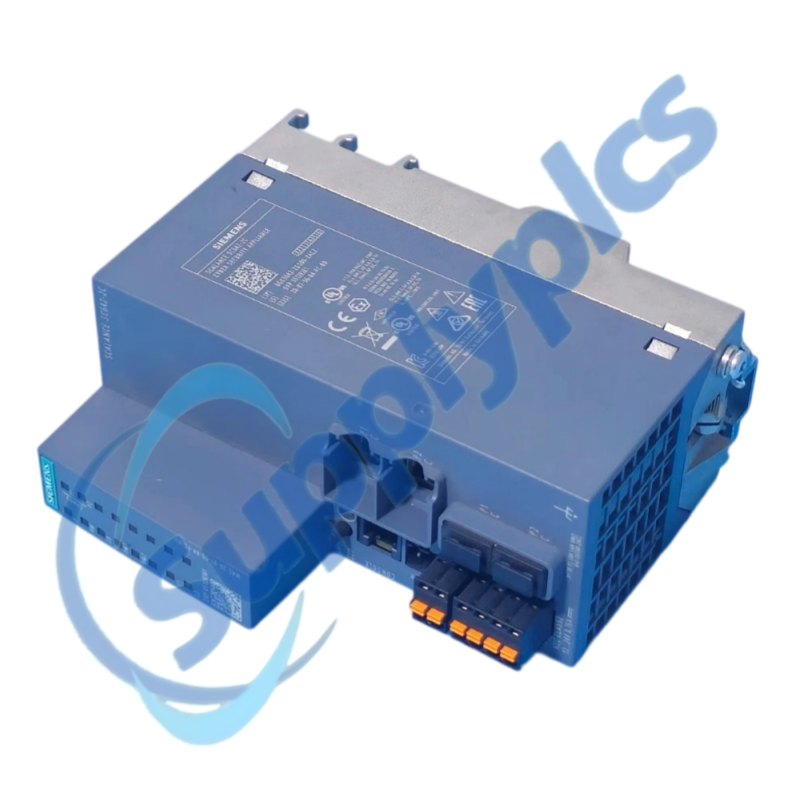
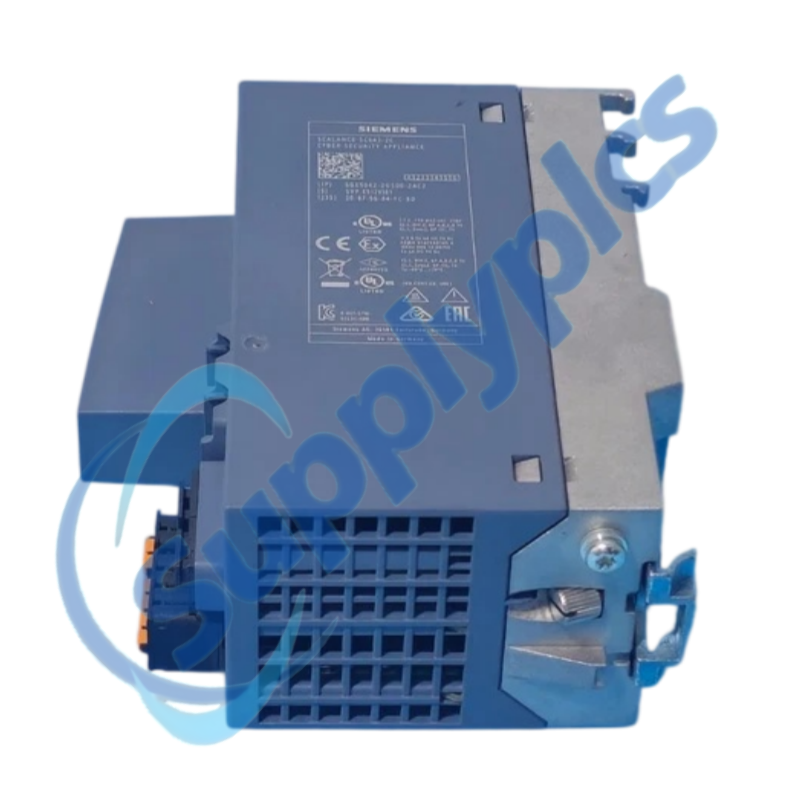
सिमेन्स ६जीके५६४२-२जीएस००-२एसी२ एउटा स्केलान्स एस६४२-२सी औद्योगिक सुरक्षा उपकरण हो जसले स्वचालन नेटवर्कहरूका लागि स्टेटफुल-इन्स्पेक्सन फायरवल, भीपीएन र नेटवर्क खण्डीकरण कार्यहरू प्रदान गर्दछ।
पहिलो जाँच गर्नुहोस्: प्रतिस्थापन गर्नु अघि सुरक्षा कन्फिगरेसन निर्यात गर्नुहोस् र फर्मवेयर, प्रमाणपत्रहरू, भीपीएन साथीहरू, एनएटी नियमहरू, भील्यानहरू र नेटवर्क ठेगाना जाँच गर्नुहोस्।
सुरक्षित नेटवर्क एकीकरण
०१ सुरक्षित रूपमा निर्यात गर्नुहोस्
अनुमोदित विन्यास, प्रमाणपत्रहरू र भीपीएन सूची कायम राख्नुहोस्।
02प्रत्येक क्षेत्रलाई नक्सा बनाउनुहोस्।
केबलहरू सार्नुभन्दा अघि विश्वसनीय, बाह्य र अतिरिक्त पथहरू लेबल गर्नुहोस्।
03अफलाइन चरणमा राख्नुहोस्।
एकान्त रखिएको रखरखाव नेटवर्कमा फर्मवेयर र नीति लोड गर्नुहोस्।
04नीतिको पुष्टि गर्नुहोस्।
जारी गर्नुभन्दा अघि आवश्यक ट्राफिक, अवरुद्ध ट्राफिक, भीपीएनहरू र फेलओभर परीक्षण गर्नुहोस्।
विशिष्टताहरू
उत्पादन प्रकार
SCALANCE S642-2C औद्योगिक सुरक्षा उपकरण
अनुच्छेद नम्बर
६जीके५६४२-२जीएस००-२एसी२
सुरक्षा कार्य
स्टेटफुल-इन्स्पेक्सन फायरवल
भीपीएन प्रोटोकलहरू
आईपीसेक र ओपनवीपीएन
एन्क्रिप्शन सन्दर्भहरू
एईएस, ३डीईएस र डीईएस
पुष्टि
पूर्व-साझा गरिएका कुञ्जीहरू र एक्स.५०९ प्रमाणपत्रहरू
भीपीएन क्षमता
अधिकतम २०० कनेक्शनहरू
नेटवर्क सेवाहरू
एनएटी र एनएपीटी
बाधामुक्ति सन्दर्भ
स्ट्याण्डबाइ बाधामुक्ति
प्रबन्धन सन्दर्भ
एसएसएच, एनटीपी र एसएनटीपी
विवरण
एस६४२-२सीले स्टेटफुल प्याकेट इन्स्पेक्सन प्रयोग गरेर औद्योगिक सेलहरूको सुरक्षा गर्दछ र आइपीसेक वा ओपनवीपीएन टनलहरू, प्रमाणपत्र-आधारित प्रमाणीकरण र नेटवर्क एड्रेस अनुवादलाई समर्थन गर्दछ।
सुरक्षा हार्डवेयरलाई केवल पोर्ट म्यापबाट सुरक्षित रूपमा आदान-प्रदान गर्न सकिँदैन। अधिकृत संयंत्र-सुरक्षा प्रक्रियामार्फत स्वीकृत कन्फिगरेसन, कुञ्जीहरू र प्रमाणपत्र श्रृंखला कायम राख्नुहोस्, र यसलाई उत्पादनमा जोड्नुभन्दा अघि प्रतिस्थापन तयार पार्नुहोस्।
हामी उद्धरण दिनुभन्दा अघि पूर्ण अर्डर नम्बर र स्थापित-प्रणालीको सन्दर्भ समीक्षा गर्छौं।
अवस्था समन्वय
अनुरोधित युनिटको उपलब्धता र उत्पाद अवस्था पुष्टि गरिन्छ।
वैश्विक डेलिभरी सहयोग
गन्तव्यसँग जहाज विकल्पहरू र उपलब्ध औपचारिक कागजातहरू समन्वय गरिन्छ।
प्रश्नोत्तर
प्रश्न १
किनामा गर्नु अघि म कसरी जाँच गर्न सक्छु कि ६जीके५६४२-२जीएस००-२एसी२ इन्स्टल गरिएको सिस्टमसँग मिल्दोजुल्दो छ?
पूर्ण अर्डर नम्बर, फर्मवेयर, पोर्ट भूमिका, अतिरिक्त डिजाइन र आवश्यक फायरवाल/भीपीएन कार्यहरूको तुलना गर्नुहोस्। प्रतिस्थापन किन्नुभन्दा अघि स्थापित सुरक्षा नीति र प्रमाणपत्रहरू अधिकृत नेटवर्क मालिकसँग समीक्षा गर्नुहोस्।
प्रश्न २
काम गर्दै गरेको मेसिनमा ६जीके५६४२-२जीएस००-२एसी२ प्रतिस्थापन गर्नुभन्दा अघि मले के ब्याकअप गर्नुपर्छ?
स्वीकृत उपकरण कन्फिगरेसनलाई कारखाना-सुरक्षा प्रक्रिया मार्फत निर्यात गर्नुहोस् र इन्भेन्टरी फायरवल नियमहरू, NAT प्रविष्टिहरू, VPN साथीहरू, प्रमाणपत्रहरू, कुञ्जीहरू र प्रबन्धन सेटिङहरू संग्रह गर्नुहोस्। ब्याकअपलाई अधिकृत सुरक्षित स्थानमा संग्रह गर्नुहोस्।
क्यू३
यदि 6GK5642-2GS00-2AC2 बिजुलीमा आउँछ तर सञ्चालनमा आउँदैन भने म के जाँच गर्नुपर्छ?
उपकरणलाई उत्पादनबाट अलग राख्नुहोस् जबसम्म दुवै बिजुली इनपुटहरू, पोर्ट भूमिकाहरू र फर्मवेयर जाँच गरिएको हुन्छ। स्थानीय निदानहरू र प्रबन्धन पहुँचलाई समीक्षा गर्नुहोस्, त्यसपछि मात्र सत्यापित कन्फिगरेसन र प्रमाणपत्रहरू लोड गर्नुहोस्।
क्यू४
6GK5642-2GS00-2AC2 स्थापना गरेपछि सञ्चार वा इन्टरफेस समस्याको समाधान कसरी गर्ने?
विश्वसनीय र बाह्य पोर्ट म्यापिङ, VLANहरू, मार्गनिर्देशन, NAT नियमहरू, साथीहरूका सम्बोधनहरू र प्रमाणपत्रको वैधतालाई पुष्टि गर्नुहोस्। एकै पटकमा एउटा मात्र अनुमति प्राप्त सेवाको परीक्षण गर्नुहोस् र अवरुद्ध ट्राफिक अवरुद्ध नै रहेको छ भनेर पुष्टि गर्नुहोस्।
Q5
जब 6GK5642-2GS00-2AC2 मा अनियमित दोष विकास भएको हुन्छ भने म के निरीक्षण गर्नुपर्छ?
इन्टरफेस त्रुटिहरू, लिङ्क समझौता, डुप्लिकेट एड्रेसिङ, प्रमाणपत्रको वैधता, भीपीएन लगहरू, सीपीयू लोड र रिडन्डेन्ट-पावरको स्थिति पुनरावलोकन गर्नुहोस्। नियमहरू परिवर्तन गर्नु अघि घटनालाई साथी परिवर्तन वा नीति तैनाथीसँग सम्बन्धित गर्नुहोस्।
Q6
६जीके५६४२-२जीएस००-२एसी२ को लागि उद्धरणको लागि अनुरोध गर्दा मलाई कुन कुन विवरणहरू प्रदान गर्नुपर्छ?
ठीक अर्डर नम्बर, फर्मवेयर स्तर, नेटवर्क-जोन डायाग्राम, रिडन्डेन्सी आवश्यकता र अनुमति प्राप्त कन्फिगरेसन-ट्रान्सफर विधि प्रदान गर्नुहोस्। निजी कुञ्जीहरू पठाउनु हुँदैन; प्रमाणपत्र सँग सम्बन्धित कार्यहरू अधिकृत सुरक्षा मालिकसँग समन्वय गरेर गर्नुहोस्।


 EN